In der aktuellen Sommerausgabe des „Regulatory Radar 2025“ wird klar: Das regulatorische Umfeld für Unternehmen – insbesondere in der Finanzbranche – wird zunehmend komplexer. Zwischen Cyberrisiken, KI-Governance, ESG-Offenlegungspflichten und Datenschutzregulatorik müssen Unternehmen nicht nur compliant bleiben, sondern proaktiv handeln.
Governance, Risk & Compliance (GRC) entwickeln sich dabei von reaktiven Pflichtübungen zu strategischen Erfolgsfaktoren. Unternehmen, die ihre Risikomanagementsysteme modernisieren und digitale Compliance-Strukturen aufbauen, sind klar im Vorteil.
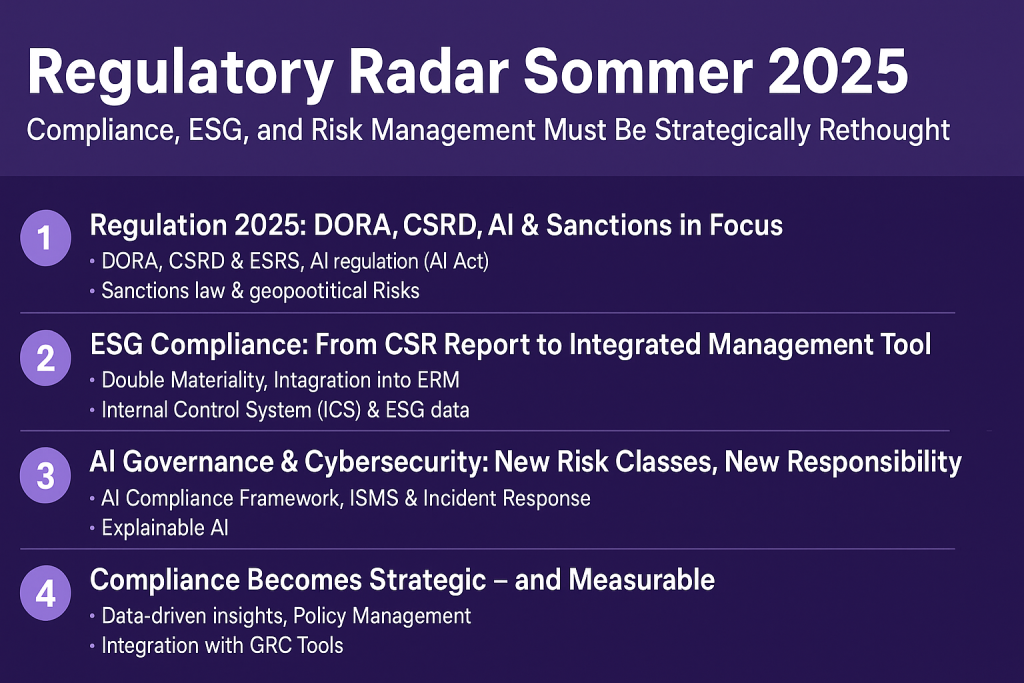
1. Regulatorik 2025: DORA, CSRD, KI & Sanktionen im Fokus
Unternehmen sehen sich einer Vielzahl neuer Vorschriften gegenüber – auf nationaler und europäischer Ebene. Besonders relevant sind:
DORA (Digital Operational Resilience Act) – Stärkung der IT-Resilienz und Incident-Reporting
CSRD & ESRS – ESG-Reporting nach verbindlichen EU-Standards
KI-Verordnung (AI Act) – klare Regeln für Einsatz, Risikoklassen und Rechenschaftspflichten bei Künstlicher Intelligenz
Sanktionsrecht und geopolitische Risiken – höhere Anforderungen an Business Partner Screening, Third Party Risk Management und Reputationssicherheit
Buzzwords, die bleiben: RegTech, Real-Time Monitoring, Control Frameworks, Business Continuity.
2. ESG-Compliance: Vom CSR-Bericht zum integrierten Steuerungstool
ESG ist längst mehr als ein Nachhaltigkeitssiegel – es wird zur regulatorischen, finanziellen und reputativen Verpflichtung. Unternehmen müssen:
ESG-Risiken in Enterprise Risk Management (ERM) integrieren
ESG-Daten mit internem Kontrollsystem (IKS) verknüpfen
Strategischer Nutzen: ESG wird zum Performance-Treiber in Kapitalbeschaffung, Markenwahrnehmung und Zukunftsfähigkeit.
3. KI-Governance und Cybersecurity: Neue Risikoklassen, neue Verantwortung
Der Einsatz von Künstlicher Intelligenz in Compliance, Kreditvergabe oder Kundeninteraktion erfordert klare Governance-Strukturen. Gleichzeitig nimmt die Zahl und Komplexität von Cyberattacken drastisch zu.
Integration in ISMS (Information Security Management System)
Aufstellung eines effektiven Incident Response Plans
Trend: Zero Trust Architektur, Cyber Resilience Testing, Explainable AI, Modellrisikomanagement.
4. Compliance wird strategisch – und messbar
Moderne Compliance-Managementsysteme (CMS) gehen über Richtlinien und Schulungen hinaus. Sie liefern datengetriebene Einblicke, priorisieren Risiken automatisiert und sind vollständig auditierbar.
Wichtige Hebel:
Automatisiertes Legal Inventory
Workflow-gesteuertes Policy Management
Whistleblowing-Plattformen
Integration mit GRC-Tools und Data Governance
Zielbild: Integrierte, skalierbare Compliance-Architektur – embedded, nicht aufgesetzt.
5. Handlungsempfehlungen für 2025 und darüber hinaus
✔ Risikomanagement digitalisieren: Von statischen Risiko-Heatmaps zu dynamischer Risikosteuerung mit Echtzeitdaten
✔ ESG in das GRC-Framework integrieren: ESG-Kriterien sind Teil der Gesamtstrategie, nicht Add-on
✔ Cyberrisiken im ERM verankern: Prävention, Detektion und Reaktion als geschlossene Kontrollkette
✔ Silos abbauen: Compliance, Legal, Risk, IT & ESG gemeinsam orchestrieren
Die „Regulatory Radar“-Impulse zeigen deutlich: Das Jahr 2025 markiert eine Zeitenwende für Compliance, Risikomanagement und ESG-Steuerung. Unternehmen, die jetzt auf integrierte, technologiegestützte und strategisch ausgerichtete GRC-Ansätze setzen, sichern sich nicht nur Regulatorik-Konformität – sondern schaffen Vertrauen, Innovationsfähigkeit und Resilienz.
FAQ – Regulatory Radar, Compliance und Risikomanagement 2025
Was ist der Regulatory Radar? Ein regelmäßig erscheinender Überblick über die wichtigsten regulatorischen Entwicklungen, insbesondere für Unternehmen mit Fokus auf Finanzdienstleistungen, Nachhaltigkeit und Technologie.
Warum ist 2025 ein Wendepunkt? Weil regulatorische Anforderungen wie DORA, CSRD und der AI Act aufeinanderprallen – und Unternehmen zur ganzheitlichen Steuerung zwingen.
Was bedeutet das für Compliance-Abteilungen? Compliance muss von einer reaktiven zur strategisch integrierten Funktion werden – mit Automatisierung, Governance-Struktur und interdisziplinärer Zusammenarbeit.
Welche Rolle spielt Risikomanagement? Es verbindet gesetzliche Anforderungen, Unternehmensstrategie und operative Resilienz – und wird zunehmend datenbasiert und dynamisch.
Was passiert, wenn Unternehmen nicht reagieren? Neben rechtlichen Sanktionen drohen Reputationsverlust, Investorenmisstrauen und strategische Nachteile im Wettbewerb.
Wie sollte man starten? Mit einer GRC-Bestandsaufnahme, der Integration regulatorischer Änderungen ins Enterprise Risk Management und dem Aufbau eines digitalen Kontrollsystems.
Klassisches Risikomanagement und operative Resilienz wurden in Unternehmen lange als zwei getrennte Welten betrachtet. Während das Risikomanagement auf strategischer Ebene Risiken identifiziert und bewertet, sorgt die Resilienzfunktion dafür, dass der Betrieb auch im Krisenfall aufrechterhalten wird.
Doch diese Trennung ist gefährlich. In einer Welt, in der Krisen sich überlagern, Lieferketten volatil bleiben, IT-Ausfälle zur Regel werden und geopolitische Unsicherheiten zunehmen, reicht isoliertes Denken nicht mehr aus.
Der Schlüssel liegt in der Integration: Risikomanagement und Resilienz müssen gemeinsam gedacht, geplant und gelebt werden.
1. Was ist der Unterschied – und warum ist er heute irrelevant?
Risikomanagement beschäftigt sich mit der systematischen Erfassung, Bewertung und Überwachung von Risiken. Es beantwortet die Fragen:
Was könnte passieren?
Wie wahrscheinlich ist es?
Wie groß wäre der Schaden?
Resilienz hingegen beschreibt die Fähigkeit eines Unternehmens, trotz Störungen handlungsfähig zu bleiben – sei es durch Notfallpläne, redundante Systeme oder schnelle Reaktionsfähigkeit.
In der Theorie sind beide Funktionen komplementär. In der Praxis agieren sie jedoch oft isoliert:
Unterschiedliche Tools und Datenquellen
Getrennte Teams mit eigenen Zielen
Keine gemeinsame Risikobewertung oder Priorisierung
Die Folge: Risiken werden erkannt, aber es gibt keine funktionale Vorbereitung auf ihre Bewältigung – oder umgekehrt.
2. Warum eine Integration notwendig ist
a) Strategische Risiken müssen in operative Handlungsfähigkeit übersetzt werden
Ein Unternehmen kann Cyberangriffe als Top-Risiko klassifizieren – doch ohne konkrete Notfallkommunikation, getestete Backup-Systeme oder geschulte Reaktionsteams bleibt das Risikowissen wirkungslos.
b) Krisen sind dynamisch – und lassen sich nicht in Zuständigkeiten aufteilen
Ein Stromausfall ist gleichzeitig ein operatives Problem (IT-Ausfall), ein Reputationsrisiko (Kundenzufriedenheit), ein regulatorisches Risiko (Datenschutz) und ein strategisches Thema (Lieferkette). Wenn alle Funktionen isoliert reagieren, verpufft die Wirkung.
c) Schnelligkeit ist entscheidend
Moderne Bedrohungen eskalieren in Echtzeit. Unternehmen, die vorher planen, simulieren und kommunizieren, sind klar im Vorteil. Nur integrierte Strukturen ermöglichen diese Geschwindigkeit.
3. So gelingt die Verbindung von Risikomanagement und Resilienz
1. Gemeinsame Sprache entwickeln
Begriffe wie „Risiko“, „Auswirkung“, „Kritikalität“ und „Szenario“ müssen abteilungsübergreifend einheitlich definiert werden.
2. Gemeinsame Plattform nutzen
Ein zentrales Tool für Risiko- und Kontinuitätsdaten verhindert Medienbrüche und verbessert Transparenz.
3. Szenarien gemeinsam entwickeln und testen
Sowohl Risikomanager als auch Krisenstabsverantwortliche sollten regelmäßig gemeinsam Krisensimulationen durchführen.
4. Governance-Strukturen neu denken
Anstatt separater Berichte für Risiko und Notfallplanung sollten integrierte Lagebilder entstehen – direkt im Berichtswesen von Geschäftsleitung oder Aufsichtsrat.
5. Kultur der bereichsübergreifenden Zusammenarbeit fördern
Fachbereiche müssen verstehen, dass Resilienz kein Add-on ist, sondern Teil strategischer Unternehmensführung.
4. Vom statischen Risikoreport zur dynamischen Resilienz
Die traditionelle Sicht auf Risikomanagement ist oft vergangenheitsorientiert: Jahresberichte, Risiko-Heatmaps, Kategorisierungen.
Moderne Resilienz verlangt hingegen:
Echtzeitdaten (z. B. Lieferantenausfall, Social Media Monitoring, IT-Status)
Frühindikatoren statt historischer Bewertungen
Fähigkeit zur schnellen Reaktion, Kommunikation und Anpassung
Dazu braucht es keine Abgrenzung – sondern ein gemeinsames System, das Risiko und Reaktion nahtlos verbindet.
5. Was Unternehmen jetzt tun sollten
MaßnahmeWirkungRisiko- und Resilienzstrategie verbindenPrioritäten systematisch ableitenInterdisziplinäre Teams bildenSilos aufbrechen, Synergien schaffenEinheitliches Reporting einführenTransparenz für Management und Aufsicht erhöhenSzenarioanalysen institutionalisierenVorausschauende Vorbereitung fördernKultur der gemeinsamen Verantwortung etablierenResilienz als strategisches Ziel verankern
Fazit
In einer komplexen, volatilen Welt sind isolierte Zuständigkeiten nicht mehr tragfähig. Unternehmen, die ihr Risikomanagement mit operativer Resilienz verzahnen, gewinnen Handlungsgeschwindigkeit, strategische Klarheit und operative Stabilität.
Die Zukunft gehört Organisationen, die nicht nur Risiken kennen – sondern ihnen auch aktiv und integriert begegnen können.
FAQ – Von Risikomanagement zu Resilienz
Was ist der Unterschied zwischen Risikomanagement und Resilienz? Risikomanagement identifiziert und bewertet potenzielle Gefahren. Resilienz sorgt dafür, dass das Unternehmen trotz dieser Gefahren handlungsfähig bleibt.
Warum arbeiten diese Bereiche oft getrennt? Historisch gewachsene Strukturen, verschiedene Werkzeuge und abweichende Ziele führen oft zu einer Trennung – obwohl beide auf dasselbe Ziel hinarbeiten: Sicherheit und Stabilität.
Was sind die Vorteile einer Integration?
Schnellere Reaktionsfähigkeit bei Krisen
Gemeinsames Verständnis von Bedrohungen
Effizientere Ressourcennutzung
Bessere Entscheidungsqualität für Führungskräfte
Wie kann ein Unternehmen starten? Mit einem bereichsübergreifenden Workshop zur Abstimmung von Begriffen, Rollen und Erwartungen – und der Entwicklung gemeinsamer Szenarien und Tools.
Ist das nur für große Unternehmen relevant? Nein. Auch mittelständische und kleinere Organisationen profitieren stark von integrierten Ansätzen – besonders in Branchen mit hoher Komplexität oder Regulierung.
Welche Tools helfen bei der Integration? Moderne GRC- oder Integrated Risk Management (IRM)-Plattformen, die Risiko-, Notfall- und Wiederanlaufplanung miteinander verbinden, schaffen die technische Basis.
In vielen Organisationen ist Governance eng mit formalen Regelwerken, Kontrollen und Richtlinien verknüpft. Doch immer häufiger zeigt sich: Effektive Governance braucht mehr als Strukturen – sie braucht Haltung. Die gelebte Unternehmenskultur entscheidet, ob Richtlinien wirken, Risiken aktiv gesteuert und Werte tatsächlich gelebt werden.
Dieser Artikel zeigt, warum Unternehmenskultur das Fundament guter Governance bildet – nicht nur in der Finanzbranche, sondern in jeder Organisation, die langfristig resilient, verantwortungsvoll und erfolgreich sein will.
1. Governance ohne Kultur: Ein System mit Sollbruchstellen
Governance-Systeme definieren Prozesse, Verantwortlichkeiten und Kontrollmechanismen, um ein Unternehmen gesetzeskonform und zielgerichtet zu steuern. Doch die Wirksamkeit dieser Systeme hängt davon ab, ob sie von den Mitarbeitenden getragen werden – oder ob sie lediglich auf dem Papier existieren.
Beispiel: In der Finanzkrise 2008 und beim Kollaps der Credit Suisse waren zwar formale Strukturen vorhanden, doch es fehlte an einer gelebten Risikokultur. Entscheidungen wurden getroffen, ohne langfristige Folgen oder ethische Prinzipien zu berücksichtigen – mit fatalen Konsequenzen.
Fazit: Governance ohne wertebasierte Kultur ist anfällig für Regelverstöße, Opportunismus und Fehlanreize.
2. Was ist Unternehmenskultur – und was macht sie wirksam?
Unternehmenskultur beschreibt das Zusammenspiel aus Werten, Einstellungen, Normen und Verhaltensweisen, das in einem Unternehmen täglich gelebt wird – bewusst oder unbewusst. Sie zeigt sich darin:
wie mit Fehlern umgegangen wird,
ob kritische Fragen gestellt werden dürfen,
wie Führungskräfte kommunizieren,
und ob ethische Grundsätze im Alltag Priorität haben.
Eine wirksame Kultur zeichnet sich aus durch:
Merkmal
Wirkung auf Governance
Integrität
Entscheidungen orientieren sich am Gesamtwohl
Transparenz
Risiken und Fehlentwicklungen werden sichtbar
Verantwortungsgefühl
Mitarbeitende handeln nicht nur pflichtgetreu
Diskursfähigkeit
Konflikte werden produktiv bearbeitet
Respekt & Vertrauen
stärkt Zusammenarbeit und interne Kontrolle
3. Risikokultur: Der Lackmustest gelebter Governance
Ein zentrales Element der Unternehmenskultur ist die Risikokultur – also der Umgang mit Unsicherheit, Fehlern und potenziellen Bedrohungen.
In einem reifen Risikoumfeld gilt:
Risiken werden nicht verdrängt, sondern offen angesprochen.
Fehler werden als Lernchancen begriffen.
Mitarbeitende sind befähigt, Risiken zu erkennen und zu melden.
Tone from the Top ist hier entscheidend: Wenn das Top-Management nur formale Risiko-Reports verlangt, aber selbst riskante oder widersprüchliche Entscheidungen trifft, untergräbt das die gesamte Kultur.
Verstärkend wirken:
Interne Schulungen zur Risikowahrnehmung
Dialogformate zwischen Führung und operativer Ebene
Psychologische Sicherheit (sichere Räume für Kritik und Fragen)
4. Unternehmenskultur ist nicht nur ein Thema für Banken
Auch wenn viele Analysen aus der Finanzbranche stammen, ist das Thema branchenübergreifend relevant:
Industrieunternehmen: Ohne Sicherheitskultur können technische Standards nicht verhindern, dass Arbeitsschutzvorgaben missachtet werden.
Gesundheitswesen: Patientensicherheit hängt maßgeblich davon ab, ob Fehler offen kommuniziert werden – oder vertuscht.
Tech-Branche: Agilität und Innovation erfordern eine Kultur, die Fehler zulässt und Lernen ermöglicht.
Öffentlicher Sektor: Korruptionsprävention gelingt nur, wenn Integrität auf allen Ebenen gefördert wird – nicht nur durch Richtlinien, sondern durch Vorbilder.
Überall gilt: Kultur ist das soziale Betriebssystem eines Unternehmens – sie entscheidet, wie Regeln interpretiert, umgesetzt oder umgangen werden.
5. Wie lässt sich Unternehmenskultur aktiv gestalten?
Anders als Prozesse lässt sich Kultur nicht „einführen“. Sie muss über Zeit entwickelt und gepflegt werden. Entscheidend sind:
a) Vorleben durch Führung
Führungskräfte prägen Kultur durch ihr tägliches Verhalten. Sie entscheiden, ob Werte gelebt oder relativiert werden.
b) Werte operationalisieren
Unternehmenswerte dürfen nicht abstrakt bleiben („Integrität“, „Verantwortung“), sondern müssen in konkretes Verhalten übersetzt werden.
Beispiel:
Was bedeutet „Verantwortung übernehmen“ in der Vertriebsabteilung?
Wie zeigt sich „Integrität“ im Einkauf?
c) Feedback und Reflexion
Kultur braucht Resonanzräume:
regelmäßige Mitarbeiterbefragungen,
Dialogformate zu kritischen Themen,
Kulturindikatoren im Reporting.
d) In Governance-Strukturen integrieren
Kultur-Checks in internen Audits
Kulturkriterien in Beförderungsprozessen
Berücksichtigung von Ethikfragen in Risikoanalysen
6. Fazit: Kultur ist die neue Compliance
In einer Zeit zunehmender Komplexität, digitaler Beschleunigung und wachsender regulatorischer Anforderungen reicht es nicht mehr, auf formale Kontrollsysteme zu setzen.
Governance wird nur dann wirksam, wenn sie auf einem belastbaren kulturellen Fundament ruht.
Unternehmenskultur ist kein „weiches“ Thema, sondern harte Voraussetzung für Resilienz, Vertrauen und Integrität. Wer Kultur strategisch entwickelt, baut nicht nur bessere Organisationen – sondern robustere Geschäftsmodelle für eine unsichere Zukunft.
FAQ – Unternehmenskultur und Governance
Was versteht man unter Unternehmenskultur? Unternehmenskultur beschreibt die gemeinsamen Werte, Normen und Verhaltensweisen, die das Denken und Handeln in einer Organisation prägen – ob bewusst oder unbewusst. Sie zeigt sich im Umgang mit Verantwortung, Fehlern, Macht, Konflikten und Entscheidungsfindung.
Warum ist Unternehmenskultur für Governance wichtig? Governance-Regeln und Kontrollsysteme können nur dann wirksam greifen, wenn sie von der Belegschaft getragen werden. Eine starke Unternehmenskultur stellt sicher, dass Regeln nicht nur befolgt, sondern in ihrem Sinn verstanden und mitgetragen werden. Sie stärkt ethisches Verhalten, Transparenz und Verantwortungsbewusstsein.
Was ist der Unterschied zwischen Governance und Kultur? Governance umfasst formale Strukturen, Prozesse und Richtlinien zur Steuerung und Kontrolle eines Unternehmens. Kultur hingegen ist informell – sie bestimmt, wie Menschen mit diesen Regeln umgehen, ob sie sich hinterfragen, ignorieren oder leben.
Was bedeutet Risikokultur? Risikokultur ist der Teil der Unternehmenskultur, der den Umgang mit Unsicherheit, Risiken und Fehlern beschreibt. Sie beeinflusst, ob Risiken offen angesprochen, frühzeitig erkannt und verantwortungsvoll behandelt werden – oder ob sie verdrängt und verschleppt werden.
Wie erkennt man eine schwache Unternehmenskultur? Warnzeichen sind z. B.:
Schweigekultur und Angst vor Kritik
Regelbrüche, die toleriert oder belohnt werden
Intransparente Kommunikation
Führungskräfte, die gegen deklarierte Werte handeln
Fehlender Umgang mit Fehlern oder Tabuisierung von Risiken
Wie kann ein Unternehmen seine Kultur aktiv gestalten?
Durch klares Vorbildverhalten der Führung („Tone from the Top“)
Indem Werte konkret definiert und in Handlungen übersetzt werden
Mit Feedbackformaten, Dialogräumen und Kulturindikatoren
Durch Integration kultureller Kriterien in Audit-, Risiko- und HR-Prozesse
Ist das Thema nur für Banken und Finanzdienstleister relevant? Nein. Auch Industrieunternehmen, der öffentliche Sektor, Gesundheitsorganisationen oder Tech-Firmen profitieren von einer gesunden Unternehmenskultur. Sie ist überall dort entscheidend, wo Entscheidungen unter Unsicherheit getroffen, Verantwortung getragen oder sensible Daten und Menschen betroffen sind.
Kann man Unternehmenskultur messen? Kultur lässt sich indirekt erfassen – z. B. über Mitarbeiterbefragungen, Verhaltensanalysen, interne Audits oder KPIs zu Fehlermeldungen, Fluktuation, Eskalationen oder Hinweisgebersystemen. Entscheidend ist die Kombination quantitativer und qualitativer Beobachtungen.
Auf den ersten Blick wirken Ostern und Compliance wie zwei völlig getrennte Welten. Während das eine mit Frühlingsgefühlen, bunten Eiern und dem Gedanken an Wiedergeburt und Hoffnung verbunden ist, gilt das andere oft als trocken, regelorientiert und restriktiv. Doch gerade im Kontext von Governance, Risk und Compliance (GRC) lohnt sich ein symbolischer Blick auf das Osterfest: Denn Compliance braucht genauso wie das Leben gelegentlich einen Neuanfang.
Der Frühling bringt neues Leben – und auch Unternehmen müssen regelmäßig ihre Strukturen, Werte und Prozesse hinterfragen und erneuern, um zukunftsfähig zu bleiben. Dieser Beitrag zeigt, wie sich die Osterbotschaft auf die moderne GRC-Welt übertragen lässt – und warum es Zeit ist, die Compliance-Kultur zu transformieren.
1. Veraltete Compliance-Strukturen: Wenn der Karfreitag im Unternehmen Alltag wird
Viele Unternehmen arbeiten noch immer mit Legacy-Systemen, isolierten Datensilos und einer Compliance-Kultur, die auf Angst, Kontrolle und Reaktion statt auf Verantwortung, Prävention und Transparenz basiert. Diese Systeme sind oft über Jahre gewachsen – und wirken heute wie ein schweres Kreuz, das die Organisation mit sich trägt.
Ineffiziente Kommunikationsprozesse zwischen Risikomanagement, Revision und operativen Teams
Geringe Identifikation der Mitarbeitenden mit Compliance-Themen
Fokus auf Reaktion statt Prävention
Fazit: Solche Strukturen können Unternehmen lähmen – und lassen wenig Raum für Innovationsfähigkeit oder ethische Resilienz.
2. Der Wendepunkt: Risiko als Chance für Erneuerung
Ostern symbolisiert nicht nur das Ende, sondern auch den Neuanfang. Ebenso können Krisen, regulatorische Veränderungen oder Reputationsschäden als Weckruf für Unternehmen fungieren. Statt in der Krise nur Schaden zu begrenzen, liegt die eigentliche Stärke im strategischen Wendepunkt: Der bewussten Entscheidung für eine neue Compliance-DNA.
Warum Risiko heute ein strategisches Thema ist:
Cybersecurity, ESG-Vorgaben, Lieferkettengesetze und KI-Regulierung machen Risikomanagement zur Chefsache.
Unternehmen, die Risiken aktiv managen, gewinnen Vertrauen bei Investoren, Kunden und Mitarbeitenden.
Transparente Governance-Strukturen schaffen Klarheit, Handlungssicherheit und unternehmerische Verantwortung.
3. Die Wiedergeburt der Compliance-Kultur: Von Kontrolle zu Kultur
Die moderne GRC-Strategie steht nicht mehr im Zeichen der Bürokratie, sondern der Haltung. Eine transformierte Compliance-Kultur fördert Verantwortungsbewusstsein, digitale Prozesse, proaktive Kommunikation und vor allem: Vertrauen.
Erfolgsfaktoren für eine „wiedergeborene“ Compliance-Kultur:
Digitale Tools & Automatisierung: Intelligente Systeme entlasten von Routineaufgaben und schaffen Raum für Analyse und Strategie.
Menschenzentrierung: Mitarbeitende verstehen Compliance nicht als Pflicht, sondern als Teil ihrer täglichen Entscheidungen.
Ethik & Transparenz: Unternehmen leben eine klare Haltung – intern wie extern.
Ein Beispiel aus der Praxis: Ein Unternehmen integriert ein digitales Whistleblower-System, begleitet von einer internen Schulungskampagne, die auf Werteorientierung statt reiner Regelbefolgung setzt. Ergebnis: Erhöhte Meldungen, schnellere Reaktion – aber auch gesteigertes Vertrauen in die Führung.
4. Governance als Osterbotschaft: Compliance als Teil des Unternehmenssinns
Ostern steht für Hoffnung, Vergebung und Zukunft. In einer Welt wachsender regulatorischer Anforderungen und zunehmender Unsicherheit ist eine moderne GRC-Strategie mehr als ein Risikoschild – sie ist ein Ausdruck von Unternehmensethik.
Compliance wird zum integralen Bestandteil einer nachhaltigen Unternehmensführung.
Fazit: Zeit für den Frühling im Unternehmen
Ostern erinnert uns jedes Jahr daran, dass Wandel möglich ist – und notwendig. Auch in der Welt der Governance, des Risikomanagements und der Compliance braucht es diesen Wandel. Wer heute mutig veraltete Strukturen hinterfragt und die Compliance-Kultur von Grund auf erneuert, stellt die Weichen für Vertrauen, Stabilität und Zukunftsfähigkeit.
Jetzt ist die Zeit für Unternehmen, ihre GRC-Strategie zu entstauben, zu erneuern und in eine Kultur zu verwandeln, die nicht nur auf Regeln, sondern auf Sinn basiert.
Das Jahr 2025 bringt für Unternehmen weltweit eine Vielzahl von Herausforderungen in der Lieferkette mit sich. Von geopolitischen Spannungen über Naturkatastrophen bis hin zu strengeren Regulierungen – die Risiken sind vielfältig und erfordern proaktives Handeln.
Geopolitische Spannungen und Handelsbarrieren
Die jüngsten Handelskonflikte, insbesondere die von Präsident Donald Trump eingeführten Zölle, haben die globalen Lieferketten erheblich beeinflusst. Diese Zölle führen zu höheren Produktionskosten und zwingen Unternehmen, ihre Beschaffungsstrategien zu überdenken. Branchen wie die Automobil- und Elektronikindustrie sind besonders betroffen, da sie stark von internationalen Zulieferern abhängig sind.
Naturkatastrophen und klimabedingte Risiken
Naturkatastrophen nehmen in Häufigkeit und Intensität zu und stellen erhebliche Risiken für Lieferketten dar. Frühe 2025 verursachten Waldbrände in den USA Evakuierungen, Straßensperrungen und Stromausfälle, die den Transport und die Lieferketten erheblich beeinträchtigten. Solche Ereignisse werden voraussichtlich häufiger auftreten und auch wichtige Häfen in Städten wie New York, Peking, Boston und Tokio betreffen.
Strengere Regulierungen und Compliance-Anforderungen
Unternehmen sehen sich mit einer wachsenden Zahl von Vorschriften konfrontiert, die Transparenz und Nachhaltigkeit in der Lieferkette fordern. Beispielsweise verlangen Gesetze wie der Dodd-Frank Act, dass Unternehmen nachweisen, dass ihre Produkte frei von Konfliktmineralien sind. Die Nichteinhaltung solcher Vorschriften kann zu erheblichen Strafen und Reputationsverlusten führen.
Cybersecurity-Bedrohungen
Mit der zunehmenden Digitalisierung der Lieferketten steigt auch das Risiko von Cyberangriffen. Hackergruppen zielen vermehrt auf kritische Infrastrukturen ab, was zu erheblichen Betriebsunterbrechungen führen kann. Unternehmen müssen daher robuste Sicherheitsmaßnahmen implementieren, um ihre Systeme zu schützen.
Finanzielle Instabilität von Zulieferern
Die wirtschaftliche Unsicherheit hat zu einem Anstieg von Insolvenzen bei Zulieferern geführt. Unternehmen müssen daher die finanzielle Gesundheit ihrer Partner kontinuierlich überwachen und alternative Bezugsquellen in Betracht ziehen, um Unterbrechungen in der Lieferkette zu vermeiden.
GRC-Software: Der Schlüssel zur Widerstandsfähigkeit
In Anbetracht dieser vielfältigen Risiken wird der Einsatz von Governance-, Risk- und Compliance-(GRC)-Software für Unternehmen immer wichtiger. Solche Lösungen ermöglichen es, Risiken in Echtzeit zu identifizieren, Compliance-Anforderungen effizient zu managen und fundierte Entscheidungen zu treffen. Besonders in turbulenten Zeiten kann GRC-Software dazu beitragen, die Resilienz der Lieferkette zu stärken und Wettbewerbsvorteile zu sichern.
Fazit: Proaktive Risikosteuerung ist 2025 entscheidend
Das Jahr 2025 markiert einen Wendepunkt für das globale Lieferkettenmanagement. Die Herausforderungen sind komplex und vielfältig – von politischen Risiken über Naturkatastrophen bis hin zu regulatorischen Vorgaben. Unternehmen, die jetzt auf robuste, technologiegestützte Risikomanagementstrategien setzen, sichern sich nicht nur operative Stabilität, sondern auch strategische Vorteile.
GRC-Software spielt dabei eine Schlüsselrolle: Sie vereint Transparenz, Kontrolle und Automatisierung in einem integrierten System – und wird so zur unverzichtbaren Stütze in einer zunehmend unvorhersehbaren Weltwirtschaft.
Welche Trends prägen die Corporate Governance im Jahr 2025?
Im Jahr 2025 wird Nachhaltigkeit in der Corporate Governance nicht mehr nur ein Trend, sondern ein Schlüsselelement sein. Unternehmen integrieren nachhaltige Praktiken in ihren Kernbetrieb, um langfristigen Erfolg zu gewährleisten und gesellschaftliche Verantwortung zu übernehmen. Parallel dazu wird die digitale Transformation eine entscheidende Rolle spielen – von der Implementierung datengetriebener Entscheidungsfindung bis hin zur Nutzung neuer Technologien. Ein weiterer Trend ist der vermehrte Fokus auf Diversität und Inklusion. Firmen, die Vielfalt in ihren Führungsetagen fördern, profitieren nicht nur von unterschiedlichen Perspektiven, sondern stärken auch ihre Kultur und Innovationskraft. Diese Trends spiegeln die dringende Notwendigkeit wider, auf eine sich schnell verändernde Welt zu reagieren und strategische Maßnahmen zu ergreifen, um wettbewerbsfähig zu bleiben.
Wichtige Erkenntnisse
Nachhaltigkeit wird 2025 ein Schlüsselelement der Corporate Governance sein.
Die digitale Transformation ist entscheidend für datengetriebene Entscheidungen und technologische Effizienzsteigerungen.
Diversität und Inklusion bieten Unternehmen Kreativität und strategische Vorteile.
Künstliche Intelligenz und Blockchain revolutionieren die Tools der Corporate Governance.
Die Integration von ESG-Prinzipien ist ein Muss in der Unternehmensstrategie von 2025.
Regelmäßige Überprüfung und Anpassung der Best Practices sichern langfristige Wettbewerbsfähigkeit.
Nachhaltigkeit als Schlüsselelement
Im Jahr 2025 wird Nachhaltigkeit unbestreitbar das Schlüsselelement der Corporate Governance sein. Unternehmen sind nicht länger nur wirtschaftlich verantwortungsbewusst, sondern setzen verstärkt auf umweltverträgliche und sozial gerechte Geschäftspraktiken. Diese Veränderung treibt sowohl die Markentreue als auch den Zugang zu neuen Märkten weiter voran. Die Implementierung von nachhaltigen Strategien ermöglicht es Firmen, nicht nur die Umwelt und die Gesellschaft positiv zu beeinflussen, sondern gleichzeitig einen langfristigen Wettbewerbsvorteil zu sichern. Von der Ressourcenschonung über die Lieferkette bis hin zur Produktauswahl sind alle Aspekte darauf ausgerichtet, zur Erreichung der UN-Ziele beizutragen. Wer im Jahr 2025 wettbewerbsfähig bleiben will, muss mehr als je zuvor nachhaltig agieren.
Die Rolle der digitalen Transformation
Die digitale Transformation spielt im Jahr 2025 eine entscheidende Rolle bei der Gestaltung der Corporate Governance. Unternehmen sehen sich mit einer Vielzahl neuer Technologien konfrontiert, die nicht nur die Effizienz steigern, sondern auch völlig neue Wege zur Überwachung und Steuerung von Unternehmensprozessen eröffnen. Gerade die Implementierung von Künstlicher Intelligenz und Big-Data-Analysen erlaubt es, fundierte Entscheidungen zu treffen und Risiken präziser zu managen. Ebenso bietet die Blockchain bislang ungeahnte Möglichkeiten in Sachen Transparenz und Sicherheit. Doch die technologische Umstellung ist mehr als nur eine Investition in neue Tools; sie erfordert auch eine kulturelle Veränderung innerhalb der Organisationen. Es geht darum, eine digitale Denkweise zu fördern und eine offeneren Austausch zwischen allen Hierarchieebenen zu ermöglichen.
Bedeutung der digitalen Transformation
Implementierung von KI und Big Data
Blockchain für Transparenz
Kulturelle Veränderung in Organisationen
Welche neuen Tools unterstützen die effektive Corporate Governance?
Im Jahr 2025 sind innovative Tools unverzichtbar für eine wirkungsvolle Corporate Governance. Künstliche Intelligenz revolutioniert die Datenanalyse und bietet unverzichtbare Einblicke in komplexe Geschäftsentscheidungen. Blockchain-Technologien sorgen darüber hinaus für mehr Transparenz und Sicherheit, indem sie Manipulation nahezu unmöglich machen. Diese Innovation wird besonders geschätzt, da die Nachverfolgbarkeit von Informationen verbessert wird. Ergänzend bieten Cloud-basierte Lösungen eine beispiellose Flexibilität, die es Unternehmen erlaubt, in einer sich ständig verändernden Umgebung agil zu bleiben. Der Einsatz dieser Tools ermöglicht es Firmen, nicht nur effizient zu arbeiten, sondern auch vorausschauend auf Herausforderungen zu reagieren.
Künstliche Intelligenz zur Datenanalyse
Die künstliche Intelligenz (KI) revolutioniert die Datenanalyse im Bereich der Corporate Governance und bietet Unternehmen im Jahr 2025 beispiellose Chancen. Durch den Einsatz von KI lassen sich große Datenmengen effizient verarbeiten und Muster erkennen, die sonst verborgen bleiben könnten. Damit nicht genug: KI-Systeme vermögen zudem, präzise Vorhersagen zu treffen und fundierte Entscheidungen zu erleichtern. Unternehmen, die diese Technologie nutzen, genießen einen erheblichen Wettbewerbsvorteil, indem sie schneller und zielgerichteter auf Marktveränderungen reagieren. Transparenz und Sicherheit werden durch eine genaue Datenanalyse gesteigert, was zu einem stärkeren Vertrauen der Stakeholder führt. Wer die Möglichkeiten der KI erkennt und umsetzt, schafft die Grundlage für eine zukunftsfähige Corporate Governance.
„Künstliche Intelligenz revolutioniert die Datenanalyse, bietet präzise Vorhersagen und erhöht Transparenz.“
Blockchain für Transparenz und Sicherheit
Die Revolution der Corporate Governance steht kurz bevor, und 2025 spielt Blockchain eine zentrale Rolle, um Transparenz und Sicherheit in Unternehmensabläufen zu gewährleisten. Durch die dezentrale Natur dieser Technologie können Datenmanipulationen reduziert und Betrug verhindert werden. Unternehmen nutzen die Blockchain, um Informationen von Stakeholdern effizient zu verwalten und Vertrauen zu stärken. Besonders im Zusammenspiel mit anderen digitalen Werkzeugen, wie der Künstlichen Intelligenz, eröffnet die Blockchain neue Chancen zur Steigerung von Effizienz und Compliance. Ein transparentes System, das auf nachverfolgbaren und sicheren Transaktionen basiert, ist der Schlüssel zur erfolgreichen Umsetzung von Corporate Governance in der modernen Geschäftswelt.
Einsatz von Blockchain-Technologie
Verbesserte Transparenz und Sicherheit
Effizienzsteigerung in der Compliance
Vertrauen durch nachverfolgbare Transaktionen
Cloud-basierte Lösungen für Flexibilität
Cloud-basierte Lösungen bringen 2025 frischen Wind in die Corporate Governance. Sie bieten unschlagbare Flexibilität, die für Unternehmen entscheidend ist, um auf Marktveränderungen schnell zu reagieren und Prozesse effizient zu gestalten. Besonders im Bereich der Datenverfügbarkeit und Echtzeit-Analyse sind sie von unschätzbarem Wert. Unternehmen können auf aktuelle Daten zugreifen, Entscheidungen agiler treffen und somit die Wettbewerbsfähigkeit steigern. Außerdem unterstützen cloud-basierte Dienste die Kollaboration zwischen internationalen Teams, was die Effizienz weiter erhöht. In einer Zeit, in der Anpassungsfähigkeit der Schlüssel zum Erfolg ist, zeigen sich diese Lösungen als unverzichtbar. Sie sind die Zukunft der Unternehmensführung und gehen Hand in Hand mit der fortschreitenden Digitalisierung und dem Wunsch nach mehr Flexibilität.
Was sind die wichtigsten To-dos für Unternehmen im Jahr 2025?
Im Jahr 2025 stehen Unternehmen vor der spannenden Herausforderung, ihre Corporate Governance mit Fokus auf Nachhaltigkeit und Technologieintegration zu verbessern. Ein entscheidendes To-do ist die Integration von ESG-Prinzipien (Environmental, Social, Governance) in die Unternehmensstrategie, um den wachsenden Anforderungen seitens Investoren und Gesellschaft gerecht zu werden. Zudem ist die Schulung und Weiterbildung der Führungskräfte unerlässlich, um mit den neuesten Trends Schritt zu halten und innovative Lösungsansätze effektiv umsetzen zu können. Schließlich sollten Unternehmen ihre Risikomanagementstrategien optimieren, indem sie moderne Tools und Technologien nutzen, um Risiken proaktiv zu identifizieren und zu mindern. Diese Schritte sichern nicht nur die Marktposition, sondern fördern auch langfristige Nachhaltigkeit und Wachstum.
Integration von ESG-Prinzipien
Die Integration von ESG-Prinzipien wird 2025 mehr denn je zum zentralen Thema in der Unternehmensführung. Nachhaltigkeit, soziale Verantwortung und gute Unternehmensführung bilden das Fundament für zukunftsorientiertes Handeln. Unternehmen, die auf diese Prinzipien setzen, profitieren nicht nur von einem besseren Image, sondern auch von wirtschaftlichem Erfolg. Die Einbindung von ESG-Prinzipien in die unternehmensweiten Strategien erfordert eine klare Kommunikation und alliierte Verantwortlichkeiten, um die Ziele effizient zu erreichen. Die Herausforderung besteht darin, ESG-Belange in den Alltag zu integrieren und so einen dauerhaften Mehrwert zu schaffen.
Schulung und Weiterbildung der Führungskräfte
In der sich ständig wandelnden Welt der Corporate Governance ist die Schulung und Weiterbildung der Führungskräfte ein unverzichtbares Element. 2025 setzt darauf, dass Führungskräfte nicht nur technische Fähigkeiten stärken, sondern auch Kompetenzen im Bereich nachhaltiges Handeln und Diversität fördern. Die fortlaufende Anpassung an digitalisierte Arbeitswelten erfordert eine neue Lernkultur. Es geht darum, ein Umfeld zu schaffen, in dem Wissen offen geteilt wird und Führungskräfte als Vorbilder agieren, um die besten Praktiken innerhalb der Organisation zu verbreiten. Schließlich sind es gut informierte und flexible Führungspersönlichkeiten, die Unternehmen erfolgreich navigieren und den Kurs für kommende Herausforderungen bestimmen können. Die Investition in das humane Kapital war noch nie so entscheidend wie heute!
Optimierung der Risikomanagementstrategien
Im Jahr 2025 steht die Optimierung der Risikomanagementstrategien hoch im Kurs. Unternehmen müssen sich an sich rasant ändernde Bedingungen anpassen und proaktiv potenzielle Risiken identifizieren. Ein schlagkräftiges Management dieser Risiken ist entscheidend, um nicht nur auf Herausforderungen besser vorbereitet zu sein, sondern auch um Wettbewerbsvorteile zu sichern. Technologische Hilfsmittel wie Künstliche Intelligenz und Big Data spielen dabei eine wesentliche Rolle. Sie erlauben eine präzisere Analyse von Risiken und helfen, Strategien zu entwickeln, die sowohl kurzfristig als auch langfristig den Unternehmenserfolg sichern. Unternehmen sollten risikobewusst handeln und flexible Lösungen implementieren, um unvorhergesehene Störungen zu meistern.
Wie können Unternehmen die Corporate Governance kontinuierlich verbessern?
Um die Corporate Governance in der dynamischen Geschäftswelt von 2025 kontinuierlich zu verbessern, benötigen Unternehmen strategische Ansätze. Ein zentraler Aspekt ist die regelmäßige Überprüfung und Anpassung der Best Practices. Hierbei gilt es, aktuelle Trends und gesetzliche Anforderungen zu berücksichtigen. Weiterhin könnte die Förderung einer offenen Kommunikationskultur die Zusammenarbeit zwischen Teams und Fachabteilungen stärken, was zur Problemlösung und Innovation beiträgt. Entscheidend ist auch die Etablierung von Feedback-Schleifen zwischen Unternehmen und Stakeholdern. Diese ermöglichen es, neue Perspektiven zu gewinnen und nachhaltige Entscheidungen zu treffen. Durch solche Maßnahmen können Unternehmen nicht nur ihre Governance-Standards, sondern auch ihre Wettbewerbsfähigkeit langfristig sichern und ausbauen.
Schlüsselaspekte
Vorteile für Unternehmen
Regelmäßige Überprüfung
Erhöhung der Flexibilität
Offene Kommunikation
Stärkung der Innovation
Feedback-Schleifen
Nachhaltige Entscheidungen
Regelmäßige Überprüfung und Anpassung der Best Practices
Im Jahr 2025 ist die Corporate Governance dynamischer denn je, und regelmäßige Überprüfungen sowie Anpassungen der Best Practices sind unerlässlich. Unternehmen müssen kontinuierlich ihre Governance-Strategien evaluieren, um Nachhaltigkeit, Tech-Innovationen und inklusive Führungskultur effektiv zu integrieren. Dadurch bleiben sie nicht nur agil, sondern optimieren auch ihre Wettbewerbsfähigkeit und Marktreputation. Die Einführung einer strukturierten Evaluierung, gepaart mit klar definierten Zielen und Feedback-Mechanismen, stärkt das organisatorische Rückgrat und fördert das Vertrauen der Stakeholder. Letztlich ist es diese Anpassungsfähigkeit, die Unternehmen vorantreibt und sie auf zukünftige Herausforderungen vorbereitet.
Förderung einer offenen Kommunikationskultur
Eine offene Kommunikationskultur ist der Schlüssel zu erfolgreicher Corporate Governance im Jahr 2025. Unternehmen müssen eine Atmosphäre schaffen, in der sich alle Mitarbeiter sicher und wertgeschätzt fühlen, um ihre Meinungen zu teilen. Hierbei spielt Transparenz eine entscheidende Rolle. Regelmäßige Meetings und Plattformen für den Austausch von Ideen helfen dabei, ein gemeinsames Verständnis zu entwickeln und Vertrauen zu stärken. Führungskräfte müssen Feedback fördern und aktiv zuhören, um Innovationen voranzutreiben. Die Förderung einer offenen Kommunikation unterstützt nicht nur das Management, sondern verbessert auch das allgemeine Arbeitsumfeld und die Zufriedenheit aller Beteiligten.
Etablierung von Feedback-Schleifen mit Stakeholdern
Im Jahr 2025 wird die Etablierung von Feedback-Schleifen mit Stakeholdern zu einem entscheidenden Element für eine erfolgreiche Corporate Governance. Unternehmen sollten kontinuierlich sicherstellen, dass der Dialog mit ihren Interessengruppen offen und konstruktiv gestaltet wird. Dies erfordert nicht nur eine moderne Technologie-Infrastruktur, sondern auch die Bereitschaft, sich auf die Bedürfnisse und Anliegen der Stakeholder einzulassen. Regelmäßige Feedback-Runden helfen dabei, Potenziale zur Verbesserung zu identifizieren und eine verlässliche Grundlage für strategische Entscheidungen zu schaffen. So können Unternehmen in einer dynamischen Geschäftswelt agiler und anpassungsfähiger werden. Der Aufbau von Vertrauen durch transparente Kommunikation stärkt die Beziehungen zu den Stakeholdern und fördert die längerfristige Zusammenarbeit.
FAQ
Welche Rolle spielt Nachhaltigkeit in der Corporate Governance im Jahr 2025?
Im Jahr 2025 ist Nachhaltigkeit ein unverzichtbares Schlüsselelement der Corporate Governance, da Unternehmen nachhaltige Praktiken integrieren, um langfristigen Erfolg und gesellschaftliche Verantwortung zu gewährleisten.
Warum ist die digitale Transformation wichtig für die Corporate Governance?
Die digitale Transformation ist entscheidend, da sie Effizienz durch neue Technologien wie Künstliche Intelligenz und Big Data steigert und innovative Überwachungs- und Steuerungsprozesse ermöglicht.
Welche neuen Tools unterstützen die Corporate Governance effektiv?
Künstliche Intelligenz revolutioniert die Datenanalyse, während Blockchain für mehr Transparenz und Sicherheit sorgt und Cloud-basierte Lösungen unschlagbare Flexibilität bieten.
Was sind die wichtigsten Maßnahmen für Unternehmen im Jahr 2025?
Wichtige Maßnahmen umfassen die Integration von ESG-Prinzipien, die Schulung und Weiterbildung von Führungskräften sowie die Optimierung der Risikomanagementstrategien.
Wie können Unternehmen kontinuierlich ihre Corporate Governance verbessern?
Unternehmen sollten regelmäßig Best Practices überprüfen und anpassen, eine offene Kommunikationskultur fördern und Feedback-Schleifen mit Stakeholdern etablieren, um ihre Governance zu verbessern.
Der Begriff GRC steht für Governance, Risikomanagement und Compliance. Er kann als ein umfassendes Paket von Fähigkeiten beschrieben werden, das eine Organisation bei der Erreichung ihrer Ziele unterstützt, indem es Fairness und Integrität auf allen Ebenen sicherstellt. Der Bereich Governance umfasst die organisatorischen Aktivitäten, die im Wesentlichen die Rollen, Verantwortlichkeiten und Erwartungen der Personen, die Führungspositionen innehaben, sowie der Interessengruppen umfassen. Risikomanagement bezieht sich darauf, wie gut eine Organisation darauf vorbereitet ist, sowohl vorhersehbare als auch unvorhersehbare Risiken anzugehen und abzumildern. Compliance bezieht sich auf die Einhaltung der einschlägigen Gesetze und Vorschriften, Satzungen und internen Richtlinien der Organisation, einschließlich derjenigen, die sich auf die Sicherheitskontrollen beziehen.
Andere Bereiche von GRC
Während Governance, Risikomanagement und Compliance, wie der Begriff schon sagt, die Kernbereiche von GRC sind, zeigt sich die Bedeutung von GRC in einer Reihe anderer miteinander verbundener Bereiche einer Organisation, einschließlich IT-Governance, Finanzen und Audit, Personalwesen, Betrieb und Lieferkette, um nur einige zu nennen. Unter dem Einfluss von GRC stützt sich die IT-Governance in erster Linie auf geeignete Rahmenwerke, Verfahren und Richtlinien, die sicherstellen, dass die Organisation ihre Ziele und Compliance-Anforderungen einhält. Es liegt auf der Hand, dass das gesamte Spektrum der Finanz- und Rechnungsprüfung innerhalb eines Unternehmens durch GRC tiefgreifend beeinflusst wird, da letzteres durch verschiedene Mechanismen wie interne Kontrollsysteme und Rechnungsprüfungspraktiken dem Unternehmen hilft, die Prüfung auf Transparenz, Genauigkeit und Einhaltung der einschlägigen Gesetze und Vorschriften zu bestehen. GRC ist auch in verschiedenen Bereichen des Betriebs- und Lieferkettenmanagements von großer Bedeutung, einschließlich der Kontrolle der Produktqualität, der Nachhaltigkeit der Lieferkette und des Lieferantenmanagements. Darüber hinaus können auch die Personalfunktionen eines Unternehmens durch GRC positiv beeinflusst werden, denn GRC wirkt sich auf Aufgaben aus, die in den Zuständigkeitsbereich des Personalwesens fallen, wie z. B. Vielfalt und Einbeziehung der Mitarbeiter, Verhalten, Ethik und das Wohlbefinden der Mitarbeiter.
Die unvermeidliche Verbindung zwischen Risikomanagement und Business Continuity Management
Das Risikomanagement wird oft als das Herzstück der GRC angesehen. Während die Aufgabe des Risikomanagements darin besteht, Probleme abzumildern oder zu bewältigen, verpflichtet das Geschäftskontinuitätsmanagement eine Organisation dazu, sich an ihren fortgeschrittenen Plan zu halten und in Situationen, in denen die Organisation mit den schlimmstmöglichen Ergebnissen konfrontiert ist, entsprechend zu handeln. Je mehr robuste Risikomanagementpraktiken eine Organisation in ihr gesamtes Managementsystem integriert, desto besser, umsichtiger und angemessener kann sie planen und sich vorbereiten, um mit unerwünschten Folgen ihrer eigenen Aktivitäten, Cyberangriffen, Naturkatastrophen, Pandemien usw. umzugehen. Anders ausgedrückt: Ein starkes Risikomanagement hilft einer Organisation zu verstehen, welchen Bereichen sie im Falle von drohenden Herausforderungen in ihrem Business Continuity Management Vorrang einräumen sollte. Das Geschäftskontinuitätsmanagement wiederum ist eine starke Waffe zur Risikominderung. Risikomanagement und Geschäftskontinuitätsmanagement sind eng miteinander verknüpft, und eine isolierte Betrachtung kann der Organisation schaden.
Um die Kontinuität des Geschäftsbetriebs zu gewährleisten, benötigen Unternehmen eine umfassende Überwachung und Prüfung sowie eine funktionsübergreifende Zusammenarbeit auf konsequenter Basis. Das Fehlen einer Risikomanagement-Strategie und/oder ein fehlerhaftes oder ungenaues Risikomanagement kann daher zum Untergang des Unternehmens führen. Der unvorhergesehene Untergang zweier US-Banken (Silicon Valley Bank und Signature Bank) und einer Schweizer Bank (Credit Suisse) aufgrund eines mangelhaften Risikomanagements ist ein Weckruf für Organisationen nicht nur in der Finanzbranche, sondern auch in anderen Branchen wie dem Gesundheitswesen, der Lebensmittelindustrie und anderen, unabhängig von der Größe der Organisation.
Erfolgreiche GRC-Implementierung
Unternehmen sind verpflichtet, GRC-Komponenten durch verschiedene Mechanismen zu berücksichtigen, um einen reibungslosen Geschäftsbetrieb zu gewährleisten und jegliche Kontroverse über die Funktionalität der GRC ihres Unternehmens zu vermeiden. Die Vorteile einer GRC-Strategie sind enorm, und es wäre sicherlich keine Übertreibung zu sagen, dass Unternehmen ohne eine gut definierte GRC-Strategie im Vergleich zu Unternehmen mit einer solchen Strategie eher vor dem Zusammenbruch stehen. Joanna Grama, Direktorin für Cybersicherheits- und IT-GRC-Programme bei EDUCAUSE, erklärt, was der Schlüssel zu einer erfolgreichen, gut definierten GRC-Strategie ist: „Die Implementierung eines Rahmenwerks wird nur dann erfolgreich sein, wenn sich die Unternehmenskultur zur Unterstützung von GRC-Aktivitäten entwickelt.“
Es mag andere Wege geben, GRC in einem Unternehmen erfolgreich zu implementieren, aber die Wahl von GRC-Software-Tools hat sich als der effektivste Ansatz erwiesen..
Die digitale Transformation hat die Landschaft von Governance, Risk und Compliance (GRC) grundlegend verändert. Unternehmen stehen vor neuen Herausforderungen, die sich aus dem technologischen Fortschritt, der Globalisierung und den sich ändernden regulatorischen Anforderungen ergeben. In diesem Whitepaper diskutieren wir, wie sich der GRC-Markt entwickelt hat und welche Rolle innovative Lösungen wie Zazoon dabei spielen, Unternehmen bei der Bewältigung moderner GRC-Herausforderungen zu unterstützen.
1. Die Entwicklung des GRC-Marktes
1.1. Wachsende regulatorische Anforderungen
In den letzten Jahren haben zahlreiche Länder und Branchen ihre regulatorischen Anforderungen verschärft, um Transparenz, Integrität und Stabilität von Unternehmen und Finanzmärkten zu gewährleisten. Diese Entwicklung hat Unternehmen dazu veranlasst, ihre GRC-Strategien kontinuierlich anzupassen und zu aktualisieren.
1.2. Globalisierung und Verflechtung
Die Globalisierung und die Verflechtung der Unternehmen führen zu einer erhöhten Komplexität im GRC-Bereich. Unternehmen müssen in der Lage sein, länder- und branchenspezifische Vorschriften und Richtlinien zu verstehen und einzuhalten und gleichzeitig ihre internationalen Geschäftsaktivitäten effizient und effektiv zu verwalten.
1.3. Technologischer Fortschritt
Der rasante Fortschritt von Technologien wie Cloud Computing, künstlicher Intelligenz (KI) und Big Data hat neue Möglichkeiten und Herausforderungen im GRC-Bereich geschaffen. Unternehmen müssen sich anpassen und lernen, diese Technologien effektiv zu nutzen, um ihre GRC-Prozesse zu optimieren und die Anforderungen einer sich ständig weiterentwickelnden digitalen Landschaft zu erfüllen.
1.4. Datenschutz und Cybersicherheit
Durch die zunehmende Digitalisierung von Geschäftsprozessen und die wachsende Bedeutung von Daten sind Datenschutz und Cybersicherheit zu zentralen Themen im GRC-Bereich geworden. Unternehmen müssen die Integrität ihrer Systeme und die Sicherheit ihrer Kundendaten gewährleisten und gleichzeitig datenschutzrechtliche Vorgaben einhalten.
2. Die Rolle von innovativen GRC-Lösungen
2.1. Automatisierung und Effizienz
Innovative GRC-Lösungen wie Zazoon ermöglichen es Unternehmen, ihre Compliance-, Risiko- und Kontrollanforderungen effizient zu verwalten, indem sie manuelle Aufgaben und unstrukturierte Arbeitsabläufe reduzieren. Durch Automatisierung und zentralisierte Datenverwaltung können Unternehmen Zeit und Ressourcen sparen und menschliche Fehler minimieren.
2.2. Integration und Flexibilität
Moderne GRC-Lösungen bieten eine integrierte Plattform, die ein effektives Management verschiedener GRC-Aspekte ermöglicht, z. B. Risikomanagement, interne Kontrollsysteme, Richtlinienmanagement, Datenschutz, Prozessmanagement, Lieferantenmanagement und ESG. Eine flexible und anpassungsfähige GRC-Lösung unterstützt Unternehmen bei der Anpassung an sich ändernde regulatorische Anforderungen und Geschäftsumgebungen, ohne ihre bestehenden Prozesse und Systeme zu beeinträchtigen.
2.3. Datenanalyse und Entscheidungsfindung
Innovative GRC-Lösungen ermöglichen es Unternehmen, große Mengen GRC-bezogener Daten effektiv zu verarbeiten, zu analysieren und wertvolle Erkenntnisse daraus abzuleiten. Durch den Einsatz von fortschrittlichen Datenanalysetechniken und Visualisierungstools können Unternehmen fundierte Entscheidungen treffen und ihre Risikomanagement- und Compliance-Strategien optimieren.
2.4. Skalierbarkeit und Cloud Computing
Moderne GRC-Lösungen bieten skalierbare Infrastrukturen und Cloud-Computing-Optionen, die es Unternehmen ermöglichen, ihre GRC-Prozesse effektiv zu verwalten und an wachsende Anforderungen anzupassen. Cloud-basierte GRC-Lösungen bieten Flexibilität und Skalierbarkeit und erfüllen gleichzeitig die Anforderungen an Sicherheit und Datenschutz.
Die digitale Transformation hat die GRC-Landschaft grundlegend verändert und neue Herausforderungen für Unternehmen geschaffen. Um in diesem dynamischen Umfeld erfolgreich zu sein, müssen Unternehmen innovative GRC-Lösungen wie Zazoon nutzen, die ihnen helfen, ihre Compliance-, Risiko- und Kontrollanforderungen effizient und effektiv zu verwalten. Mit der richtigen GRC-Lösung können Unternehmen ihre Prozesse optimieren, fundierte Entscheidungen treffen und sich erfolgreich an die sich ständig ändernden regulatorischen Anforderungen und Marktbedingungen anpassen.
Ihr Weg zum Erfolg
Wir laden Sie ein, mehr über die Vorteile von Zazoon zu erfahren und zu entdecken, wie unsere GRC-Lösung Ihnen helfen kann, die Herausforderungen der digitalen Transformation zu meistern. Kontaktieren Sie uns noch heute, um mehr zu erfahren und einen persönlichen Demo-Termin zu vereinbaren. Lassen Sie uns zusammenarbeiten, um Ihren Weg zum GRC-Erfolg zu gestalten!
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Vivamus in sodales magna, et imperdiet lorem. Sed quis ligula bibendum, dapibus leo sit amet, accumsan ipsum. Nulla placerat tincidunt orci id tempus. Vivamus vel cursus lorem, nec pulvinar orci. Ut in tellus at metus imperdiet pellentesque. Cras efficitur consequat turpis, a lacinia nisl dignissim in. Nullam aliquam eros sit amet ante consequat accumsan non ultrices dui. Nunc dignissim tellus quis sapien feugiat, et aliquet quam hendrerit. Fusce imperdiet dignissim ex. Nam sodales velit sed dui dictum, at placerat odio efficitur. Sed quis dignissim justo. Ut odio nibh, porttitor nec maximus nec, maximus sit amet tortor. Donec condimentum enim vulputate nibh consequat luctus.
Aliquam id posuere orci. Cras ornare eros enim, a aliquam ipsum efficitur sit amet. Cras sed placerat ex, sed suscipit eros. Praesent nunc libero, interdum nec lorem eu, ullamcorper eleifend orci. Aenean commodo a felis non tristique. Mauris semper nisl id volutpat finibus. Vestibulum dictum posuere elit, pulvinar sagittis nibh consectetur non. Maecenas egestas, risus id posuere eleifend, ligula risus consectetur metus, quis consectetur lorem dolor at massa. Aenean id magna eleifend, imperdiet massa sit amet, finibus nisl. Etiam iaculis ligula eros, in mollis augue congue eget.
Nullam feugiat, risus ac semper egestas, felis elit finibus massa, sit amet vehicula dui ex in enim. Aliquam volutpat, libero quis venenatis aliquam, ipsum sapien scelerisque arcu, at mollis tortor urna a lorem. Etiam hendrerit justo commodo, luctus massa vel, cursus magna. Aenean vulputate in lorem vel tristique. Phasellus in pellentesque velit. Ut nec ipsum dignissim, faucibus dui quis, rhoncus mi. Quisque eget nunc a enim consectetur lacinia quis vel ex. Vestibulum mollis luctus lorem sit amet fermentum. Donec maximus pulvinar ultricies.
Nullam semper orci sed erat dictum rhoncus. Interdum et malesuada fames ac ante ipsum primis in faucibus. Morbi congue ante vitae nulla iaculis, vel elementum neque lobortis. Nam consectetur neque erat, id suscipit nulla sodales non. Aliquam blandit aliquam viverra. Nunc sit amet tempor diam. Maecenas nibh nulla, vestibulum id consequat id, ornare sed lacus. Donec vel purus nisi. Nunc accumsan nunc sit amet sapien consequat, a cursus lacus bibendum. Vestibulum ante ipsum primis in faucibus orci luctus et ultrices posuere cubilia curae; Sed in suscipit justo. In porta euismod sapien, at consectetur tellus congue non. Etiam risus dolor, mattis sit amet ultricies eget, faucibus et ligula. Curabitur fermentum ante vitae vehicula ultrices.
Umweltbewusstsein ist in den letzten Jahrzehnten zu einem wichtigen nichtfinanziellen Faktor für Unternehmen geworden. Der Begriff „ESG“, der Umwelt-, Sozial- und Governance-Faktoren umfasst, wird verwendet, um zu bewerten, wie weit Unternehmen bei all diesen Determinanten ihrer Nachhaltigkeit fortgeschritten sind und in Zukunft vorankommen werden. Die Bewertung ihrer Nachhaltigkeit spielt für die Anleger bei der Auswahl ihrer Investitionen eine entscheidende Rolle.
ESG-Relevanz für Unternehmen
Während die beiden anderen Determinanten der Nachhaltigkeit von Unternehmen, Soziales und Governance, keineswegs als weniger wichtig angesehen werden dürfen, ist die Umwelt von entscheidender Bedeutung. Der Umweltfaktor hat aufgrund des breiten Bewusstseins für Klimawandel und globale Erwärmung in der Geschäftswelt an Bedeutung gewonnen. Umweltfaktoren wirken sich nicht nur auf Unternehmen aus, sondern auch auf unsere Gesellschaft, unser Land und die Welt als Ganzes. Die Zahl der Geschäftsbranchen, die direkt oder indirekt von den Folgen des Klimawandels betroffen sind, steigt rasant an. Derart schnelle Umweltveränderungen bereiten vielen etablierten und kleinen Unternehmen auf dem Markt Sorgen. Eine Studie hat ergeben, dass allein die USA aufgrund des globalen Temperaturanstiegs 520 Milliarden USD in 22 Sektoren verlieren könnten.
Die Besorgnis über Klimawandel und globale Erwärmung ist für Investoren zu einem Schlüsselfaktor geworden. In weniger als zwei Jahrzehnten, seit das Umweltprogramm der Vereinten Nationen (UNEP) im Jahr 2005 einen Bericht mit dem Titel „Ein Rechtsrahmen für die Integration von Umwelt-, Sozial- und Governance-Fragen in institutionelle Investitionen“ veröffentlichte, hat sich ESG-Investieren, das als sozial verantwortliches Investieren bekannt ist, zu einer 35 Billionen US-Dollar schweren Branche entwickelt. Laut den Vermögensverwaltern, die ein Drittel der gesamten von ihnen verwalteten US-Vermögenswerte betreuen, dürften die in Portfolios mit der Bezeichnung „ESG“ verwalteten Vermögenswerte bis 2025 53 Billionen US-Dollar erreichen. (Bloomberg Intelligence, ESG-Vermögenswerte könnten bis 2025 53 Billionen US-Dollar erreichen, ein Drittel des globalen verwalteten Vermögens, veröffentlicht am: 23. Februar 2021)
Die oben genannten Zahlen zeigen deutlich den wachsenden Wunsch der Anleger, durch ihre Investitionen einen positiven Einfluss auf die Gesellschaft, das Land und die Welt insgesamt auszuüben. Diese Zahlen zeigen auch ein exponentielles Wachstum des ethischen und treuhänderischen Verantwortungsbewusstseins der Anleger.
Diese Neigung der Investoren zwingt Unternehmen dazu, beim ESG-Rating gut abzuschneiden. Ein systematischer und langfristiger Plan kann ihnen dabei helfen, gut abzuschneiden. Er wird ihnen auch dabei helfen zu sehen, wo sie im Markt im Vergleich zu ihren Mitbewerbern stehen, was die Nachhaltigkeit ihrer Unternehmen betrifft.
Der „Grüne Plan“
Unternehmen können sich für einen „Grünen Plan“ entscheiden, der auf der Prämisse „Nulltoleranz“ gegenüber jeglicher Geschäftstätigkeit basiert, die sich nachteilig auf unsere Umwelt auswirkt. Er beinhaltet Folgendes:
Einhaltung nationaler und internationaler Gesetze und Vorschriften zu Umweltfragen (auf nationaler, regionaler und internationaler Ebene wurden verschiedene Maßnahmen zur Bewältigung der Klimakrise ergriffen. So hat das Europäische Parlament beispielsweise kürzlich dafür gestimmt, eine Frist für emissionsfreie Autos und Lieferwagen auf das Jahr 2035 festzulegen. Dies wird von vielen als großer Fortschritt für den Klimaschutz, die Luftqualität und die Erschwinglichkeit von Elektrofahrzeugen angesehen. Die grüne Gruppe Transport & Environment forderte die EU-Umweltminister auf, bei ihrem Treffen am 28. Juni 2022 das tatsächliche Enddatum für den Verkauf neuer Verbrennungsmotoren zu bestätigen. (Transport & Environment, EU-Parlament unterstützt Enddatum 2035 für Autos mit Verbrennungsmotor , veröffentlicht am 8. Juni 2022));
Sensibilisierung der Verbraucher für den Klimawandel und die globale Erwärmung, um sie zu umweltfreundlichen Produkten zu bewegen (Umfragen von McKinsey zeigen, dass über 70 Prozent der Kunden 5 Prozent mehr für ein umweltfreundliches Produkt zahlen würden, wenn sie davon überzeugt wären, dass es dieselben Standards erfüllt wie eine nicht umweltfreundliche Alternative);
CO2-arme Geschäftsstrategie;
geringere Abhängigkeit von natürlichen Ressourcen als vergleichbare Unternehmen;
über geeignete finanzielle Vorkehrungen zu verfügen, um die steigenden Kosten zu bewältigen, die durch den Klimawandel entstehen.
Der vorgeschlagene „Grüne Entwurf“ kann Unternehmen dabei helfen, nachhaltiger zu werden und ihren Konkurrenten auf dem Markt deutlich voraus zu sein.
Abschließende Gedanken
In einer Zeit, in der Umweltbewusstsein zu einem vorrangigen Anliegen geworden ist, kann die Bedeutung von ESG-Faktoren (Umwelt, Soziales und Unternehmensführung) nicht genug betont werden. Während soziale und Unternehmensführungselemente ihre eigene Bedeutung haben, rückt die Umwelt aufgrund des zunehmenden Bewusstseins für den Klimawandel und seine globalen Auswirkungen in den Mittelpunkt. Die raschen und weitreichenden Auswirkungen von Umweltveränderungen auf Unternehmen und die Gesellschaft haben bei den Anlegern zu einer wachsenden Besorgnis geführt. Dies hat das Wachstum von ESG-Investitionen vorangetrieben, wobei die verwalteten Vermögenswerte atemberaubende Zahlen erreicht haben, was die wachsende ethische Verantwortung der Anleger unterstreicht, einen positiven Einfluss auf die Gesellschaft auszuüben.
Diese wachsende Neigung der Anleger zwingt Unternehmen dazu, hohen ESG-Werten Priorität einzuräumen, was langfristige, auf Nachhaltigkeit ausgerichtete Strategien erforderlich macht. Ein „grüner Plan“ bietet sich als mögliche Lösung an, der die strikte Einhaltung von Umweltgesetzen, die Förderung des Verbraucherbewusstseins, die Einführung kohlenstoffarmer Strategien, Ressourceneffizienz und eine umsichtige Finanzplanung für klimabedingte Kosten betont. Die Umsetzung eines solchen Plans kann Unternehmen in die Lage versetzen, in Sachen Nachhaltigkeit führend zu sein und ihre Konkurrenten zu überflügeln, wodurch sie einen Weg in eine umweltbewusstere und widerstandsfähigere Zukunft ebnen.