ZAZOON AG

  • Wie Technologie das GRC stärkt – Studien zeigen den Wandel 2025

    Wie Technologie das GRC stärkt – Studien zeigen den Wandel 2025

    Governance, Risk und Compliance (GRC) galten lange als notwendiges Übel: aufwendig, papierlastig und oft losgelöst vom operativen Geschäft. Doch dieser Blick verändert sich rasant. Neue Studien aus dem Jahr 2025 zeigen, dass Technologie heute eine Schlüsselrolle dabei spielt, GRC von einem reaktiven Kontrollsystem zu einem strategischen Steuerungsinstrument zu machen.

    Unternehmen, die digitale GRC-Plattformen einsetzen, berichten über mehr Transparenz, schnellere Audits und deutlich effizientere Risikosteuerung. Automatisierung, Datenintegration und Künstliche Intelligenz haben GRC-Prozesse aus dem Schatten der Bürokratie geholt – und sie zu einem echten Erfolgsfaktor gemacht.

    • Laut der Studie „The State of GRC 2025“ sehen 96 Prozent der befragten Führungskräfte GRC inzwischen als strategischen Erfolgsfaktor.
    • Technologiegestützte GRC-Systeme reduzieren laut McKinsey-Bericht die Bearbeitungszeiten von Audits um bis zu 40 Prozent.
    • Automatisierte Risikobewertungen und Echtzeitüberwachung senken das Risiko menschlicher Fehler erheblich.
    • Studien belegen: Unternehmen, die GRC digital integriert haben, reagieren schneller auf Krisen und erfüllen regulatorische Anforderungen effizienter.

    Der Wandel des GRC: Vom Kontrollinstrument zur Steuerungsplattform

    In den vergangenen Jahren hat sich GRC grundlegend verändert. Früher dominierten Excel-Tabellen, manuelle Prüfungen und reaktive Berichterstattung. Heute bilden digitale Plattformen den Kern moderner Unternehmenssteuerung.

    Die McKinsey-Studie „Governance, Risk, and Compliance: A new lens on best practices“ zeigt, dass viele Unternehmen zwar über etablierte Governance-Strukturen verfügen, aber häufig an der technischen Umsetzung scheitern. Dort, wo GRC-Prozesse digitalisiert wurden, verzeichnen Firmen jedoch deutlich höhere Effizienz und bessere Risikotransparenz.

    Besonders deutlich wird der Unterschied laut der Studie „The State of GRC 2025 – From Cost Center to Strategic Business Driver“: Fast alle befragten Unternehmen (96 Prozent) sehen GRC nicht mehr als Kostenfaktor, sondern als zentralen Bestandteil ihrer strategischen Planung. Die Integration von Daten, KI-gestützte Risikoanalyse und automatisiertes Reporting machen GRC zum Nervensystem moderner Unternehmensführung.

    Wie Technologie das GRC stärkt

    Technologie verändert GRC auf mehreren Ebenen gleichzeitig – strukturell, kulturell und operativ.

    1. Automatisierung wiederkehrender Aufgaben
      Routineaufgaben wie Risikoerfassung, Dokumentation oder Kontrollprüfungen lassen sich automatisieren. Das spart nicht nur Zeit, sondern minimiert menschliche Fehler. Studien wie „GRC Automation in Manufacturing“ zeigen, dass Unternehmen durch Automatisierung bis zu 70 Prozent der Compliance-Zeit einsparen konnten.
    2. Zentrale Datenintegration
      Moderne GRC-Plattformen führen Daten aus verschiedenen Systemen – etwa ERP, HR oder IT-Sicherheit – zusammen. Dadurch entsteht ein ganzheitliches Risikobild. Statt isolierte Berichte zu erstellen, können Unternehmen Abhängigkeiten erkennen und Risiken proaktiv steuern.
    3. Echtzeitüberwachung und Frühwarnsysteme
      Echtzeit-Analysen ermöglichen es, Risiken frühzeitig zu identifizieren. So wird GRC von einer nachträglichen Kontrolle zu einem aktiven Frühwarnsystem. Tools wie Risk Scoring oder automatisierte Alerts verbessern Reaktionsgeschwindigkeit und Entscheidungsqualität.
    4. Stärkere Zusammenarbeit durch digitale Workflows
      Kollaborative Plattformen sorgen dafür, dass Compliance, Risikomanagement und Fachabteilungen nahtlos zusammenarbeiten. Aufgaben, Prüfungen und Freigaben laufen über einheitliche digitale Workflows – nachvollziehbar, transparent und revisionssicher.
    5. Künstliche Intelligenz und Predictive Analytics
      Immer mehr GRC-Lösungen nutzen KI, um Anomalien zu erkennen oder Risiken vorherzusagen. Statt nur Vergangenheitsdaten auszuwerten, liefern diese Systeme Prognosen, die Führungskräften helfen, frühzeitig zu reagieren.

    Studien zeigen: Der Nutzen ist messbar

    Die Vorteile digitaler GRC-Systeme sind längst keine Theorie mehr. Mehrere aktuelle Studien aus 2024 und 2025 belegen konkrete Effekte:

    • Laut McKinsey-Bericht senken Unternehmen mit technischer GRC-Unterstützung die Audit-Vorbereitungszeit um bis zu 40 Prozent.
    • In der Fertigungsindustrie wurde durch GRC-Automatisierung eine Zeitersparnis von bis zu 70 Prozent in der Compliance-Dokumentation erreicht (Studie: „GRC Automation in Manufacturing“, 2025).
    • Die Studie von Financier Worldwide zeigt, dass GRC-Plattformen insbesondere bei der Bewertung von Drittparteien und Lieferantenrisiken deutliche Effizienzgewinne erzielen.
    • Unternehmen, die GRC-Daten mit Business Intelligence-Systemen verknüpfen, reagieren laut Wolfpack Risk Report 2025 doppelt so schnell auf kritische Abweichungen wie Organisationen mit manuellen Prozessen.

    Diese Ergebnisse zeigen: GRC ist längst kein isolierter Verwaltungsprozess mehr, sondern ein datengetriebener, strategischer Faktor.

    Technologie als Enabler einer neuen GRC-Kultur

    Die technische Modernisierung allein reicht jedoch nicht. Wirklich erfolgreich sind nur jene Unternehmen, die Technologie mit Kultur verbinden. Digitale Tools schaffen Transparenz und Kontrolle – aber erst wenn sie in Governance-Strukturen und Führungsprozesse integriert werden, entsteht echter Mehrwert.

    Unternehmen, die GRC als integralen Bestandteil der Organisation verstehen, erreichen nicht nur regulatorische Sicherheit, sondern auch eine neue Form der Unternehmensagilität. Entscheidungen werden faktenbasiert, Risiken werden vorhersagbar, und Compliance wird zu einem Ausdruck von Professionalität und Vertrauen.

    In vielen Branchen zeigt sich: GRC-Plattformen sind das Rückgrat moderner Resilienz. Sie helfen, Risiken zu managen, statt ihnen hinterherzulaufen.

    Fazit

    GRC ist im Jahr 2025 keine Belastung mehr – es ist ein strategisches Werkzeug. Technologie macht es möglich, Governance, Risk und Compliance miteinander zu vernetzen, zu automatisieren und in Echtzeit zu steuern.

    Wer heute in digitale GRC-Lösungen investiert, gewinnt mehr als nur Effizienz: Er schafft eine belastbare Grundlage für Vertrauen, Stabilität und nachhaltiges Wachstum. Der Wandel ist klar – von der Pflicht zur Stärke.


    FAQ

    Was bedeutet GRC-Technologie konkret?
    Darunter versteht man digitale Systeme, die Governance-, Risiko- und Compliance-Prozesse zentral steuern, automatisieren und überwachen – etwa GRC-Plattformen, KI-basierte Analysetools oder Audit-Automatisierungen.

    Welche Vorteile haben GRC-Plattformen?
    Sie reduzieren manuelle Arbeit, verbessern die Datentransparenz, erkennen Risiken in Echtzeit und erleichtern regulatorische Nachweise.

    Welche Studien belegen den Nutzen?
    Unter anderem McKinsey (2025), Wolfpack Risk (2025), Financier Worldwide (2025) und die Studie „GRC Automation in Manufacturing“ (2025) zeigen messbare Effizienzsteigerungen und schnellere Entscheidungsprozesse.

    Ist Technologie allein ausreichend?
    Nein. Erfolgreiches GRC erfordert neben Technologie auch klare Governance-Strukturen, Verantwortlichkeiten und eine gelebte Risikokultur.

    Welche Branchen profitieren besonders?
    Finanzdienstleister, Fertigungsbetriebe, Logistikunternehmen und alle Organisationen mit hohen regulatorischen Anforderungen profitieren besonders stark von digitalem GRC.
  • How Revolut Turned GRC into Culture: The Karma System as a Model for Modern Risk Awareness

    How Revolut Turned GRC into Culture: The Karma System as a Model for Modern Risk Awareness

    When people think of fast-growing fintechs, they tend to picture innovation, agility, and disruption – but rarely governance or compliance. Revolut, the London-based financial platform, has shown that speed and structure can go hand in hand. After years of rapid expansion and growing pains, the company realized that sustainable success requires more than growth alone. Today, Revolut stands as an example of how governance, risk, and compliance (GRC) can become an active part of company culture – and how a system called “Karma” helps employees take shared responsibility for doing the right thing.

    • Revolut has introduced an internal points system called “Karma,” linking team bonuses to compliance and risk behavior.
    • Employees earn points for completing trainings, following internal policies, and reporting risks early.
    • The goal is not to punish mistakes but to promote a shared sense of responsibility across teams.
    • According to Revolut, the system has improved overall compliance performance by around 25 percent.
    • GRC is no longer a control mechanism, but part of everyday behavior and culture.

    Why Revolut Changed Its View of GRC

    Revolut’s story is one of transformation. The company grew explosively, becoming one of Europe’s best-known fintechs with millions of customers and a presence in dozens of markets. But such speed also brought challenges: high internal pressure, lack of oversight, and compliance issues, particularly around anti–money laundering processes.

    Eventually, Revolut decided to rethink its approach. Instead of viewing compliance as an obligation, it began treating it as a business advantage. In 2020, the company launched the “Karma System” – a new way to encourage employees to see risk management and compliance not as tasks imposed from above, but as shared goals that shape everyday work.

    How the Karma System Works

    The idea is simple but effective. Every department collects points for positive risk and compliance behavior. Completing training, following reporting standards, and identifying issues early all earn points. Failing to meet requirements results in deductions.

    These points are tracked in an internal dashboard and influence bonus calculations. However, the focus is on teams rather than individuals. This means employees are motivated to help one another and ensure the whole department performs well. The system creates accountability – but also community.

    As one manager at Revolut put it: “It’s not about punishing mistakes. It’s about making good behavior visible – behavior that prevents risks before they turn into problems.”

    GRC as Part of Everyday Culture

    The Karma System reflects a larger cultural shift inside Revolut. Governance, risk management, and compliance are no longer separate disciplines. They are part of how the company thinks and works.

    Governance now means clear responsibilities and transparent decision-making.
    Risk management means anticipating problems, not reacting to them.
    And compliance means building trust through consistent, ethical action – not paperwork.

    By integrating these principles into daily work, Revolut has created a learning organization. Every employee understands that they play a role in managing risk and ensuring accountability.

    Lessons for Other Companies

    Revolut’s example shows that GRC doesn’t have to slow a business down. Done right, it strengthens it. Here are key takeaways for other organizations:

    1. Positive incentives work better than control. When compliance and risk awareness are rewarded, employees engage instead of resist.
    2. Team accountability builds stronger cultures. Shared responsibility fosters collaboration instead of fear.
    3. Transparency is key. Real-time dashboards and open communication turn compliance into a visible, shared goal.
    4. Leadership sets the tone. Culture follows example – GRC must be championed by management, not delegated.

    Challenges and Future Outlook

    No system is perfect. Some critics argue that linking bonuses to compliance could lead to a “points game” rather than genuine behavioral change. Revolut acknowledges this risk – and emphasizes that the success of Karma depends on leadership, dialogue, and trust.

    Still, the initiative shows that compliance can be human, collaborative, and even motivating. When GRC becomes part of company culture, it stops being a box-ticking exercise and starts being a source of stability and trust.

    Conclusion

    Revolut’s journey from hyper-growth fintech to GRC pioneer illustrates a crucial point: sustainable success comes from balance. The Karma System might sound unconventional, but it works because it treats people as the foundation of governance and risk management.

    When employees understand why compliance matters – and feel responsible for it – rules turn into values, and systems turn into culture. In an era of uncertainty, that may be the most valuable form of resilience a company can build.


    FAQ

    What is Revolut’s Karma System?
    It’s an internal points-based model that tracks how well departments follow risk and compliance rules. Team performance affects individual bonuses indirectly, encouraging collective responsibility.

    How much did the system improve performance?
    According to Revolut, compliance performance improved by about 25 percent since the system’s launch.

    Why is it team-based rather than individual?
    To avoid fear or competition. The goal is to encourage cooperation and shared ownership of risk management.

    Can other companies use this model?
    Yes, but only if it fits their culture. The key is not the points themselves, but creating real awareness and ownership around GRC topics.

    How is Revolut’s approach different today?
    It focuses more on transparency, proactive risk management, and ethical leadership – moving away from the old “growth at all costs” mindset.

  • Wie Revolut GRC zur Kultur macht: Das Karma-System als Beispiel für modernes Risikobewusstsein

    Wie Revolut GRC zur Kultur macht: Das Karma-System als Beispiel für modernes Risikobewusstsein

    Wenn man an Start-ups im Finanzbereich denkt, kommen einem meist Innovation, Wachstum und Geschwindigkeit in den Sinn – aber selten Governance oder Compliance. Das britische Fintech Revolut zeigt jedoch, dass sich beides nicht ausschliesst. Nach Jahren rasanter Expansion und einigen internen Reibungen hat das Unternehmen gelernt, dass gute Strukturen genauso wichtig sind wie kreative Ideen. Heute gilt Revolut als Beispiel dafür, wie Governance, Risk und Compliance (GRC) zu einem Teil der Unternehmenskultur werden können – und wie man mit einem ungewöhnlichen System namens „Karma“ Mitarbeitende dazu bringt, Verantwortung für gutes Verhalten zu übernehmen.

    • Revolut hat ein internes Punktesystem („Karma“) eingeführt, das Team-Boni an Compliance- und Risikoverhalten knüpft.
    • Mitarbeitende und Abteilungen sammeln Punkte, wenn sie Richtlinien einhalten, Schulungen absolvieren oder Risiken frühzeitig melden.
    • Das System soll nicht bestrafen, sondern gemeinsames Verantwortungsbewusstsein fördern – und hat laut Revolut die Compliance-Performance um rund 25 Prozent verbessert.
    • GRC ist damit kein Kontrollinstrument mehr, sondern ein Teil des täglichen Handelns.

    Warum Revolut sein Verständnis von GRC geändert hat

    Revolut war lange Zeit ein Paradebeispiel für Wachstum um jeden Preis. Innerhalb weniger Jahre wurde das Unternehmen zu einem der bekanntesten Fintechs Europas, mit Millionen Kunden und einer aggressiven Expansionsstrategie. Doch mit dieser Geschwindigkeit kamen auch Probleme: Berichte über interne Überlastung, mangelnde Kontrollen und Schwächen bei der Geldwäscheprävention sorgten zeitweise für Schlagzeilen.

    Die Geschäftsführung zog Konsequenzen. Statt Compliance als lästige Pflicht zu sehen, wollte man daraus ein Wettbewerbsvorteil machen. 2020 führte Revolut das „Karma-System“ ein – ein Punktesystem, das Mitarbeitende und Teams direkt dafür belohnt, wenn sie GRC aktiv leben.

    Wie das Karma-System funktioniert

    Die Idee ist einfach, aber wirkungsvoll: Jede Abteilung bekommt Punkte für gutes Risikoverhalten. Dazu zählen abgeschlossene Schulungen, korrekte Dokumentation, frühe Meldung potenzieller Probleme oder die Einhaltung interner Richtlinien. Verstösse oder Versäumnisse führen dagegen zu Punktabzug.

    Diese Punkte werden regelmässig in einem internen Dashboard ausgewertet und wirken sich auf Bonuszahlungen aus. Der Clou: Nicht Einzelpersonen, sondern ganze Teams werden bewertet. So entsteht sozialer Druck – aber auch Zusammenhalt. Das Ziel ist, dass alle Mitarbeitenden Verantwortung übernehmen, weil ihr eigenes Verhalten das Team-Ergebnis beeinflusst.

    Ein Revolut-Manager beschrieb das System in einem Interview so: „Es geht nicht darum, Fehler zu bestrafen. Es geht darum, Verhalten sichtbar zu machen, das Risiken früh erkennt und verhindert.“

    GRC als Teil der Unternehmenskultur

    Das Karma-System ist nicht nur ein Tool, sondern Ausdruck eines Kulturwandels. Revolut hat verstanden, dass GRC kein isoliertes Regelwerk ist, sondern Teil des unternehmerischen Denkens.

    Governance bedeutet hier: klare Zuständigkeiten, nachvollziehbare Entscheidungen und Transparenz im Reporting. Risikomanagement heisst: Risiken nicht erst im Krisenfall zu erkennen, sondern sie im Alltag zu messen, zu priorisieren und bewusst zu steuern. Und Compliance ist nicht länger Synonym für Bürokratie, sondern wird als gemeinsames Ziel verstanden – ähnlich wie Kundenzufriedenheit oder Umsatzwachstum.

    Indem GRC auf diese Weise in den Arbeitsalltag integriert wird, entsteht eine lernende Organisation. Mitarbeitende wissen, dass sie selbst Teil des Risikomanagements sind – nicht die Compliance-Abteilung „irgendwo da oben“.

    Was andere Unternehmen davon lernen können

    Das Revolut-Modell ist kein Patentrezept, aber es liefert wichtige Impulse:

    1. Anreize schaffen funktioniert besser als Kontrolle. Wer GRC in eine positive Kultur übersetzt, motiviert Mitarbeitende, statt sie zu überwachen.
    2. Teamverantwortung ist stärker als Einzelbewertung. Wenn ganze Abteilungen für GRC-Ergebnisse verantwortlich sind, entsteht echte Zusammenarbeit.
    3. Transparenz ist der Schlüssel. Offene Dashboards, regelmässige Kommunikation und klare Ziele schaffen Vertrauen und Orientierung.
    4. Führungskräfte müssen vorangehen. Eine GRC-Kultur entsteht nur, wenn das Management sie glaubwürdig lebt – nicht, wenn sie von oben verordnet wird.

    Herausforderungen und offene Fragen

    Natürlich ist das Karma-System kein Allheilmittel. Manche Kritiker befürchten, dass ein Punktesystem zu mechanisch sein könnte oder dazu verleitet, gute Zahlen zu produzieren statt gutes Verhalten. Revolut selbst räumt ein, dass das System nur funktioniert, wenn es von Führungskräften mit Sinn und Verständnis eingesetzt wird.

    Dennoch zeigt das Beispiel, dass es möglich ist, GRC menschlich zu gestalten – als etwas, das Menschen motiviert und Organisationen stärkt, statt sie zu bremsen.

    Fazit

    Revolut hat in den vergangenen Jahren eine bemerkenswerte Entwicklung durchgemacht. Vom schnellen Fintech hin zu einem Unternehmen, das Governance, Risikomanagement und Compliance nicht als Bürde, sondern als Erfolgsfaktor begreift. Das Karma-System mag ungewöhnlich klingen, doch es zeigt, was passiert, wenn GRC Teil der Kultur wird: Menschen übernehmen Verantwortung, Risiken werden früh erkannt, und Vertrauen entsteht auf natürliche Weise.

    Gerade in einer Zeit, in der viele Unternehmen mit Unsicherheit kämpfen, ist das vielleicht die wichtigste Erkenntnis: Gute Governance beginnt nicht im Audit-Bericht, sondern im täglichen Verhalten jedes Einzelnen.


    FAQ

    Was ist das Karma-System bei Revolut? Ein internes Punktesystem, das die Einhaltung von Risiko- und Compliance-Regeln messbar macht. Teams sammeln Punkte für gutes Verhalten, die sich auf Bonuszahlungen auswirken.

    Wie hat sich das System auf die Performance ausgewirkt? Nach Angaben von Revolut hat das Karma-System die unternehmensweite Compliance-Performance um etwa 25 Prozent verbessert.

    Warum ist das System teambasiert? Revolut wollte keine Angstkultur schaffen. Statt Einzelne zu bewerten, werden Teams als Einheit gesehen – so entsteht gemeinsames Verantwortungsgefühl.

    Können andere Unternehmen das übernehmen? Ja, aber mit Anpassung. Wichtig ist, dass es nicht nur um Punkte geht, sondern um echtes Bewusstsein. GRC muss Teil der Führung und Kommunikation werden.

    Was macht Revolut heute anders als früher? Das Unternehmen setzt stärker auf Transparenz, klare Prozesse und kontinuierliches Lernen – statt auf schnelles Wachstum um jeden Preis.

  • Resilience at Sea – How Good GRC Makes the Shipping Industry Crisis-Proof

    Resilience at Sea – How Good GRC Makes the Shipping Industry Crisis-Proof

    The global shipping industry is defying the slowdown. Despite geopolitical tensions, tariffs, and weak industrial production in Europe, many shipping companies report stable or even growing business. This is surprising, given that most economic indicators point in the opposite direction: trade barriers are increasing, transport costs are rising, and global demand is softening.

    Yet, according to the latest shipping survey by PwC Germany, the industry remains remarkably resilient. Ninety-three percent of the companies surveyed said their ships are fully utilized, and 58 percent expect further growth in the next twelve months. Only four percent anticipate a downturn. This confidence stands in sharp contrast to the broader economic situation and highlights how effective governance, risk, and compliance (GRC) practices contribute directly to stability.

    • According to PwC Germany’s 2025 shipping survey, 93 percent of German shipping companies report full utilization, and 58 percent expect continued growth.
    • Despite tariffs, trade conflicts, and weak industrial output, the sector remains robust.
    • The main reason is strategic decoupling from the German economy and diversification across global markets.
    • Strong GRC – meaning sound governance, effective risk management, and reliable compliance – is the key driver of resilience.

    Economic Situation: Between Slowdown and Strength

    Traditionally, the maritime sector serves as a barometer of global trade. But while many industrial sectors are struggling, the shipping industry shows impressive stability.

    PwC’s 2025 shipping study, now in its 17th edition, paints a surprisingly positive picture. Despite political unrest, volatile energy prices, and new trade barriers, most fleets remain busy. The Baltic Exchange’s 2025 outlook also predicts moderate growth in container and LNG segments, while Fitch Ratings describes the global shipping outlook for 2025 as “stable,” despite ongoing market uncertainty.

    This strength is no coincidence. Over the past years, shipping companies have systematically adapted their business models. Only about 30 percent now depend directly on Germany’s industrial output. Instead, they focus on global markets, long-term charter contracts, and specialized niches.

    Why the Shipping Sector is Thriving Despite the Crisis

    Several factors explain the shipping industry’s resilience:

    1. Global Diversification
      Shipping companies have reduced their dependence on domestic markets. Operating in multiple regions allows them to offset weaknesses in individual economies.
    2. Long-Term Charter Contracts
      Many carriers rely on multi-year agreements that guarantee stable income even when spot market rates fall.
    3. Efficient Cost and Route Management
      Flexible rerouting, such as avoiding the Red Sea by sailing around the Cape of Good Hope, allows operators to manage geopolitical disruptions effectively.
    4. Investment in Technology and Sustainability
      The use of digital systems and cleaner fuels (like LNG and methanol) not only ensures regulatory compliance but also provides long-term competitive advantages.
    5. Solid Governance Structures
      Many shipping companies have strengthened their corporate governance with professional boards, risk committees, and compliance units – structures that were far less common a decade ago.

    These factors form part of an integrated GRC approach – the foundation of today’s maritime resilience.

    Governance: Stability Through Clear Leadership

    Strong governance is the backbone of any resilient organization. Shipping companies that navigate uncertainty successfully have clear decision-making processes and transparent accountability structures.

    In practice, this means that strategic decisions – regarding fleet expansion, financing, sustainability, or insurance – are made in close coordination with risk and compliance functions. Supervisory boards are not mere oversight bodies but active strategic partners.

    Such governance models allow companies to react swiftly to market changes without losing control or consistency.

    Risk Management: Early Warning for Geopolitical and Operational Threats

    The shipping sector faces constant uncertainty: geopolitical conflicts, piracy, environmental regulations, fluctuating fuel prices, and cyberattacks. Effective risk management is therefore crucial.

    Successful shipping companies use scenario planning to assess how trade wars, port strikes, or route blockages could impact operations. They continuously monitor key variables like fuel prices, insurance costs, and new regulations.

    Cyber risk is now one of the top concerns. Digital systems on ships and in ports are increasingly vulnerable to attacks. According to PwC’s study, 78 percent of respondents now manage cybersecurity risks at the executive level – a major step toward operational resilience.

    Compliance: Building Trust Through Integrity

    Compliance is the third pillar of resilience, alongside governance and risk management. Regulatory pressure on shipping companies continues to grow – from emissions rules and ESG reporting to international trade and sanctions regulations.

    Companies that take a proactive stance gain a clear advantage: they avoid fines, improve credit ratings, and strengthen stakeholder trust. ESG compliance is especially critical, as sustainability performance increasingly influences access to financing and new business.

    A well-structured compliance management system, based on ISO 37301, provides the necessary framework. It standardizes procedures, simplifies audits, and ensures documentation of all key processes.

    How Strong GRC Drives Resilience

    Governance, Risk, and Compliance are no longer checkboxes for shipping companies – they are strategic enablers. GRC creates transparency, defines responsibilities, and ensures alignment with international standards.

    By identifying and managing risks early, companies can maintain stability in volatile markets. The result is an industry that continues to grow – not because it is immune to crises, but because it is prepared for them.

    Conclusion

    Shipping remains a cornerstone of the global economy – and its resilience is no coincidence. Studies such as PwC’s 2025 survey make it clear: effective governance, solid risk management, and strong compliance practices distinguish resilient companies from vulnerable ones.

    Organizations that view GRC as a strategic tool, not a regulatory burden, are better positioned to weather uncertainty. Governance provides navigation, risk management forecasts the storms, and compliance ensures the voyage stays on course. In short: good GRC is the compass that keeps the shipping industry steady, even in rough seas.


    FAQ

    Why is the shipping industry performing well despite the global slowdown?
    Because many carriers have diversified internationally, secured long-term contracts, and strengthened their risk management systems.

    What does the PwC Shipping Study 2025 reveal?
    Ninety-three percent of shipping companies report full capacity utilization, and 58 percent expect growth – only four percent predict a decline.

    What role does GRC play in the shipping industry?
    GRC creates transparency, improves control, and ensures compliance with international regulations. It is the backbone of maritime resilience.

    What are the main risks for shipping companies today?
    Geopolitical tensions, trade barriers, cyberattacks, environmental regulations, and ESG reporting requirements are among the top challenges.

    How can shipping companies improve their GRC practices?
    By establishing clear governance structures, conducting regular risk assessments, implementing certified compliance systems (like ISO 37301), and using integrated digital GRC platforms for real-time oversight.

  • Resilienz auf hoher See – wie gutes GRC die Schifffahrt krisenfest macht

    Resilienz auf hoher See – wie gutes GRC die Schifffahrt krisenfest macht

    Die globale Schifffahrtsbranche trotzt der Flaute. Trotz geopolitischer Konflikte, Zöllen und schwacher Industrieproduktion in Europa melden viele Reedereien stabile oder sogar wachsende Geschäfte. Das überrascht, denn eigentlich sprechen die wirtschaftlichen Rahmenbedingungen gegen einen Aufschwung: Handelsbarrieren nehmen zu, Transportkosten steigen, und die Weltkonjunktur kühlt sich ab.

    Doch laut der aktuellen Reederstudie von PwC Deutschland ist die Branche erstaunlich widerstandsfähig. 93 Prozent der befragten Reedereien gaben an, ihre Schiffe seien voll ausgelastet, und 58 Prozent erwarten in den kommenden zwölf Monaten weiteres Wachstum. Nur vier Prozent rechnen mit einem Abschwung. Diese Zuversicht steht im Kontrast zur allgemeinen wirtschaftlichen Lage, zeigt aber, wie stark professionelles Governance-, Risk- und Compliance-Management (GRC) zur Stabilität beiträgt.

    • Laut der PwC-Reederstudie 2025 sind 93 Prozent der Schiffe deutscher Reedereien ausgelastet, 58 Prozent erwarten Wachstum.
    • Trotz Zöllen, Handelskonflikten und schwacher Konjunktur zeigt sich die Branche robust.
    • Hauptgrund ist eine strategische Entkopplung von der deutschen Industrie und die Diversifikation internationaler Märkte.
    • Ein funktionierendes GRC-System – also gute Governance, starkes Risikomanagement und verlässliche Compliance – ist der entscheidende Stabilitätsfaktor.

    Wirtschaftliche Lage der Schifffahrt: Zwischen Flaute und Flexibilität

    Die maritime Wirtschaft ist traditionell ein Frühindikator für die globale Konjunktur. Doch während viele Industriezweige derzeit stagnieren, beweist die Schifffahrtsbranche bemerkenswerte Resilienz.

    Die PwC-Reederstudie, die 2025 bereits zum 17. Mal erschienen ist, zeigt ein erstaunlich stabiles Bild: Trotz geopolitischer Spannungen, Energiepreisschwankungen und Handelsbarrieren sind die Flotten weiterhin gut ausgelastet. Auch die Baltic Exchange bestätigt in ihrem Ausblick für 2025 moderate Wachstumsraten im Container- und LNG-Segment. Fitch Ratings beurteilt die weltweite Schifffahrt für 2025 als „stabil“, trotz hoher Unsicherheiten auf den globalen Märkten.

    Diese Stabilität ist kein Zufall. Viele Reedereien haben ihre Geschäftsmodelle in den letzten Jahren konsequent angepasst. Nur noch etwa drei von zehn Unternehmen geben an, dass ihre Erträge direkt von der deutschen Industrieproduktion abhängen. Stattdessen setzen sie auf internationale Märkte, Langfristverträge und spezialisierte Nischen.

    Warum es der Branche trotz Krise gut geht

    Mehrere Faktoren erklären die Widerstandskraft der Schifffahrtsbranche:

    1. Globale Diversifikation
      Deutsche Reedereien haben ihre Abhängigkeit vom Binnenmarkt stark reduziert. Wer in mehreren Regionen operiert, gleicht Nachfrageschwächen einzelner Märkte durch andere aus.
    2. Langfristige Charterverträge
      Viele Reedereien sichern Einnahmen über mehrjährige Verträge. Diese bieten Stabilität, selbst wenn Frachtraten kurzfristig fallen.
    3. Effizientes Kosten- und Routenmanagement
      Unternehmen reagieren flexibel auf geopolitische Störungen, etwa Umleitungen über das Kap der Guten Hoffnung anstelle des Roten Meers.
    4. Investitionen in Technologie und Nachhaltigkeit
      Digitalisierung und alternative Antriebstechnologien (z. B. LNG, Methanol) helfen, regulatorische Anforderungen zu erfüllen und langfristige Kostenvorteile zu schaffen.
    5. Solide Governance-Strukturen
      Viele Reedereien verfügen heute über professionelle Aufsichtsstrukturen, Risikokomitees und Compliance-Funktionen – etwas, das vor zehn Jahren noch selten war.

    Diese Faktoren sind Teil eines umfassenden GRC-Ansatzes, der die Grundlage für Stabilität und Wachstum bildet.

    Governance: Stabilität durch klare Steuerung

    Eine starke Governance-Struktur ist das Rückgrat jeder krisenfesten Organisation. Reedereien, die gut durch schwierige Zeiten navigieren, zeichnen sich durch klare Entscheidungswege und transparente Verantwortlichkeiten aus.

    In der Praxis bedeutet das: Strategische Entscheidungen zu Flottenmanagement, Finanzierung, Nachhaltigkeit oder Versicherung werden nicht isoliert getroffen, sondern in Abstimmung mit Risiko- und Compliance-Abteilungen. Der Aufsichtsrat fungiert dabei nicht nur als Kontrollorgan, sondern als strategischer Partner.

    Diese Strukturen erlauben es Reedereien, schnell und fundiert auf Marktveränderungen zu reagieren, ohne in operative Hektik zu verfallen.

    Risikomanagement: Frühwarnsystem gegen geopolitische und operative Risiken

    Die Schifffahrt ist geprägt von Unsicherheiten: politische Konflikte, Piraterie, Umweltauflagen, volatile Energiepreise oder Cyberangriffe. Ein robustes Risikomanagement ist deshalb zentral.

    Erfolgreiche Reedereien nutzen Szenarioanalysen, um zu bewerten, wie sich Handelskriege, Routenblockaden oder Hafenstreiks auswirken könnten. Sie überwachen kontinuierlich Faktoren wie Treibstoffpreise, Versicherungsbedingungen und regulatorische Entwicklungen.

    Auch Cyberrisiken spielen eine zunehmende Rolle. Digitale Angriffe auf Schiffe oder Hafensysteme können den Betrieb lahmlegen. Professionelle Reedereien integrieren daher Cybersecurity fest in ihr Risikomanagement – ein Bereich, der laut PwC-Studie bei 78 Prozent der Befragten inzwischen auf Vorstandsebene verankert ist.

    Compliance: Vertrauen durch Regeltreue

    Neben Governance und Risikomanagement ist Compliance der dritte Pfeiler maritimer Resilienz. Der regulatorische Druck auf Reedereien nimmt stetig zu – von Emissionsgrenzen über ESG-Reporting bis hin zu internationalen Sanktionsvorschriften.

    Unternehmen, die proaktiv handeln, sichern sich dadurch einen klaren Vorteil. Sie vermeiden Bußgelder, verbessern ihre Kreditwürdigkeit und stärken das Vertrauen von Kunden und Investoren. Besonders ESG-Konformität spielt eine wachsende Rolle: Reedereien, die Nachhaltigkeitsziele messbar umsetzen, profitieren bei Finanzierung und Auftragsvergabe.

    Ein durchdachtes Compliance-Managementsystem nach ISO 37301 schafft hier die notwendige Struktur: Richtlinien, Prüfprozesse und Dokumentation werden standardisiert, Audits vereinfacht und Risiken reduziert.

    Wie gutes GRC zur Resilienz beiträgt

    Governance, Risk und Compliance sind in der Schifffahrt längst mehr als Pflichtübungen. Sie bilden den Rahmen, der es Unternehmen ermöglicht, Stabilität in einem volatilen Umfeld zu bewahren.

    GRC schafft Transparenz über Risiken, definiert Verantwortlichkeiten und sichert die Einhaltung globaler Standards. Dadurch werden Risiken nicht nur erkannt, sondern aktiv gesteuert. Das Ergebnis ist eine Branche, die auch in Krisenzeiten wächst – weil sie vorbereitet ist, nicht weil sie Glück hat.

    Fazit

    Die Schifffahrt bleibt eine Schlüsselbranche der globalen Wirtschaft – und sie beweist, dass Stabilität kein Zufall ist. Studien wie die von PwC zeigen: Gute Unternehmensführung, wirksames Risikomanagement und gelebte Compliance machen den Unterschied zwischen Unsicherheit und Resilienz.

    Reedereien, die GRC als strategisches Instrument verstehen, fahren sicherer – auch bei Gegenwind. Governance sorgt für klare Navigation, Risikomanagement erkennt Stürme frühzeitig, und Compliance schützt vor rechtlichen Untiefen. Kurz gesagt: Gutes GRC ist der Kompass, der die Schifffahrt krisenfest macht.


    FAQ

    Warum geht es der Schifffahrtsbranche trotz Konjunkturflaute gut?
    Viele Reedereien haben sich global aufgestellt, langfristige Verträge abgeschlossen und ihr Risikomanagement professionalisiert. So gleichen sie Schwächen einzelner Märkte aus.

    Was zeigt die PwC-Reederstudie 2025?
    93 Prozent der Reedereien berichten von voller Auslastung, 58 Prozent erwarten Wachstum. Nur vier Prozent rechnen mit einem Abschwung – ein Zeichen hoher Stabilität.

    Welche Rolle spielt GRC in der Schifffahrt?
    Ein gutes Governance-, Risiko- und Compliance-System schafft Transparenz, Sicherheit und Effizienz. Es ist der zentrale Grund, warum viele Reedereien heute widerstandsfähig sind.

    Welche Risiken sind aktuell besonders relevant?
    Neben geopolitischen Konflikten und Zöllen zählen Cyberangriffe, regulatorische Anforderungen und ESG-Standards zu den grössten Herausforderungen.

    Wie können Reedereien ihr GRC verbessern?
    Durch klare Governance-Strukturen, regelmässige Risikoanalysen, zertifizierte Compliance-Systeme (z. B. ISO 37301) und digitale GRC-Plattformen, die Transparenz und Kontrolle über alle Prozesse schaffen.

  • Third-Party and Supply Chain Risks as a GRC Focus: How Companies Can Regain Control Over Dependencies

    Third-Party and Supply Chain Risks as a GRC Focus: How Companies Can Regain Control Over Dependencies

    Global business today is more interconnected than ever before. Companies rely on a vast network of suppliers, service providers, and technology partners to keep operations running. This interconnectedness creates efficiency and flexibility – but it also introduces significant risks.

    Cyberattacks on suppliers, human rights violations in the supply chain, or the sudden insolvency of a critical vendor can have immediate consequences for an organization. These events threaten operational stability, compliance, reputation, and even financial performance.

    In the context of Governance, Risk, and Compliance (GRC), third-party and supply chain risks have therefore become a central management concern. Companies must learn to identify, assess, and control risks beyond their own organizational boundaries.

    • Supply chains and third-party dependencies are among the biggest vulnerabilities in modern organizations.
    • The greatest risks arise from a lack of transparency, weak oversight, and insufficient risk management.
    • Regulatory frameworks such as the EU Supply Chain Act, ESG reporting obligations, and NIS-2 increase the pressure on companies to monitor their partners more closely.
    • An integrated GRC system enables organizations to capture, evaluate, and mitigate risks systematically while ensuring compliance.

    Why Supply Chain Risks Are So Dangerous

    Today’s supply chains are complex, global, and highly dynamic. A single product might involve components from five countries, span ten supplier levels, and depend on multiple logistics providers. While this structure offers cost and efficiency advantages, it also creates vulnerabilities.

    A single failure or disruption can halt production lines. Even more severe are cases involving ethical, environmental, or security breaches within the supply chain. Human rights violations, data leaks, or environmental offenses committed by partners inevitably affect the company at the top of the chain – leading to reputational damage, regulatory penalties, and loss of customer trust.

    The core issue is often invisibility. Many organizations do not have full transparency over their second- or third-tier suppliers. They might know their direct vendors but not who stands behind them. This lack of visibility makes proactive risk management nearly impossible and forces companies into a reactive mode when crises hit.

    Increasing Regulatory Pressure

    Governments and regulators have started to respond to these challenges. In the EU, Germany, and Switzerland, new laws require companies to assume greater responsibility for what happens within their supply chains.

    Germany’s Supply Chain Due Diligence Act (LkSG) and the EU’s upcoming Corporate Sustainability Due Diligence Directive (CSDDD) oblige companies to identify, monitor, and mitigate risks across the entire value chain.

    At the same time, sustainability and ESG regulations such as the Corporate Sustainability Reporting Directive (CSRD) and the European Sustainability Reporting Standards (ESRS) introduce stricter reporting duties. Companies must now provide evidence that they are managing social, environmental, and ethical risks throughout their supply chain.

    From a cybersecurity and operational resilience perspective, new frameworks like NIS-2 and DORA in the financial sector require organizations to ensure that their third parties maintain appropriate levels of information security and resilience. Compliance is no longer optional – it is a prerequisite for market participation.

    The GRC Approach: Structure Instead of Reaction

    Meeting these requirements demands a structured, system-based approach. Governance, Risk, and Compliance must extend beyond the company’s own walls and encompass the entire supplier ecosystem.

    A modern Third-Party Risk Management (TPRM) program pursues three main objectives: transparency, assessment, and control.

    1. Transparency:
      The foundation of TPRM is knowing who your partners are – including indirect suppliers. Building a complete supplier inventory is the first step. Classifying suppliers based on their criticality and risk exposure follows next.
    2. Risk Assessment:
      Each partner should undergo a structured risk assessment that covers financial stability, cybersecurity posture, sustainability performance, legal compliance, and reputation.
    3. Control and Monitoring:
      Based on these assessments, specific control measures and monitoring mechanisms should be implemented – from audit programs and certification reviews to continuous monitoring and escalation processes in case of red flags.

    Digitalization and Automation as Success Factors

    Given the scale and complexity of global supply chains, manual approaches are no longer sufficient. Digital GRC platforms can centralize data, automate monitoring, and provide real-time insights into third-party risk exposure.

    Modern solutions integrate data feeds from financial risk databases, cybersecurity scoring systems, and compliance registries, allowing for automated alerts when anomalies occur. Reporting and regulatory documentation can also be automated – a major advantage in the context of ESG and audit requirements.

    When TPRM is embedded into a broader GRC framework that also includes incident, policy, and audit management, companies gain a holistic risk perspective. This strengthens not only compliance but also strategic resilience.

    Key Success Factors for Effective Third-Party Risk Management

    Organizations that want to manage third-party and supply chain risks effectively should follow a few guiding principles:

    • Define responsibilities clearly: Third-party risk management should be an organizational function with clear ownership, ideally aligned between procurement, compliance, and risk management.
    • Prioritize by criticality: Not every supplier carries the same level of risk. Focus on partners that are business-critical or hold sensitive data.
    • Review regularly: Risk assessments must be updated periodically as markets, regulations, and supplier relationships evolve.
    • Ensure traceability: Every assessment, decision, and action must be documented for audits and regulatory reviews.
    • Integrate into GRC systems: Real transparency only emerges when third-party management is embedded in the company’s overall governance and compliance structures.

    Conclusion

    Third-party and supply chain risks are no longer niche issues but core elements of enterprise governance. In an environment where organizations are increasingly held accountable for their partners’ actions, transparency is essential.

    A well-designed Third-Party Risk Management program, integrated into a comprehensive GRC framework, enables companies to identify risks early, maintain compliance, and strengthen resilience across the entire value chain.


    FAQ

    What are third-party risks?
    These are risks that arise from the activities or failures of external partners such as suppliers, IT service providers, or consultants. They can lead to financial losses, operational disruptions, or reputational damage.

    Why are supply chain risks relevant for GRC?
    Because GRC extends beyond company boundaries. Regulators expect organizations to ensure that their partners follow the same governance, risk, and compliance standards they apply internally.

    How can companies assess supply chain risks?
    Through structured risk assessments that evaluate sustainability, human rights compliance, data security, financial health, and regulatory conformity of suppliers.

    What role does technology play in TPRM?
    Digital GRC platforms automate monitoring, reporting, and documentation. They provide real-time transparency and streamline compliance efforts.

    Which standards support third-party risk management?
    Key standards include ISO 31000 (risk management), ISO 27001 (information security), ISO 37301 (compliance), ISO 9001 (quality), and the ESG reporting frameworks under CSRD and ESRS.

  • Third-Party- und Lieferkettenrisiken als GRC-Fokus: Wie Unternehmen Abhängigkeiten beherrschen

    Third-Party- und Lieferkettenrisiken als GRC-Fokus: Wie Unternehmen Abhängigkeiten beherrschen

    Die globale Wirtschaft ist heute stärker vernetzt als je zuvor. Unternehmen sind auf ein weit verzweigtes Netz aus Lieferanten, Dienstleistern und Technologiepartnern angewiesen. Diese Abhängigkeiten schaffen Effizienz – aber sie bringen auch erhebliche Risiken mit sich.

    Cyberangriffe auf Zulieferer, Menschenrechtsverletzungen in der Lieferkette oder plötzliche Insolvenzen kritischer Dienstleister können unmittelbare Auswirkungen auf das eigene Unternehmen haben. Diese Ereignisse gefährden nicht nur die operative Stabilität, sondern auch Reputation, Compliance und finanzielle Sicherheit.

    Im Rahmen von Governance, Risk und Compliance (GRC) rückt das Thema Third-Party- und Lieferkettenrisiken deshalb immer stärker in den Mittelpunkt. Unternehmen müssen lernen, Risiken über Unternehmensgrenzen hinaus zu erkennen, zu bewerten und zu steuern.

    • Lieferketten und Third-Party-Abhängigkeiten sind eine der grössten Schwachstellen moderner Organisationen.
    • Die grössten Risiken entstehen durch mangelnde Transparenz, fehlende Kontrolle und unzureichendes Risikomanagement.
    • Regulatorische Anforderungen wie das Lieferkettengesetz, ESG-Reporting und NIS-2 erhöhen den Druck auf Unternehmen, ihre Partner sorgfältig zu überwachen.
    • Ein integriertes GRC-System hilft, Risiken systematisch zu erfassen, Verantwortlichkeiten zu definieren und Compliance sicherzustellen.

    Warum Lieferkettenrisiken so gefährlich sind

    Lieferketten sind heute komplex, global und dynamisch. Ein Produkt kann Bauteile aus fünf Ländern enthalten, über zehn Lieferantenstufen hinweg entstehen und von mehreren Logistikdienstleistern bewegt werden. Diese Struktur bietet enorme Kostenvorteile, macht Unternehmen aber gleichzeitig verletzlich.

    Schon ein Ausfall einer einzigen Komponente kann die gesamte Produktion lahmlegen. Noch gravierender sind Fälle, in denen ethische, ökologische oder sicherheitsrelevante Verstösse innerhalb der Lieferkette auftreten. Menschenrechtsverletzungen, Umweltvergehen oder Datenpannen bei Partnern führen unweigerlich zu Reputationsschäden und können rechtliche Konsequenzen nach sich ziehen.

    Zudem sind viele Risiken nicht direkt sichtbar. Sub-Lieferanten bleiben oft im Dunkeln, und viele Unternehmen wissen nicht, wer sich in den tieferen Ebenen ihrer Lieferkette tatsächlich befindet. Dieses fehlende Wissen ist einer der Hauptgründe, warum Unternehmen auf Krisen nur reagieren können, statt sie zu verhindern.

    Der regulatorische Druck wächst

    In den letzten Jahren hat die Politik reagiert. Sowohl in der EU als auch in der Schweiz und Deutschland entstehen neue Vorgaben, die Unternehmen zu mehr Verantwortung in ihrer Lieferkette verpflichten.

    Das deutsche Lieferkettensorgfaltspflichtengesetz (LkSG) sowie die geplante EU-Lieferkettenrichtlinie (Corporate Sustainability Due Diligence Directive, CSDDD) verlangen von Unternehmen, Risiken entlang ihrer gesamten Wertschöpfungskette zu identifizieren, zu überwachen und zu adressieren.

    Parallel dazu verschärfen ESG-Vorgaben wie die CSRD (Corporate Sustainability Reporting Directive) und die ESRS-Standards die Berichterstattungspflichten. Unternehmen müssen künftig nachweisen, dass sie ökologische und soziale Risiken in ihrer Lieferkette kennen und steuern.

    Auch aus IT- und Sicherheits­perspektive wird der Druck grösser: Mit der NIS-2-Richtlinie und DORA im Finanzsektor rückt die Sicherheit von Drittparteien in den Fokus. Jedes Unternehmen ist verantwortlich, dass auch seine Partner angemessene Sicherheitsmassnahmen implementieren.

    Der GRC-Ansatz: Struktur statt Reaktion

    Um diesen Anforderungen gerecht zu werden, brauchen Unternehmen einen systematischen GRC-Ansatz. Governance, Risk und Compliance dürfen nicht isoliert betrachtet werden, sondern müssen die gesamte Lieferkette umfassen.

    Ein modernes Third-Party-Risk-Management (TPRM) verfolgt drei Ziele: Transparenz schaffen, Risiken bewerten und Massnahmen steuern.

    1. Transparenz schaffen:
      Unternehmen müssen zunächst wissen, wer ihre Partner sind – auch über direkte Zulieferer hinaus. Eine vollständige Lieferantenliste ist der erste Schritt, gefolgt von einer Klassifizierung nach Kritikalität und Risikoexposition.
    2. Risiken bewerten:
      Für jeden Partner sollte eine strukturierte Risikobewertung erfolgen. Diese kann Faktoren wie finanzielle Stabilität, IT-Sicherheit, Nachhaltigkeit, Rechtskonformität und Reputationsrisiken umfassen.
    3. Massnahmen steuern:
      Auf Basis der Bewertung werden konkrete Kontrollen und Monitoring-Massnahmen definiert. Dazu gehören Audits, Zertifikatsprüfungen, kontinuierliches Screening und klare Eskalationsprozesse bei Auffälligkeiten.

    Digitalisierung und Automatisierung als Erfolgsfaktoren

    Die Komplexität globaler Lieferketten lässt sich kaum noch manuell beherrschen. Digitale GRC-Plattformen bieten die Möglichkeit, Daten zu zentralisieren und Risiken automatisiert zu überwachen.

    Moderne Systeme integrieren Datenfeeds zu Finanzkennzahlen, Cyberrisiken und Compliance-Verstössen und erkennen so frühzeitig Auffälligkeiten. Ein weiterer Vorteil: Reporting und Nachweispflichten lassen sich automatisiert erfüllen – ein entscheidender Punkt im ESG- und Audit-Kontext.

    Durch die Verbindung von TPRM mit bestehenden GRC-Modulen (z. B. Incident-, Policy- oder Audit-Management) entsteht ein ganzheitliches Risikobild. Das erhöht nicht nur die Sicherheit, sondern auch die strategische Handlungsfähigkeit.

    Erfolgsfaktoren für ein wirksames Third-Party-Risk-Management

    Unternehmen, die Third-Party- und Lieferkettenrisiken effektiv steuern wollen, sollten folgende Prinzipien beachten:

    • Verantwortung klar definieren: TPRM muss organisatorisch verankert werden, idealerweise in enger Zusammenarbeit von Einkauf, Compliance und Risikomanagement.
    • Risiken priorisieren: Nicht alle Lieferanten sind gleich kritisch. Ressourcen sollten sich auf die wichtigsten Partner konzentrieren.
    • Regelmässige Überprüfung: Lieferantenbewertungen müssen dynamisch sein. Risiken ändern sich mit Markt, Politik und Technologie.
    • Dokumentation und Nachvollziehbarkeit: Jede Entscheidung, Bewertung und Massnahme sollte dokumentiert werden – für Audits und regulatorische Nachweise.
    • Integration in GRC-Systeme: Nur durch die Verknüpfung mit Governance-, Risiko- und Compliance-Prozessen entsteht echte Transparenz.

    Fazit

    Third-Party- und Lieferkettenrisiken sind längst nicht mehr nur ein Thema für den Einkauf, sondern ein zentrales Element moderner Unternehmenssteuerung. In einer Welt, in der Unternehmen zunehmend für die Handlungen ihrer Partner haftbar gemacht werden, ist Transparenz entscheidend.

    Ein professionell aufgesetztes Third-Party-Risk-Management, eingebettet in ein integriertes GRC-System, ermöglicht es Unternehmen, Risiken frühzeitig zu erkennen, regulatorische Anforderungen zu erfüllen und die Resilienz der gesamten Wertschöpfungskette zu stärken.


    FAQ

    Was versteht man unter Third-Party-Risiken?
    Darunter fallen Risiken, die durch externe Geschäftspartner entstehen – etwa Lieferanten, IT-Dienstleister oder Berater. Sie können finanzielle, operative, rechtliche oder reputationsbezogene Folgen haben.

    Warum sind Lieferkettenrisiken für GRC relevant?
    Weil Governance, Risk und Compliance längst nicht mehr an den Unternehmensgrenzen enden. Regulatoren erwarten, dass Unternehmen ihre Partner nach denselben Standards prüfen, die intern gelten.

    Wie kann man Lieferkettenrisiken bewerten?
    Durch strukturierte Risikoanalysen, die Kriterien wie Nachhaltigkeit, Menschenrechte, Datensicherheit, Finanzlage und rechtliche Konformität abdecken.

    Welche Rolle spielt Technologie im TPRM?
    Digitale GRC-Plattformen automatisieren Risikoüberwachung, Reporting und Dokumentation und ermöglichen Echtzeit-Transparenz über Partnernetzwerke hinweg.

    Welche Standards helfen bei der Umsetzung?
    Wichtige Normen und Rahmenwerke sind ISO 31000 (Risikomanagement), ISO 27001 (Informationssicherheit), ISO 37301 (Compliance), ISO 9001 (Qualitätsmanagement) sowie die ESG-bezogenen Reporting-Standards ESRS und CSRD.

  • Corporate Insolvencies Caused by Debt and Lack of Transparency: Lessons from the Case of First Brands

    Corporate Insolvencies Caused by Debt and Lack of Transparency: Lessons from the Case of First Brands

    The First Brands Case – What Happened

    First Brands, a US supplier of automotive aftermarket parts, filed for Chapter 11 bankruptcy in early 2025. The company had accumulated liabilities in excess of ten billion dollars, much of it hidden in complex structures that were not fully visible to outsiders.

    The use of financing methods such as factoring and supply chain finance became particularly problematic, since they often do not appear transparently on balance sheets. As long as liquidity remained stable, the model seemed sustainable. But once lenders demanded more transparency and withheld payments, the liquidity crisis intensified. Within months, the company was insolvent.

    The US auto supplier First Brands has filed for bankruptcy. The case highlights the dangers that arise when companies rely heavily on debt while using opaque financing models. Off-balance sheet structures, aggressive credit instruments, and weak governance undermined trust among investors and business partners and ultimately led to collapse.

    Similar insolvencies in recent years – such as Wirecard, Greensill Capital, or Carillion – demonstrate that these issues are not confined to one sector. The clear lesson for companies in Europe and beyond: Governance, Risk Management, and Compliance (GRC) are essential for building trust and preventing crises.

    Parallels to Previous Insolvencies

    First Brands is part of a broader pattern. Several high-profile corporate collapses in recent years were driven by excessive debt, opacity, and governance failures.

    • Wirecard (Germany, 2020): The largest accounting scandal in postwar Germany, with manipulated balance sheets and weak oversight.
    • Greensill Capital (UK, 2021): A supply-chain finance provider that collapsed under opaque credit chains and unsustainable risk exposure.
    • Carillion (UK, 2018): A construction and services giant brought down by aggressive accounting and lack of risk controls.

    All of these cases share the same DNA: over-leverage, insufficient governance, lack of transparency, and a culture of ignoring risks until it was too late.

    Governance – When Oversight Fails

    The First Brands bankruptcy shows that governance is only effective when it is actively applied. Boards of directors must have both the competence and the courage to question complex financial structures. If oversight bodies simply rely on management reports without scrutiny, systemic risks remain hidden.

    Governance means more than formal oversight. It requires active, critical engagement to ensure that business models rest on solid, sustainable foundations.

    Risk Management – An Underestimated Early Warning System

    Risk management could have acted as an early warning system in all these cases. Red flags such as high debt ratios, financing instruments off the balance sheet, dependency on a small number of lenders, or a lack of liquidity stress tests should have triggered corrective action.

    Organizations applying international standards such as ISO 31000 are better positioned, as this framework provides a systematic approach to identifying, assessing, and monitoring risks. Risk management must be understood as a strategic tool to safeguard long-term viability, not just a compliance exercise.

    Compliance – Regulation as a Safeguard

    Compliance also plays a crucial role. European regulations such as the CSRD and ESRS standards demand greater transparency in corporate reporting. On a global scale, frameworks like ISO 37301 for compliance management systems provide further guidance.

    These requirements are not bureaucratic burdens but safeguards that build trust with investors, regulators, and business partners. Companies that embrace compliance as a protective shield are less exposed to the kind of risks that brought down First Brands.

    Lessons for Companies

    The central lesson is clear: opaque financing and excessive debt are systemic risks – not only for the companies involved, but also for industries and supply chains. For European and international businesses, this translates into three priorities:

    • Strengthen governance structures so that even complex financial models can be critically examined.
    • Establish risk management that goes beyond standard scenarios and includes stress tests and worst-case analysis.
    • Use compliance requirements as tools to build transparency and prevent crises.

    Conclusion

    First Brands is yet another reminder that GRC is not an abstract concept or a “nice-to-have” – it is a decisive factor for sustainable corporate success. Companies that take governance, risk management, and compliance seriously protect not only themselves, but also their investors, partners, and customers.

    FAQ

    Why are insolvencies like First Brands relevant for GRC?
    Because they show that lack of transparency, weak controls, and poor risk management can trigger systemic crises.

    Can this also happen in Europe?
    Yes. Wirecard, Greensill, and Carillion demonstrate that European companies face the same risks.

    Which standards help manage risks more effectively?
    Key frameworks include ISO 31000 (risk management), ISO 37301 (compliance), ISO 27001 (information security), and the European CSRD and ESRS requirements.

    What role does transparency play?
    Transparency is the decisive factor in building trust with investors, regulators, and business partners. Without it, risks are discovered too late.

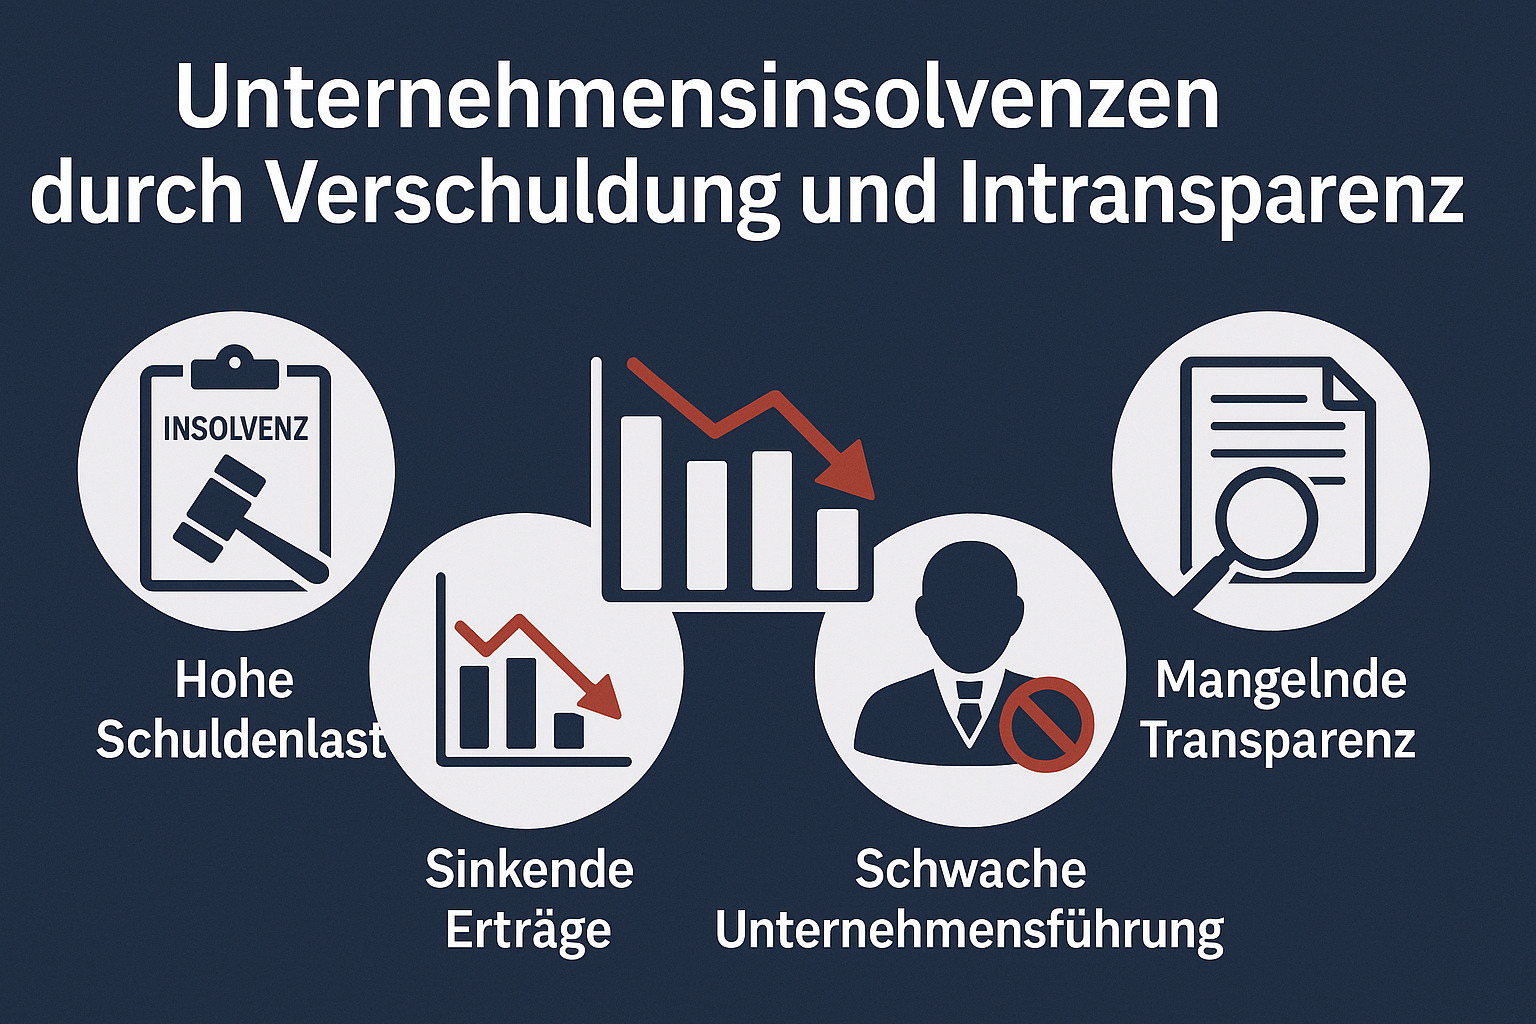
  • Unternehmensinsolvenzen durch Verschuldung und Intransparenz: Lehren aus dem Fall First Brands

    Unternehmensinsolvenzen durch Verschuldung und Intransparenz: Lehren aus dem Fall First Brands

    Der Fall First Brands – was passiert ist

    First Brands, ein US-amerikanischer Zulieferer für Autoersatzteile, stellte Anfang 2025 Antrag auf Insolvenz nach Chapter 11. Das Unternehmen hatte Verbindlichkeiten in zweistelliger Milliardenhöhe angehäuft. Ein erheblicher Teil dieser Schulden war in komplexen Konstruktionen verborgen, die für Außenstehende nur schwer nachvollziehbar waren.

    Besonders problematisch war die Nutzung von Finanzierungsmodellen wie Factoring und Supply-Chain-Finanzierungen, die oft nicht vollständig in den Bilanzen auftauchen. Solange die Liquidität floss, schien dieses Modell zu funktionieren. Doch als Kreditgeber aufgrund mangelnder Transparenz misstrauisch wurden und Geldflüsse blockierten, verschärfte sich die Krise. Innerhalb weniger Monate verlor das Unternehmen die Zahlungsfähigkeit.

    Parallelen zu früheren Insolvenzen

    Der Fall reiht sich in eine ganze Serie von Unternehmenspleiten ein, die durch ähnliche Muster geprägt sind.

    Wirecard in Deutschland brach 2020 zusammen, nachdem Manipulationen in den Bilanzen aufgedeckt worden waren. Über Jahre hinweg hatten Wirtschaftsprüfer, Investoren und Aufsichtsbehörden die Warnsignale übersehen.

    Greensill Capital in Großbritannien, ein Finanzdienstleister für Lieferketten, kollabierte 2021. Auch hier spielte Intransparenz eine große Rolle: Investoren und Kunden verstanden die Komplexität der Kreditstrukturen nicht, bis es zu spät war.

    Carillion, ein britischer Bau- und Dienstleistungskonzern, meldete 2018 Insolvenz an, weil aggressive Bilanzierung und mangelndes Risikomanagement die tatsächliche finanzielle Lage verschleierten.

    In allen Fällen zeigt sich dasselbe Muster: eine Kombination aus übermäßiger Verschuldung, intransparenten Strukturen, unzureichender Kontrolle durch Aufsichtsorgane und fehlendem Risikobewusstsein.

    Governance – wenn Kontrolle versagt

    Der Zusammenbruch von First Brands macht deutlich, dass Governance-Strukturen nur dann Wirkung entfalten, wenn sie konsequent gelebt werden. Aufsichtsgremien müssen über die Kompetenz und den Willen verfügen, auch komplexe Finanzierungsmodelle kritisch zu hinterfragen. Wenn Verwaltungsräte sich zu stark auf das Management verlassen oder Berichte ungeprüft übernehmen, bleiben zentrale Risiken im Verborgenen.

    Governance bedeutet nicht nur formale Aufsicht, sondern aktive Kontrolle, die auch unangenehme Fragen stellt. Nur so lässt sich verhindern, dass Geschäftsmodelle entstehen, die auf instabilen Fundamenten beruhen.

    Risikomanagement – das unterschätzte Frühwarnsystem

    Risikomanagement hätte in den genannten Fällen als Frühwarnsystem dienen können. Typische Signale für drohende Krisen lassen sich erkennen: ein extrem hoher Fremdkapitalanteil, Finanzierungsinstrumente, die außerhalb der Bilanz stehen, Abhängigkeiten von wenigen Banken oder Investoren sowie fehlende Szenarien für Liquiditätsengpässe.

    Unternehmen, die internationale Standards wie ISO 31000 nutzen, sind klar im Vorteil. Diese Norm gibt einen Rahmen vor, Risiken systematisch zu erfassen, zu bewerten und zu überwachen. Wichtig ist, dass Risikomanagement nicht als reine Pflichtübung verstanden wird, sondern als strategisches Instrument, das den langfristigen Fortbestand des Unternehmens sichern kann.

    Compliance – Regulierung als Chance

    Auch die Rolle der Compliance darf nicht unterschätzt werden. Regulierungen wie die europäische CSRD und die ESRS-Standards verlangen von Unternehmen mehr Transparenz in Berichten und Kennzahlen. Auf internationaler Ebene schaffen Normen wie ISO 37301 für Compliance-Managementsysteme zusätzliche Orientierung.

    Solche Vorgaben sind keine bürokratische Last, sondern ein Schutzmechanismus. Sie helfen, Transparenz zu schaffen und Vertrauen bei Investoren, Aufsichtsbehörden und Geschäftspartnern aufzubauen. Unternehmen, die Compliance systematisch in ihre Prozesse integrieren, sind weniger anfällig für die Art von Schieflagen, die bei First Brands sichtbar wurde.

    Was Unternehmen jetzt lernen müssen

    Die wichtigste Lehre aus dem Fall lautet: Intransparente Finanzierungsmodelle und übermäßige Verschuldung sind ein erhebliches Risiko – nicht nur für die betroffenen Unternehmen, sondern für ganze Branchen und Lieferketten. Für europäische Unternehmen bedeutet das:

    • Governance-Strukturen müssen so aufgestellt sein, dass auch komplexe Geschäftsmodelle kritisch geprüft werden können.
    • Risikomanagement darf nicht auf die Identifizierung von Standardszenarien beschränkt sein, sondern muss Stresssituationen und Worst-Case-Szenarien berücksichtigen.
    • Compliance-Vorgaben sollten nicht als Bürde, sondern als Werkzeug verstanden werden, das Transparenz schafft und Krisen vorbeugt.

    Fazit

    First Brands ist ein weiteres Beispiel dafür, dass GRC kein theoretisches Konzept und kein „Nice-to-have“ ist, sondern ein entscheidender Erfolgsfaktor für nachhaltige Unternehmensführung. Wer Governance, Risikomanagement und Compliance ernst nimmt, schützt nicht nur das eigene Unternehmen, sondern auch Investoren, Partner und Kunden.

    FAQ

    Warum sind Insolvenzen wie First Brands für GRC relevant? Weil sie zeigen, dass fehlende Transparenz, schwache Kontrollen und unzureichendes Risikomanagement zu massiven Krisen führen können.

    Kann so etwas auch in Europa passieren? Ja, Fälle wie Wirecard, Greensill oder Carillion beweisen, dass auch europäische Unternehmen betroffen sein können.

    Welche Standards helfen, Risiken besser zu managen? Zu den wichtigsten zählen ISO 31000 (Risikomanagement), ISO 37301 (Compliance), ISO 27001 (Informationssicherheit) sowie die europäischen Vorgaben CSRD und ESRS.

    Welche Rolle spielt Transparenz? Transparenz ist der Schlüsselfaktor, um Vertrauen bei Investoren, Aufsichtsbehörden und Geschäftspartnern zu sichern. Ohne Transparenz wächst das Risiko, dass Fehlentwicklungen zu spät erkannt werden.

  • CBAM – The EU Carbon Border Adjustment Mechanism from 2026: What Companies Need to Know

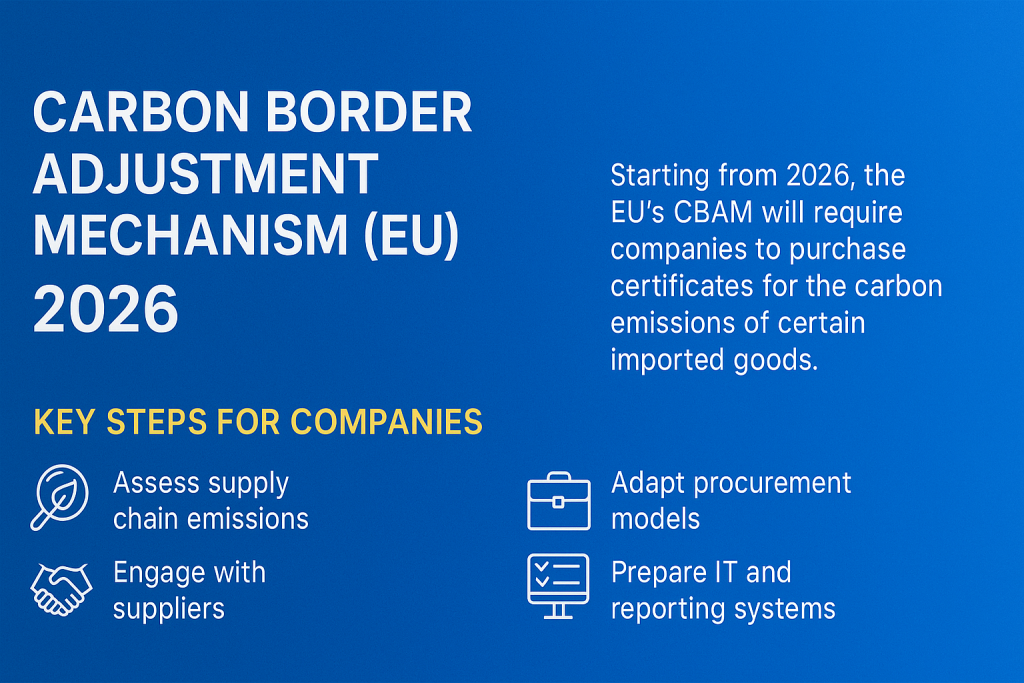
    The European Union is pursuing ambitious climate goals as part of its Green Deal. A key instrument in this effort is the Carbon Border Adjustment Mechanism (CBAM), also known as the CO₂ border levy. From January 1, 2026, the definitive phase will begin. At that point, financial and organizational obligations will apply that go far beyond the current reporting-only requirements.

    This article explains the background of CBAM, which industries are affected, what challenges companies face, and how businesses can start preparing today.

    • CBAM complements the EU Emissions Trading System (EU ETS) and aims to prevent “carbon leakage.”
    • Applies to imports of certain carbon-intensive goods: cement, iron and steel, aluminum, fertilizers, electricity, and hydrogen (with more sectors under discussion).
    • From 2026, importers must purchase CBAM certificates reflecting the embedded emissions of imported products.
    • Since 2023, there has been a transition phase with mandatory emissions reporting only.
    • Supply chain transparency and data accuracy are critical to avoid excessive costs and ensure compliance.

    Why the EU Introduced CBAM

    The EU wants to avoid a scenario where strict climate policies lead to carbon leakage—the relocation of carbon-intensive production outside the EU to regions with lower environmental standards.

    CBAM imposes a carbon price on certain goods produced outside the EU. This ensures a level playing field between EU producers subject to the EU ETS and foreign producers exporting to the EU.

    Which Products Are Covered

    Currently, CBAM applies to the following sectors:

    • Cement
    • Iron and steel
    • Aluminum
    • Fertilizers
    • Electricity
    • Hydrogen

    The EU is considering extending CBAM to other product groups such as organic chemicals or plastics in the future.

    Transition Phase and Full Implementation in 2026

    • Since October 2023: Importers must report quarterly emissions data of covered goods but no payments are required yet.
    • From January 1, 2026: The permanent CBAM regime begins. Importers will need to purchase CBAM certificates at prices linked to the EU ETS.
    • Gradual phase-out of free allowances: EU manufacturers will receive fewer free EU ETS allowances over time, aligning domestic and imported goods under the same carbon price rules.

    Challenges for Businesses

    1. Data quality and supply chain transparency
      Many companies lack verified emissions data from non-EU suppliers. Without data, default values will apply—usually more expensive.
    2. Administrative burden
      CBAM requires a new system for reporting, certificate purchasing, and compliance checks. Companies must register with authorities, hold CBAM accounts, and undergo annual reviews.
    3. Cost risks
      Depending on the emissions intensity of imports, CBAM can have a significant financial impact on margins.
    4. Strategic sourcing
      Companies may need to reassess supply chains, potentially shifting from non-EU suppliers to EU-based ones to reduce exposure.

    Opportunities Through CBAM

    Despite the challenges, CBAM can also create value:

    • Fair competition: EU producers will no longer be disadvantaged against non-EU suppliers with weaker carbon rules.
    • Innovation driver: Non-EU producers exporting to the EU will have incentives to decarbonize production.
    • Reputation benefits: Companies that build transparent, low-carbon supply chains early will stand out as leaders.

    Conclusion

    CBAM is a milestone in EU climate policy. From 2026, it will become both a compliance and a cost issue for many companies. Businesses that start now—by gathering emissions data, engaging suppliers, and adjusting procurement strategies—will have a clear advantage.

    CBAM should not only be seen as a regulatory burden but also as an opportunity: companies that embrace transparency and sustainability will strengthen both compliance and competitiveness.


    CBAM FAQ

    What does CBAM mean for importers?
    From 2026, importers must declare the carbon emissions embedded in imported goods and purchase CBAM certificates accordingly.

    Which countries are covered?
    All countries exporting to the EU, except those with equivalent carbon pricing systems (e.g., Norway, Switzerland).

    What data must be reported?
    Direct emissions from production, production volumes, process details, and in some cases indirect emissions (e.g., electricity use).

    How high will the costs be?
    Costs depend on the EU ETS carbon price. If no verified data is provided, default emission factors will apply, often at higher levels.

    Are there penalties for non-compliance?
    Yes. Incorrect reporting or failure to surrender certificates can lead to significant fines and import restrictions.

    How can companies prepare?

    • Engage suppliers early and require emissions data.
    • Build internal processes and IT systems for reporting and certificate management.
    • Adapt procurement and pricing strategies to reflect CBAM costs.