ZAZOON AG

  • Enterprise Risk Management (ERM): Ein Framework, das Strategie, Risiko und Performance verbindet

    Enterprise Risk Management (ERM): Ein Framework, das Strategie, Risiko und Performance verbindet

    Unternehmen bewegen sich heute in einem Umfeld, das von Unsicherheit, Geschwindigkeit und zunehmender Komplexität geprägt ist. Strategische Entscheidungen, operative Umsetzung und finanzielle Performance lassen sich nicht mehr getrennt von Risiken betrachten. Genau hier setzt Enterprise Risk Management (ERM) an. Ein modernes ERM-Framework verbindet Strategie, Risiken und Unternehmensleistung zu einem integrierten Steuerungsansatz.

    Dieser Artikel zeigt, wie ein wirksames ERM-Framework aufgebaut wird, warum die Verknüpfung mit der Strategie entscheidend ist und welche zentrale Rolle der internationale Standard ISO 31000 dabei spielt.

    • ERM ist ein ganzheitlicher Ansatz zur Steuerung von Chancen und Risiken auf Unternehmensebene
    • Ein wirksames ERM-Framework verbindet Strategie, Risiko und Performance systematisch
    • Risiken müssen entlang strategischer Ziele identifiziert und bewertet werden
    • Risikoappetit und Risikotoleranzen sind zentrale Steuerungselemente
    • ISO 31000 liefert den international anerkannten Bezugsrahmen für professionelles Risikomanagement
    • ERM unterstützt bessere Entscheidungen, Resilienz und nachhaltigen Unternehmenserfolg

    Was ist Enterprise Risk Management (ERM)?

    Enterprise Risk Management beschreibt einen unternehmensweiten, strukturierten Ansatz zur Identifikation, Bewertung, Steuerung und Überwachung von Risiken und Chancen. Im Gegensatz zum traditionellen Risikomanagement, das oft isoliert in einzelnen Funktionen stattfindet, betrachtet ERM das Gesamtrisikoportfolio eines Unternehmens.

    Ziel ist es nicht, Risiken zu vermeiden, sondern fundierte Entscheidungen zu ermöglichen, indem Transparenz über Unsicherheiten geschaffen wird. Ein reifes ERM-System unterstützt Führungskräfte dabei, Risiken bewusst einzugehen, wenn sie im Einklang mit der Strategie und dem Risikoappetit stehen.

    Warum ERM Strategie, Risiko und Performance verbinden muss

    Viele ERM-Initiativen scheitern daran, dass Risiken losgelöst von der Unternehmensstrategie betrachtet werden. Risiken sind jedoch immer eine Folge strategischer Entscheidungen. Ohne diese Verbindung bleibt Risikomanagement eine reine Compliance- oder Reporting-Übung.

    Ein integrierter ERM-Ansatz stellt sicher, dass:

    • strategische Ziele die Grundlage der Risikoidentifikation bilden
    • Risiken priorisiert werden, die den grössten Einfluss auf die Zielerreichung haben
    • Performance-Kennzahlen im Kontext der zugrunde liegenden Risiken interpretiert werden
    • Management und Aufsichtsorgane bessere, ausgewogenere Entscheidungen treffen

    Die Kernbestandteile eines wirksamen ERM-Frameworks

    1. Governance und Verantwortlichkeiten

    Ein funktionierendes ERM beginnt mit klaren Rollen und Verantwortlichkeiten. Vorstand und Geschäftsführung tragen die Gesamtverantwortung, während Aufsichtsorgane die Wirksamkeit überwachen. Auf operativer Ebene sind Risikoowner für einzelne Risiken zuständig.

    Wesentlich ist, dass ERM nicht als Aufgabe einer einzelnen Abteilung verstanden wird, sondern als Führungsinstrument.

    2. Verknüpfung von ERM und Unternehmensstrategie

    Der Aufbau eines ERM-Frameworks sollte mit der Strategie beginnen. Zentrale Fragen sind:

    • Welche strategischen Ziele verfolgt das Unternehmen?
    • Welche Annahmen liegen diesen Zielen zugrunde?
    • Welche Unsicherheiten können die Zielerreichung gefährden oder begünstigen?

    Risiken werden entlang strategischer Initiativen identifiziert, nicht entlang organisatorischer Silos.

    3. Risikoidentifikation und -bewertung

    Ein strukturierter Prozess stellt sicher, dass sowohl interne als auch externe Risiken berücksichtigt werden. Dazu gehören unter anderem:

    • strategische Risiken
    • operative Risiken
    • finanzielle Risiken
    • regulatorische und rechtliche Risiken
    • technologische und digitale Risiken
    • ESG- und Reputationsrisiken

    Die Bewertung erfolgt typischerweise anhand von Eintrittswahrscheinlichkeit und Auswirkung, idealerweise ergänzt um Szenarioanalysen.

    4. Risikoappetit und Risikotoleranzen

    Der Risikoappetit definiert, wie viel Risiko ein Unternehmen bereit ist einzugehen, um seine Ziele zu erreichen. Er bildet die Brücke zwischen Strategie und operativer Steuerung.

    Klare Risikotoleranzen ermöglichen es, Risiken messbar zu steuern und Abweichungen frühzeitig zu erkennen. Ohne einen definierten Risikoappetit bleibt ERM wirkungslos.

    5. Integration in Performance-Management und Entscheidungsprozesse

    Ein reifes ERM-Framework ist eng mit Budgetierung, Forecasting und Performance-Management verzahnt. Risiken werden bei Investitionsentscheidungen, strategischen Projekten und Zielvereinbarungen systematisch berücksichtigt.

    So entsteht ein konsistentes Bild aus Leistung und Risiko.

    6. Monitoring, Reporting und kontinuierliche Verbesserung

    ERM ist kein einmaliges Projekt, sondern ein kontinuierlicher Prozess. Regelmässiges Monitoring, aussagekräftige Berichte und klar definierte Frühwarnindikatoren sind entscheidend.

    Gleichzeitig muss das Framework regelmässig überprüft und an veränderte Rahmenbedingungen angepasst werden.

    Die Bedeutung von ISO 31000 für Enterprise Risk Management

    ISO 31000 ist der international anerkannte Standard für Risikomanagement und bildet die konzeptionelle Grundlage für viele ERM-Frameworks. Er ist branchenunabhängig und für Organisationen jeder Grösse anwendbar.

    Warum ISO 31000 so wichtig ist

    • Er definiert klare Prinzipien für wirksames Risikomanagement
    • Er stellt sicher, dass Risikomanagement wertschaffend und nicht bürokratisch ist
    • Er betont die Integration von Risiko in Governance, Strategie und Prozesse
    • Er fördert eine einheitliche Sprache und Methodik im Unternehmen

    ISO 31000 liefert kein starres Regelwerk, sondern einen flexiblen Rahmen, der individuell angepasst werden kann. Genau das macht ihn ideal für ERM.

    Die zentralen Elemente von ISO 31000

    ISO 31000 basiert auf drei Ebenen:

    • Prinzipien: Wertschaffung, Integration, Struktur, Anpassungsfähigkeit und kontinuierliche Verbesserung
    • Rahmenwerk: Governance, Rollen, Ressourcen und Einbettung in die Organisation
    • Prozess: Identifikation, Analyse, Bewertung, Behandlung, Überwachung und Kommunikation von Risiken

    Ein ERM-Framework, das sich an ISO 31000 orientiert, ist anschlussfähig, prüfungssicher und international vergleichbar.

    Vorteile eines integrierten ERM-Frameworks

    Unternehmen, die ERM strategisch einsetzen, profitieren unter anderem von:

    • besseren und schnelleren Entscheidungen
    • höherer Transparenz über kritische Risiken
    • stärkerer Resilienz gegenüber Krisen
    • verbesserter Kapitalallokation
    • höherem Vertrauen von Investoren und Stakeholdern
    • nachhaltiger Unternehmensperformance

    ERM wird damit vom Pflichtprogramm zum Wettbewerbsvorteil.

    Typische Fehler beim Aufbau von ERM

    • Fokus ausschliesslich auf Compliance
    • fehlende Unterstützung durch das Top-Management
    • keine klare Verbindung zur Strategie
    • zu komplexe Methoden und Modelle
    • mangelnde Integration in bestehende Prozesse

    Ein pragmatischer, strategisch verankerter Ansatz ist entscheidend für den Erfolg.

    Fazit

    Ein modernes Enterprise Risk Management Framework ist weit mehr als ein Risikoregister. Es ist ein zentrales Steuerungsinstrument, das Strategie, Risiken und Performance miteinander verbindet. ISO 31000 liefert dafür den bewährten Rahmen.

    Unternehmen, die ERM konsequent integrieren, schaffen die Grundlage für bessere Entscheidungen, höhere Resilienz und nachhaltigen Erfolg in einem unsicheren Umfeld.

    FAQ zu Enterprise Risk Management

    Was ist der Unterschied zwischen Risikomanagement und ERM?

    Risikomanagement betrachtet häufig einzelne Risiken oder Bereiche. ERM verfolgt einen ganzheitlichen, unternehmensweiten Ansatz und verknüpft Risiken direkt mit Strategie und Performance.

    Ist ERM nur für grosse Unternehmen relevant?

    Nein. ERM ist für Unternehmen jeder Grösse sinnvoll. Der Umfang und die Komplexität des Frameworks sollten jedoch zur Organisation passen.

    Welche Rolle spielt ISO 31000 im ERM?

    ISO 31000 liefert die Prinzipien, den Rahmen und den Prozess für professionelles Risikomanagement und dient als anerkannter Referenzstandard für ERM.

    Wie aufwendig ist die Einführung eines ERM-Frameworks?

    Der Aufwand hängt von Grösse, Branche und Reifegrad des Unternehmens ab. Ein pragmatischer, schrittweiser Ansatz ist meist am erfolgreichsten.

    Wie misst man den Erfolg von ERM?

    Erfolg zeigt sich nicht nur in weniger Schäden, sondern vor allem in besseren Entscheidungen, höherer Zielerreichung und gesteigerter Resilienz.
  • Natural Hazards Balance Sheet 2025: Why Prevention Is the Future of Risk Management

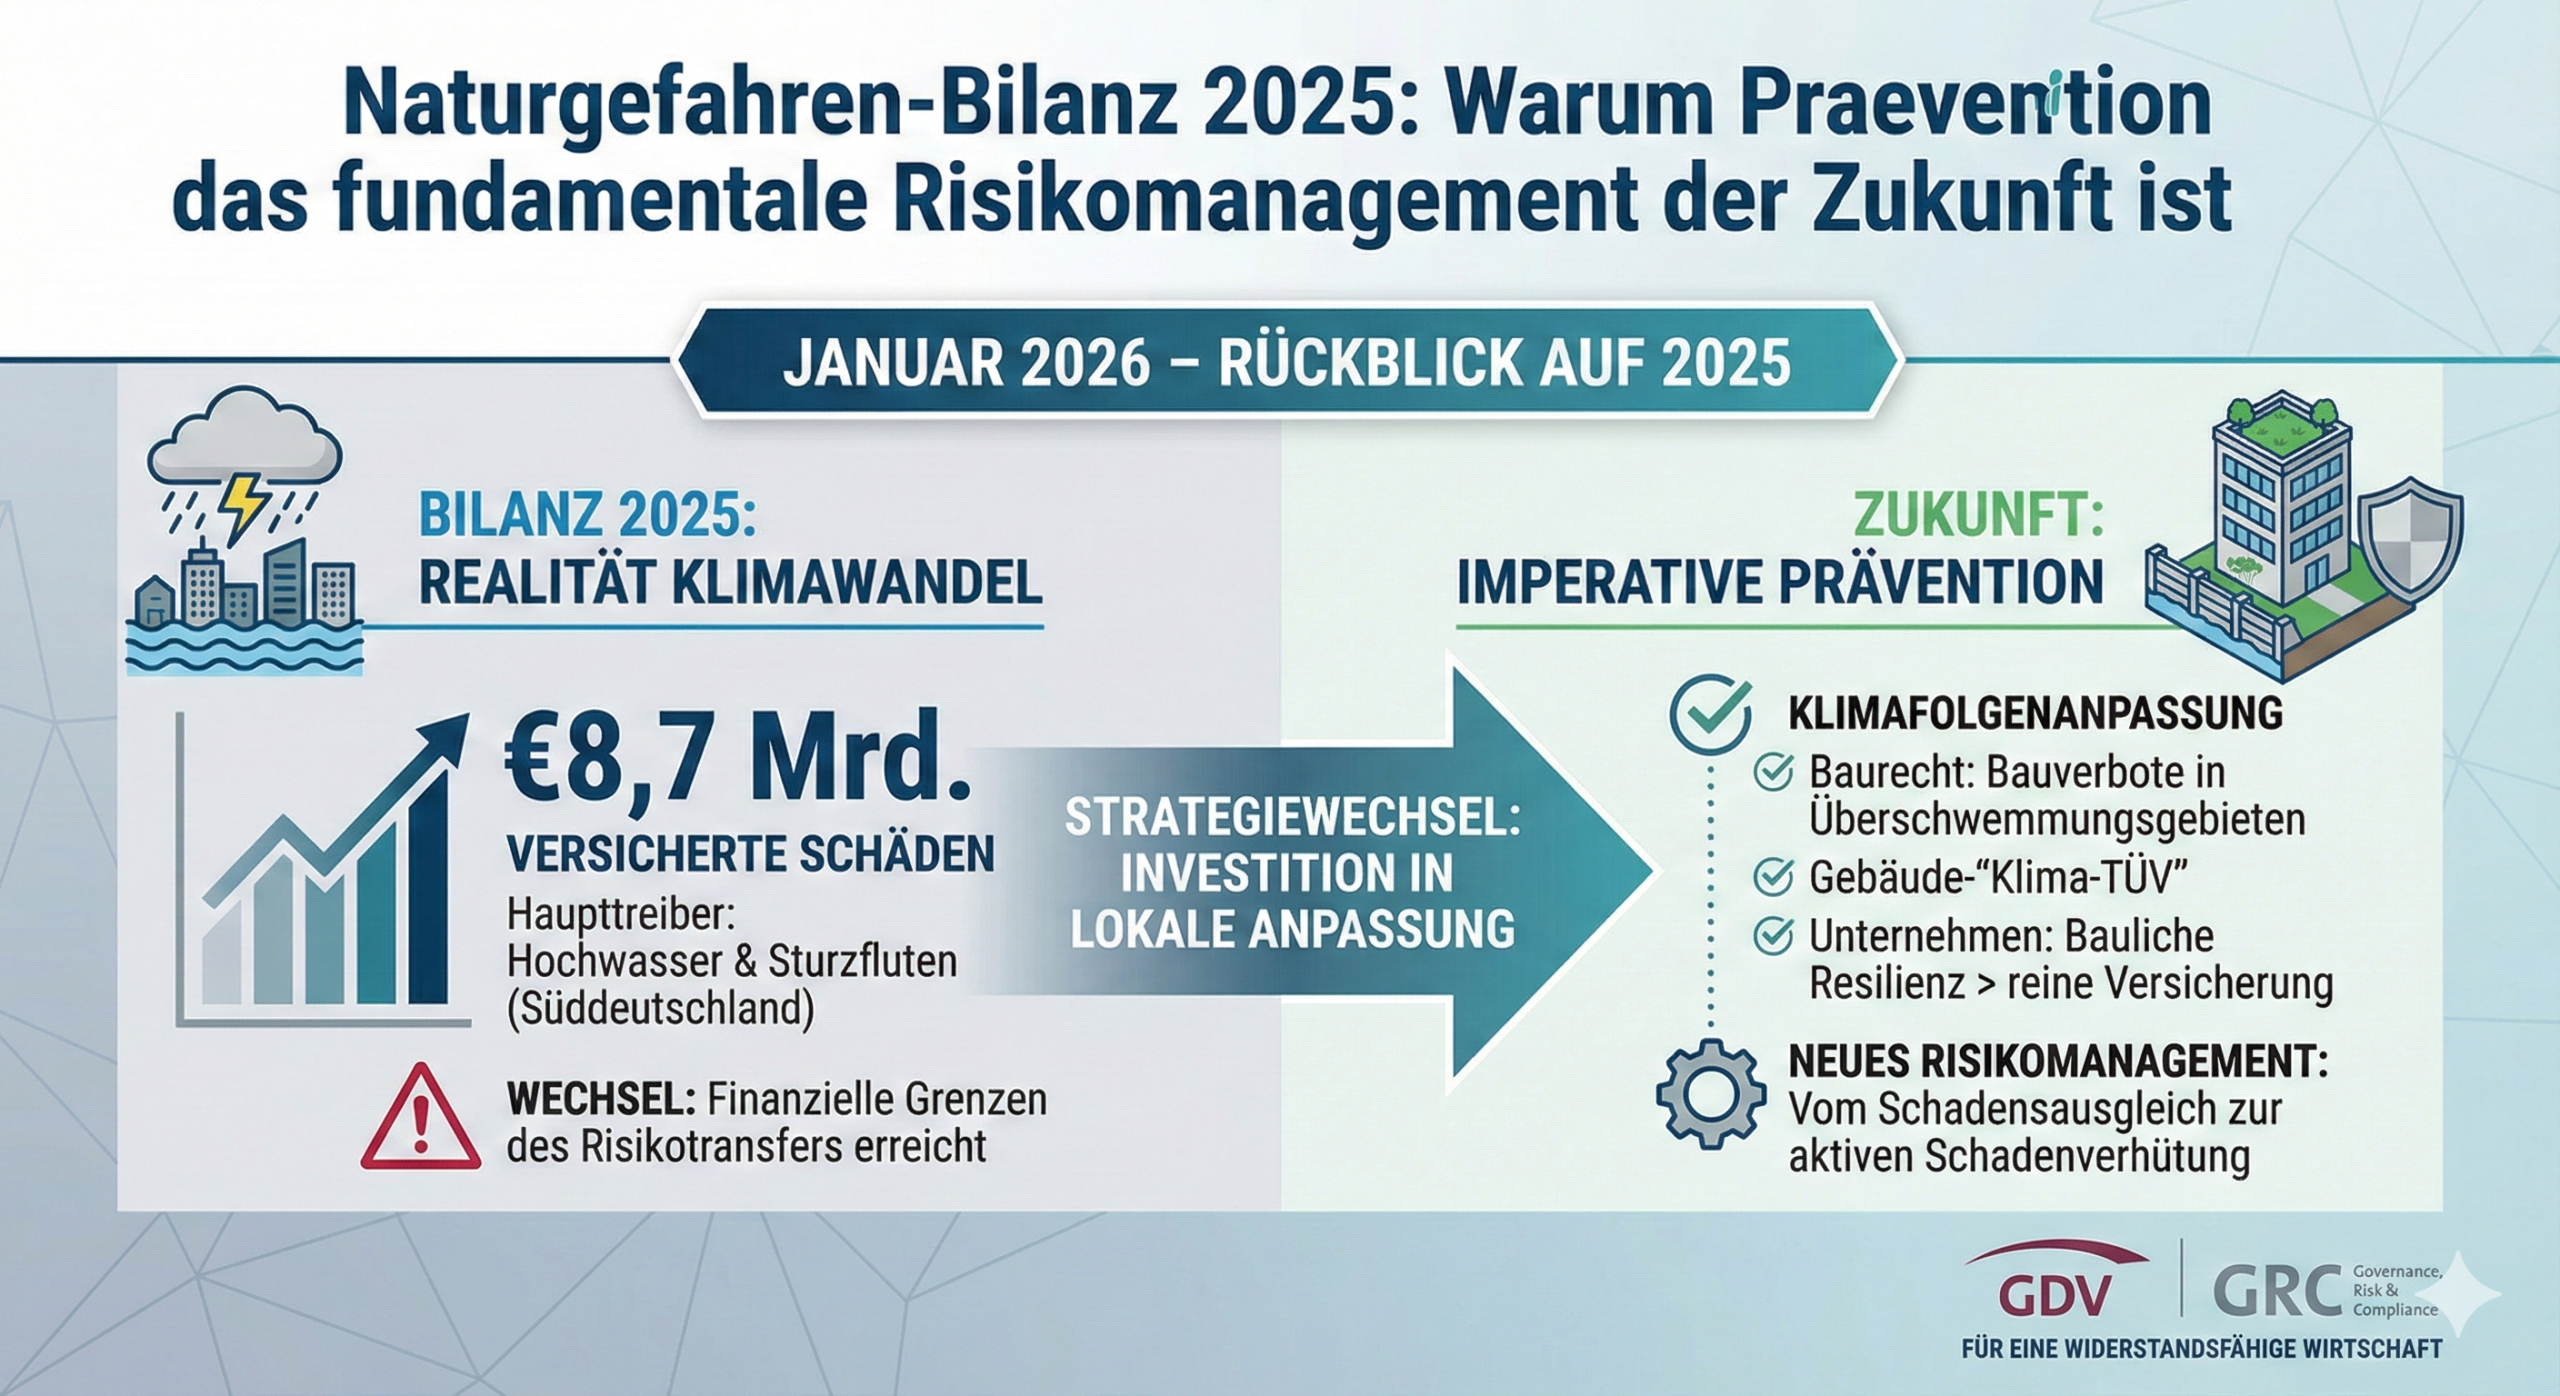
    The year 2025 left a distinct mark on the insurance industry and sent a clear message: climate change is no longer an abstract future forecast but a balance sheet reality. For Governance, Risk, and Compliance (GRC) professionals, the current figures from the German Insurance Association (GDV) serve as a wake-up call. They illustrate that financial risk transfer alone is reaching its limits. The discussion is now definitively shifting from claims settlement to imperative climate adaptation.

    • The year 2025 caused insured losses from natural hazards amounting to approximately 8.7 billion euros.
    • The main drivers of these damages were severe flooding events and flash floods, particularly in Southern Germany.
    • The insurance industry warns that without state and structural prevention, premiums could become unaffordable in the long term.
    • The GDV calls for legal building bans in flood zones and a mandatory climate risk assessment for buildings.
    • Companies must adapt their risk strategies: Structural resilience is becoming more critical than insurance policies alone.

    The 2025 Damage Record: A Turning Point for Risk Management

    With a claims volume of nearly nine billion euros, 2025 ranks among the most costly years for the insurance sector. Unlike in previous years, where a single major event often dominated the statistics, 2025 was characterized by an accumulation of extreme weather patterns. The persistent flood situation in Bavaria and Baden-Württemberg demonstrated that existing infrastructure is no longer adequate to cope with such water masses.

    For risk managers, this development means that historical loss data has served its purpose as the sole basis for forecasting. The volatility and intensity of events are increasing. Those who build risk models exclusively on past values run the risk of massively underestimating the company’s actual exposure. The 2025 balance sheet is empirical proof that extreme weather events are part of the new normal.

    Limits of Insurability and the Call for Adaptation

    Jörg Asmussen, Chief Executive Officer of the GDV, makes it clear in his analysis that insurance coverage alone cannot be the answer to climate change. If damages occur at this frequency, insurance coverage without accompanying measures will become either unaffordable or economically inefficient.

    The narrative is changing fundamentally. It is no longer primarily about who pays for the damage, but how the damage can be prevented. For companies, this means that the „license to operate“ at locations with high physical climate risks is endangered if massive investments are not made in local adaptation measures. Pure risk transfer to an insurer will increasingly be tied to strict conditions or simply become too expensive.

    Regulatory Demands: Building Law in Focus

    A central demand resulting from the 2025 balance sheet concerns building regulations. The GDV advocates that construction should effectively be prohibited in designated flood zones. Furthermore, building permits should be mandatorily linked to a climatic hazard assessment.

    This has far-reaching consequences for the compliance and legal departments of companies. When expanding, building new production sites, or planning logistics centers, planning must go far beyond current statutory minimum standards. Those who still build according to old standards in risk zones today are knowingly creating „stranded assets“ that may be neither insurable nor salable in a few years.

    Prevention as a Corporate Duty

    The call for more prevention is directed not only at the state but also at the private sector. Climate adaptation means concrete structural and organizational measures: unsealing corporate surfaces, installing flood barriers, backflow protection, and heat-resistant facades.

    From a GRC perspective, this topic must be moved out of the facility management silo and anchored at the board and supervisory board levels. The physical resilience of assets is directly linked to business continuity. Production downtime caused by flooding often weighs heavier than the pure property damage, and restoring complex supply chains takes longer than the transfer of the insurance sum.

    Controversy Surrounding Compulsory Insurance

    The political discussion regarding compulsory natural hazard insurance remains virulent in 2025. The insurance industry continues to reject such a mandate without accompanying prevention measures. The argument is economically valid: compulsory insurance does not reduce a single risk; it only redistributes the costs. Without adapting building regulations, such insurance would merely lead to continued construction in danger zones—at the expense of the collective.

    For companies, this debate is relevant because legal interventions in the insurance market will influence premium pricing and the availability of coverage capacities. GRC experts should develop scenarios on how a potential compulsory insurance scheme or alternative models would impact operating costs.

    FAQ

    Why was the 2025 claims year so expensive?

    The high costs resulted from a combination of widespread flooding in Southern Germany and an increase in local flash floods, which affected areas with a high density of insured assets.

    What is meant by „climate adaptation“ in a GRC context?

    It refers to strategic and operational measures to make companies more resilient to climate risks. This includes structural protection, redundant supply chains, and adapted emergency plans.

    Why is insurance no longer sufficient?

    Insurance covers financial losses but does not prevent business interruptions or reputational damage. Additionally, premiums will rise to uneconomic levels without prevention.

    What changes in building law are being demanded?

    Experts are calling for a ban on construction in flood zones, a mandate for climate-adapted construction methods, and the integration of natural hazard analyses into the building permit process.

    How should companies react now?

    Companies should conduct a detailed risk analysis of their locations regarding physical climate risks and allocate a budget for preventive structural protection measures.

  • Naturgefahren-Bilanz 2025: Warum Prävention das fundamentale Risikomanagement der Zukunft ist

    Naturgefahren-Bilanz 2025: Warum Prävention das fundamentale Risikomanagement der Zukunft ist

    Das Jahr 2025 hat in der Versicherungswirtschaft deutliche Spuren hinterlassen und eine klare Botschaft gesendet: Der Klimawandel ist keine abstrakte Zukunftsprognose mehr, sondern eine bilanzielle Realität. Für Governance, Risk und Compliance (GRC)-Verantwortliche sind die aktuellen Zahlen des Gesamtverbands der Deutschen Versicherungswirtschaft (GDV) ein Weckruf. Sie verdeutlichen, dass der reine finanzielle Risikotransfer an Grenzen stösst. Die Diskussion verschiebt sich nun endgültig von der Schadenregulierung hin zur imperativen Klimafolgenanpassung.

    • Das Jahr 2025 verursachte versicherte Schäden durch Naturgefahren in Höhe von rund 8,7 Milliarden Euro.
    • Haupttreiber der Schäden waren schwere Hochwasserereignisse und Sturzfluten, insbesondere in Süddeutschland.
    • Die Versicherungswirtschaft warnt eindringlich: Ohne staatliche und bauliche Praevention drohen Prämien langfristig unbezahlbar zu werden.
    • Der GDV fordert gesetzliche Bauverbote in Überschwemmungsgebieten und eine „Klima-TÜV“-Pflicht für Gebäude.
    • Unternehmen müssen ihre Risikostrategien anpassen: Bauliche Resilienz wird wichtiger als reine Versicherungspolicen.

    Die Schadensbilanz 2025: Eine Zäsur für das Risikomanagement

    Mit einem Schadenaufwand von fast neun Milliarden Euro reiht sich 2025 in die Liste der kostenintensivsten Jahre für die Assekuranz ein. Anders als in früheren Jahren, in denen oft ein einzelnes Grossereignis die Statistik dominierte, war 2025 geprägt von einer Häufung extremer Wetterlagen. Vor allem die persistente Hochwasserlage in Bayern und Baden-Württemberg hat gezeigt, dass die bisherigen Infrastrukturen den Wassermassen nicht mehr gewachsen sind.

    Für Risikomanager bedeutet diese Entwicklung, dass historische Schadensdaten als alleinige Basis für Prognosen ausgedient haben. Die Volatilität und Intensität der Ereignisse nehmen zu. Wer Risikomodelle ausschliesslich auf Vergangenheitswerten aufbaut, läuft Gefahr, das tatsächliche Exposure des Unternehmens massiv zu unterschätzen. Die Bilanz 2025 ist der empirische Beleg dafür, dass Extremwetterereignisse zur neuen Normalität gehören.

    Grenzen der Versicherbarkeit und der Appell zur Anpassung

    Jörg Asmussen, Hauptgeschäftsführer des GDV, macht in seiner Analyse deutlich, dass Versicherungsschutz allein keine Antwort auf den Klimawandel sein kann. Wenn Schäden in dieser Frequenz auftreten, wird Versicherungsschutz ohne begleitende Massnahmen entweder unbezahlbar oder volkswirtschaftlich ineffizient.

    Das Narrativ ändert sich fundamental: Es geht nicht mehr primär darum, wer den Schaden bezahlt, sondern wie der Schaden verhindert werden kann. Für Unternehmen heisst das, dass die „License to Operate“ an Standorten mit hohen physischen Klimarisiken gefährdet ist, wenn nicht massiv in lokale Anpassungsmassnahmen investiert wird. Der reine Risikotransfer an einen Versicherer wird zunehmend an harte Auflagen geknüpft sein oder schlichtweg zu teuer werden.

    Regulatorische Forderungen: Das Baurecht im Fokus

    Eine zentrale Forderung, die sich aus der Bilanz 2025 ergibt, betrifft das Bauordnungsrecht. Der GDV plädiert dafür, dass in ausgewiesenen Überschwemmungsgebieten faktisch nicht mehr gebaut werden darf. Zudem sollen Baugenehmigungen zwingend an eine klimatische Gefährdungsbeurteilung gekoppelt werden.

    Dies hat weitreichende Konsequenzen für die Compliance- und Legal-Abteilungen von Unternehmen. Bei der Expansion, dem Bau neuer Produktionsstätten oder Logistikzentren muss künftig weit über die aktuellen gesetzlichen Mindeststandards hinausgeplant werden. Wer heute noch nach alten Standards in Risikozonen baut, schafft sehenden Auges „Stranded Assets“, die in wenigen Jahren weder versicherbar noch veräusserbar sein könnten.

    Prävention als unternehmerische Pflichtaufgabe

    Der Ruf nach mehr Prävention richtet sich nicht nur an den Staat, sondern auch an die Privatwirtschaft. Klimafolgenanpassung bedeutet konkrete bauliche und organisatorische Massnahmen: Entsiegelung von Firmenflächen, Installation von Hochwasserbarrieren, Rückstausicherungen und hitzeresistente Fassaden.

    Aus GRC-Sicht muss dieses Thema aus dem Silo des Facility Managements herausgeholt und auf Vorstands- und Aufsichtsratsebene verankert werden. Die physische Widerstandsfähigkeit der Assets ist direkt mit der Business Continuity verknüpft. Ein Produktionsausfall durch Hochwasser wiegt oft schwerer als der reine Sachschaden, und die Wiederherstellung komplexer Lieferketten dauert länger als die Überweisung der Versicherungssumme.

    Kontroverse um die Pflichtversicherung

    Auch im Jahr 2025 bleibt die politische Diskussion um eine Elementarschaden-Pflichtversicherung virulent. Die Versicherungswirtschaft lehnt eine solche Pflicht ohne flankierende Präventionsmassnahmen weiterhin ab. Das Argument ist ökonomisch valide: Eine Pflichtversicherung senkt kein einziges Risiko, sie verteilt nur die Kosten um. Ohne Anpassung der Bauvorschriften würde eine solche Versicherung lediglich dazu führen, dass weiterhin in Gefahrenzonen gebaut wird – auf Kosten der Solidargemeinschaft.

    Für Unternehmen ist diese Debatte relevant, da gesetzliche Eingriffe in den Versicherungsmarkt die Prämiengestaltung und die Verfügbarkeit von Deckungskapazitäten beeinflussen werden. GRC-Experten sollten Szenarien entwickeln, wie sich eine potenzielle Pflichtversicherung oder alternative Modelle auf die Betriebskosten auswirken würden.

    FAQ

    Warum war das Schadensjahr 2025 so teuer?

    Die hohen Kosten resultieren aus einer Kombination von flächendeckenden Hochwassern in Süddeutschland und einer Zunahme von lokalen Sturzfluten, die auf eine hohe Dichte an versicherten Werten trafen.

    Was versteht man unter „Klimafolgenanpassung“ im GRC-Kontext?

    Es handelt sich um strategische und operative Massnahmen, um Unternehmen widerstandsfähiger gegen Klimarisiken zu machen. Dazu gehören baulicher Schutz, redundante Lieferketten und angepasste Notfallpläne.

    Warum reicht eine Versicherung nicht mehr aus?

    Versicherungen decken finanzielle Schäden, verhindern aber keine Betriebsunterbrechungen oder Reputationsverluste. Zudem steigen die Prämien ohne Prävention in unwirtschaftliche Höhen.

    Welche Änderungen im Baurecht werden gefordert?

    Experten fordern ein Bauverbot in Überschwemmungsgebieten, eine Pflicht zur klimaangepassten Bauweise und die Verankerung von Naturgefahren-Analysen im Baugenehmigungsverfahren.

    Wie sollten Unternehmen jetzt reagieren?

    Unternehmen sollten eine detaillierte Risikoanalyse ihrer Standorte hinsichtlich physischer Klimarisiken durchführen und ein Budget für präventive bauliche Schutzmassnahmen bereitstellen.

  • EU AI Act: The Strategic Final Sprint for High-Risk AI Systems

    EU AI Act: The Strategic Final Sprint for High-Risk AI Systems

    It is January 2026. The initial dust surrounding the enactment of the EU AI Regulation (EU AI Act) has settled. The bans on unacceptable risks have been effective for almost a year, and the rules for General Purpose AI (GPAI) have been in force since August 2025. However, for most enterprises, the most critical phase is beginning right now. In August 2026, the 24-month transition period for high-risk AI systems under Annex III comes to an end. This means: In just under seven months, systems in areas such as HR, critical infrastructure, or credit scoring must be fully compliant. Companies still stuck in the analysis phase risk losing market access.

    • The deadline for high-risk AI systems according to Annex III expires in August 2026.
    • A robust Risk Management System (RMS) must now be operational and fully documented.
    • Data governance is no longer just an IT topic but a central compliance requirement for training, validation, and testing data.
    • Technical documentation must be completed before placing the system on the market, not just in time for an audit.

    Operational Challenges

    The clock is ticking relentlessly. While many GRC professionals focused primarily on identifying and inventorying their AI landscape in 2025, 2026 demands a hard transition into operational implementation. It is no longer sufficient to know which systems are classified as high-risk. The focus now lies entirely on the demonstrability of compliance.

    One of the biggest practical hurdles currently appearing is the Quality Management System (QMS). The AI Act requires not just an isolated QMS for AI, but ideally its integration into existing structures such as ISO 9001 or ISO 42001. Many companies are discovering that their existing software development processes lack the granularity required by the legislator for AI systems. In particular, the documentation of the entire lifecycle – from the first design decision to the post-market monitoring strategy – often reveals gaps during audits.

    Another critical point is data governance. For high-risk AI systems that train models, the regulation prescribes strict criteria regarding data quality. Datasets must be relevant, representative, free of errors, and complete. In practice, this is a massive challenge, as historical data was often not collected with these aspects in mind. GRC teams must now work closely with data scientists to conduct bias analyses and close gaps in data lineage. If proof of training data quality is missing, the conformity of the entire system is at risk.

    Furthermore, the human factor must not be underestimated. The requirement for Human Oversight dictates that the individuals supervising AI systems must possess the necessary competence to do so. This means that training measures must start now. It is not enough to pro forma designate an employee as an overseer; they must be capable of recognizing malfunctions and stopping the system if necessary („kill switch“).

    The coming months will be characterized by high pressure on internal departments. Legal, IT Security, and Compliance must finally break down their silos. An integrated GRC approach that treats AI risks not as an isolated technical problem but as a company-wide governance topic is the only way to master the August 2026 deadline without operational disruptions.

    FAQ

    When exactly does the transition period for high-risk AI systems end?

    For most high-risk AI systems falling under Annex III of the regulation (e.g., systems in education, employment, critical infrastructure), the transition period ends on August 2, 2026. All requirements must be met by this date.

    What happens if a company misses the deadline?

    Systems that are not compliant may no longer be placed on the market or put into service after the deadline. Additionally, severe fines apply, which can amount to up to 35 million euros or 7 percent of the total worldwide annual turnover, depending on the infringement.

    Do all AI systems need to be certified?

    No. Many high-risk AI systems are subject to an internal conformity assessment. Mandatory third-party assessment by a Notified Body is primarily required for specific systems, particularly those utilizing biometrics.

  • EU AI Act: Der strategische Endspurt für Hochrisiko-KI-Systeme

    EU AI Act: Der strategische Endspurt für Hochrisiko-KI-Systeme

    Wir schreiben Januar 2026. Der erste Staub um das Inkrafttreten der EU-KI-Verordnung (EU AI Act) hat sich gelegt. Die Verbote für inakzeptable Risiken sind seit fast einem Jahr wirksam, und die Regeln für General Purpose AI (GPAI) sind seit August 2025 in Kraft. Doch für die meisten Unternehmen beginnt jetzt die kritischste Phase. Im August 2026 endet die 24-monatige Übergangsfrist für Hochrisiko-KI-Systeme gemäss Anhang III. Das bedeutet: In knapp sieben Monaten müssen Systeme in Bereichen wie HR, kritische Infrastruktur oder Kreditwürdigkeitsprüfung vollständig konform sein. Wer jetzt noch in der Analysephase steckt, riskiert, den Marktzugang zu verlieren.

    • Die Frist für Hochrisiko-KI-Systeme nach Anhang III läuft im August 2026 ab.
    • Ein robustes Risikomanagementsystem (RMS) muss jetzt operativ und dokumentiert sein.
    • Daten-Governance ist kein IT-Thema mehr, sondern eine zentrale Compliance-Anforderung für Trainings-, Validierungs- und Testdaten.
    • Die technische Dokumentation muss vor dem Inverkehrbringen vollständig erstellt sein, nicht erst bei einer Prüfung.

    Operative Herausforderungen

    Die Uhr tickt unaufhörlich. Während sich viele GRC-Verantwortliche im Jahr 2025 primär auf die Identifikation und Inventarisierung ihrer KI-Landschaft konzentriert haben, verlangt das Jahr 2026 den harten Übergang in die operative Umsetzung. Es reicht nicht mehr aus, zu wissen, welche Systeme als hochriskant eingestuft werden. Der Fokus liegt nun auf der Nachweisbarkeit der Compliance.

    Eine der grössten Hürden in der Praxis zeigt sich derzeit beim Qualitätsmanagementsystem (QMS). Der AI Act verlangt nicht nur ein isoliertes QMS für die KI, sondern idealerweise die Integration in bestehende Strukturen wie ISO 9001 oder ISO 42001. Viele Unternehmen stellen jetzt fest, dass ihre bestehenden Prozesse für Softwareentwicklung nicht die Granularität aufweisen, die der Gesetzgeber für KI-Systeme fordert. Insbesondere die Dokumentation des gesamten Lebenszyklus – von der ersten Designentscheidung bis zur Post-Market-Monitoring-Strategie – offenbart in Audits häufig Lücken.

    Ein weiterer kritischer Punkt ist die Daten-Governance. Für Hochrisiko-KI-Systeme, die Modelle trainieren, schreibt die Verordnung strenge Kriterien an die Datenqualität vor. Datensätze müssen relevant, repräsentativ, fehlerfrei und vollständig sein. Dies ist in der Praxis eine massive Herausforderung, da historische Daten oft nicht unter diesen Gesichtspunkten gesammelt wurden. GRC-Teams müssen jetzt eng mit Data Scientists zusammenarbeiten, um Bias-Analysen durchzuführen und Lücken in der Datenherkunft zu schliessen. Fehlt der Nachweis über die Qualität der Trainingsdaten, ist die Konformität des gesamten Systems gefährdet.

    Zudem darf der menschliche Faktor nicht unterschätzt werden. Die Anforderung an die menschliche Aufsicht (Human Oversight) verlangt, dass die Personen, die KI-Systeme überwachen, auch die nötige Kompetenz dazu besitzen. Das bedeutet, dass Schulungsmassnahmen jetzt anlaufen müssen. Es genügt nicht, einen Mitarbeiter pro forma als Aufsicht zu benennen; er muss in der Lage sein, Fehlfunktionen zu erkennen und das System im Zweifelsfall zu stoppen („Kill Switch“).

    Die kommenden Monate werden von einem hohen Druck auf die internen Ressorts geprägt sein. Legal, IT-Security und Compliance müssen ihre Silos endgültig aufbrechen. Ein integrierter GRC-Ansatz, der KI-Risiken nicht als isoliertes technisches Problem, sondern als unternehmensweites Governance-Thema behandelt, ist der einzige Weg, um die Deadline im August 2026 ohne operative Störungen zu meistern.

    FAQ

    Wann genau endet die Übergangsfrist für Hochrisiko-KI-Systeme?

    Für die meisten Hochrisiko-KI-Systeme, die unter Anhang III der Verordnung fallen (z. B. Systeme in Bildung, Beschäftigung, kritische Infrastruktur), endet die Übergangsfrist am 2. August 2026. Ab diesem Datum müssen alle Anforderungen erfüllt sein.

    Was passiert, wenn ein Unternehmen die Frist verpasst?

    Systeme, die nicht konform sind, dürfen ab dem Stichtag nicht mehr in den Verkehr gebracht oder in Betrieb genommen werden. Zudem drohen empfindliche Bussgelder, die je nach Verstoss bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes betragen können.

    Müssen alle KI-Systeme zertifiziert werden?

    Nein. Viele Hochrisiko-KI-Systeme unterliegen einer internen Konformitätsbewertung. Nur für bestimmte Systeme, insbesondere solche, die Biometrie nutzen, ist zwingend eine Prüfung durch eine benannte Stelle (Notified Body) erforderlich.

  • The Strategic Importance of GRC Amid Rising Natural Hazards

    The Strategic Importance of GRC Amid Rising Natural Hazards

    The recent publication by Swiss Re regarding insured losses in the first half of 2025 sends a clear warning signal to the global economy. With significant losses driven by wildfires and Severe Convective Storms, it is becoming increasingly evident that so-called secondary natural perils are no longer secondary in terms of their financial and operational impact. For companies, this means that mere reliance on insurance policies is no longer sufficient. Instead, an integrated strategy comprising Governance, Risk, and Compliance (GRC) is moving into focus to safeguard organizational resilience.

    • According to Swiss Re, the first half of 2025 recorded massive insured losses, primarily driven by wildfires and severe storms.
    • So-called secondary perils are increasingly exceeding traditional primary perils, such as earthquakes or hurricanes, in both frequency and loss magnitude.
    • Companies face rising insurance costs while simultaneously confronting potential protection gaps.
    • A robust GRC framework is essential to integrate physical climate risks into corporate steering and reporting (e.g., CSRD).
    • Business Continuity Management (BCM) must be adapted to the new reality of volatile weather events.

    Analysis: From Loss Balance to GRC Strategy

    The data provided by Swiss Re highlights a trend that had already emerged in previous years and has reached a new level of intensity in 2025. The increase in extreme weather events can no longer be viewed as a statistical outlier but must be seen as a new normal fueled by climate change. From a Governance, Risk, and Compliance perspective, this results in concrete areas of action that extend far beyond pure insurance management.

    Governance: Management Responsibility

    In the governance dimension, the responsibility for natural hazards is shifting directly to boardrooms and supervisory boards. It is no longer enough to merely acknowledge climate risks. The fiduciary duties of corporate leadership require an active engagement with the question of how these external shocks threaten the business model in the long term.

    Effective governance must ensure that physical climate risks are an integral part of strategic planning. If locations are threatened by wildfires or supply chains are severed by storms, this is not simply „weather-related bad luck,“ but a foreseeable scenario for which leadership must be prepared. Governance here means releasing resources for prevention and aligning the risk strategy with data from reinsurers like Swiss Re.

    Risk Management: Reassessing the Risk Landscape

    Risk management faces the task of increasing the granularity of its analyses. Swiss Re’s reports show that thunderstorms and hail cause locally confined but financially devastating damage. Traditional risk models, often based on historical averages, fall short here.

    Risk managers must conduct scenario analyses that specifically take so-called „Secondary Perils“ into account. This includes not only direct property damage to own buildings or facilities. Often much more critical are the indirect consequences: business interruptions, failure of critical infrastructure (power, water, data lines), and disruptions in the supply chain. Modern risk management must map and quantify these dependencies. Furthermore, companies must verify whether their insurance policies are still adequate or if premium increases and exclusion clauses are creating an economic risk that requires provisions in the balance sheet.

    Compliance: Regulatory Pressure and Reporting

    The relevance of the Swiss Re data is also evident in compliance, particularly in the context of sustainability reporting. Regulations such as the Corporate Sustainability Reporting Directive (CSRD) in the EU oblige companies to disclose the financial impacts of climate risks.

    If a company operates in regions that are particularly affected according to the Swiss Re report (e.g., wildfire-prone areas in North America or Southern Europe), this must be reflected in reporting. Compliance departments must ensure that the physical risks identified in risk management flow correctly into both non-financial and financial reporting. Ignoring this data can be interpreted as greenwashing or misleading capital market communication, entailing significant liability risks.

    Business Continuity as an Operational Response

    The interface of Risk and Operations is Business Continuity Management (BCM). The high frequency of storms and fires requires more agile BCM plans. Rigid emergency manuals are of little help against dynamic weather patterns. What is required are flexible response mechanisms, redundant supplier structures, and decentralized warehousing to absorb outages. Insights from the first half of 2025 should flow directly into BCM tests and simulations to harden operational resilience.


    Conclusion: From Reaction to Preventive Steering

    The loss balance of the first half of 2025 underscores impressively that volatility caused by natural hazards is not a temporary phenomenon but a structural change in the risk landscape. For companies, this implies a mandatory paradigm shift. GRC must no longer be understood as an administrative duty in the background but must function as a central, strategic steering instrument.

    Only those who anticipate risks instead of merely settling claims, and who use compliance requirements as a quality mark for resilience, will survive in this increasingly uncertain environment in the long term. Investing in an integrated GRC system and engaging with data such as that provided by Swiss Re is thus far more than a cost item. It is the decisive foundation for operational capability and tomorrow’s economic success.

    FAQ

    What is meant by „Secondary Perils“ as opposed to Primary Perils?

    Primary Perils are large-scale events such as tropical cyclones or earthquakes. Secondary Perils are events that often occur more frequently but are more locally confined, such as severe thunderstorms, hail, tornadoes, droughts, or wildfires.

    Why is this report relevant for companies that are not insurers?

    The data shows that the probability of business interruptions and property damage is rising globally. Companies must adjust their risk precautions as insurance becomes more expensive or certain risks are no longer covered at all. Additionally, regulators demand transparency regarding these risks.

    What role does the CSRD play in this context?

    The CSRD requires affected companies to perform a Double Materiality analysis. This involves assessing and reporting the financial risks that climate change imposes on the company (outside-in perspective). The increase in natural catastrophes is a central factor in this regard.

    How can GRC help reduce insurance costs?

    A strong GRC system demonstrates to insurers that the company knows its risks and actively mitigates them (e.g., through preventive fire protection or redundant systems). This can improve the bargaining position when renewing insurance policies.

  • GRC Regulation 2026: New Laws and Key Dates in the DACH Region

    GRC Regulation 2026: New Laws and Key Dates in the DACH Region

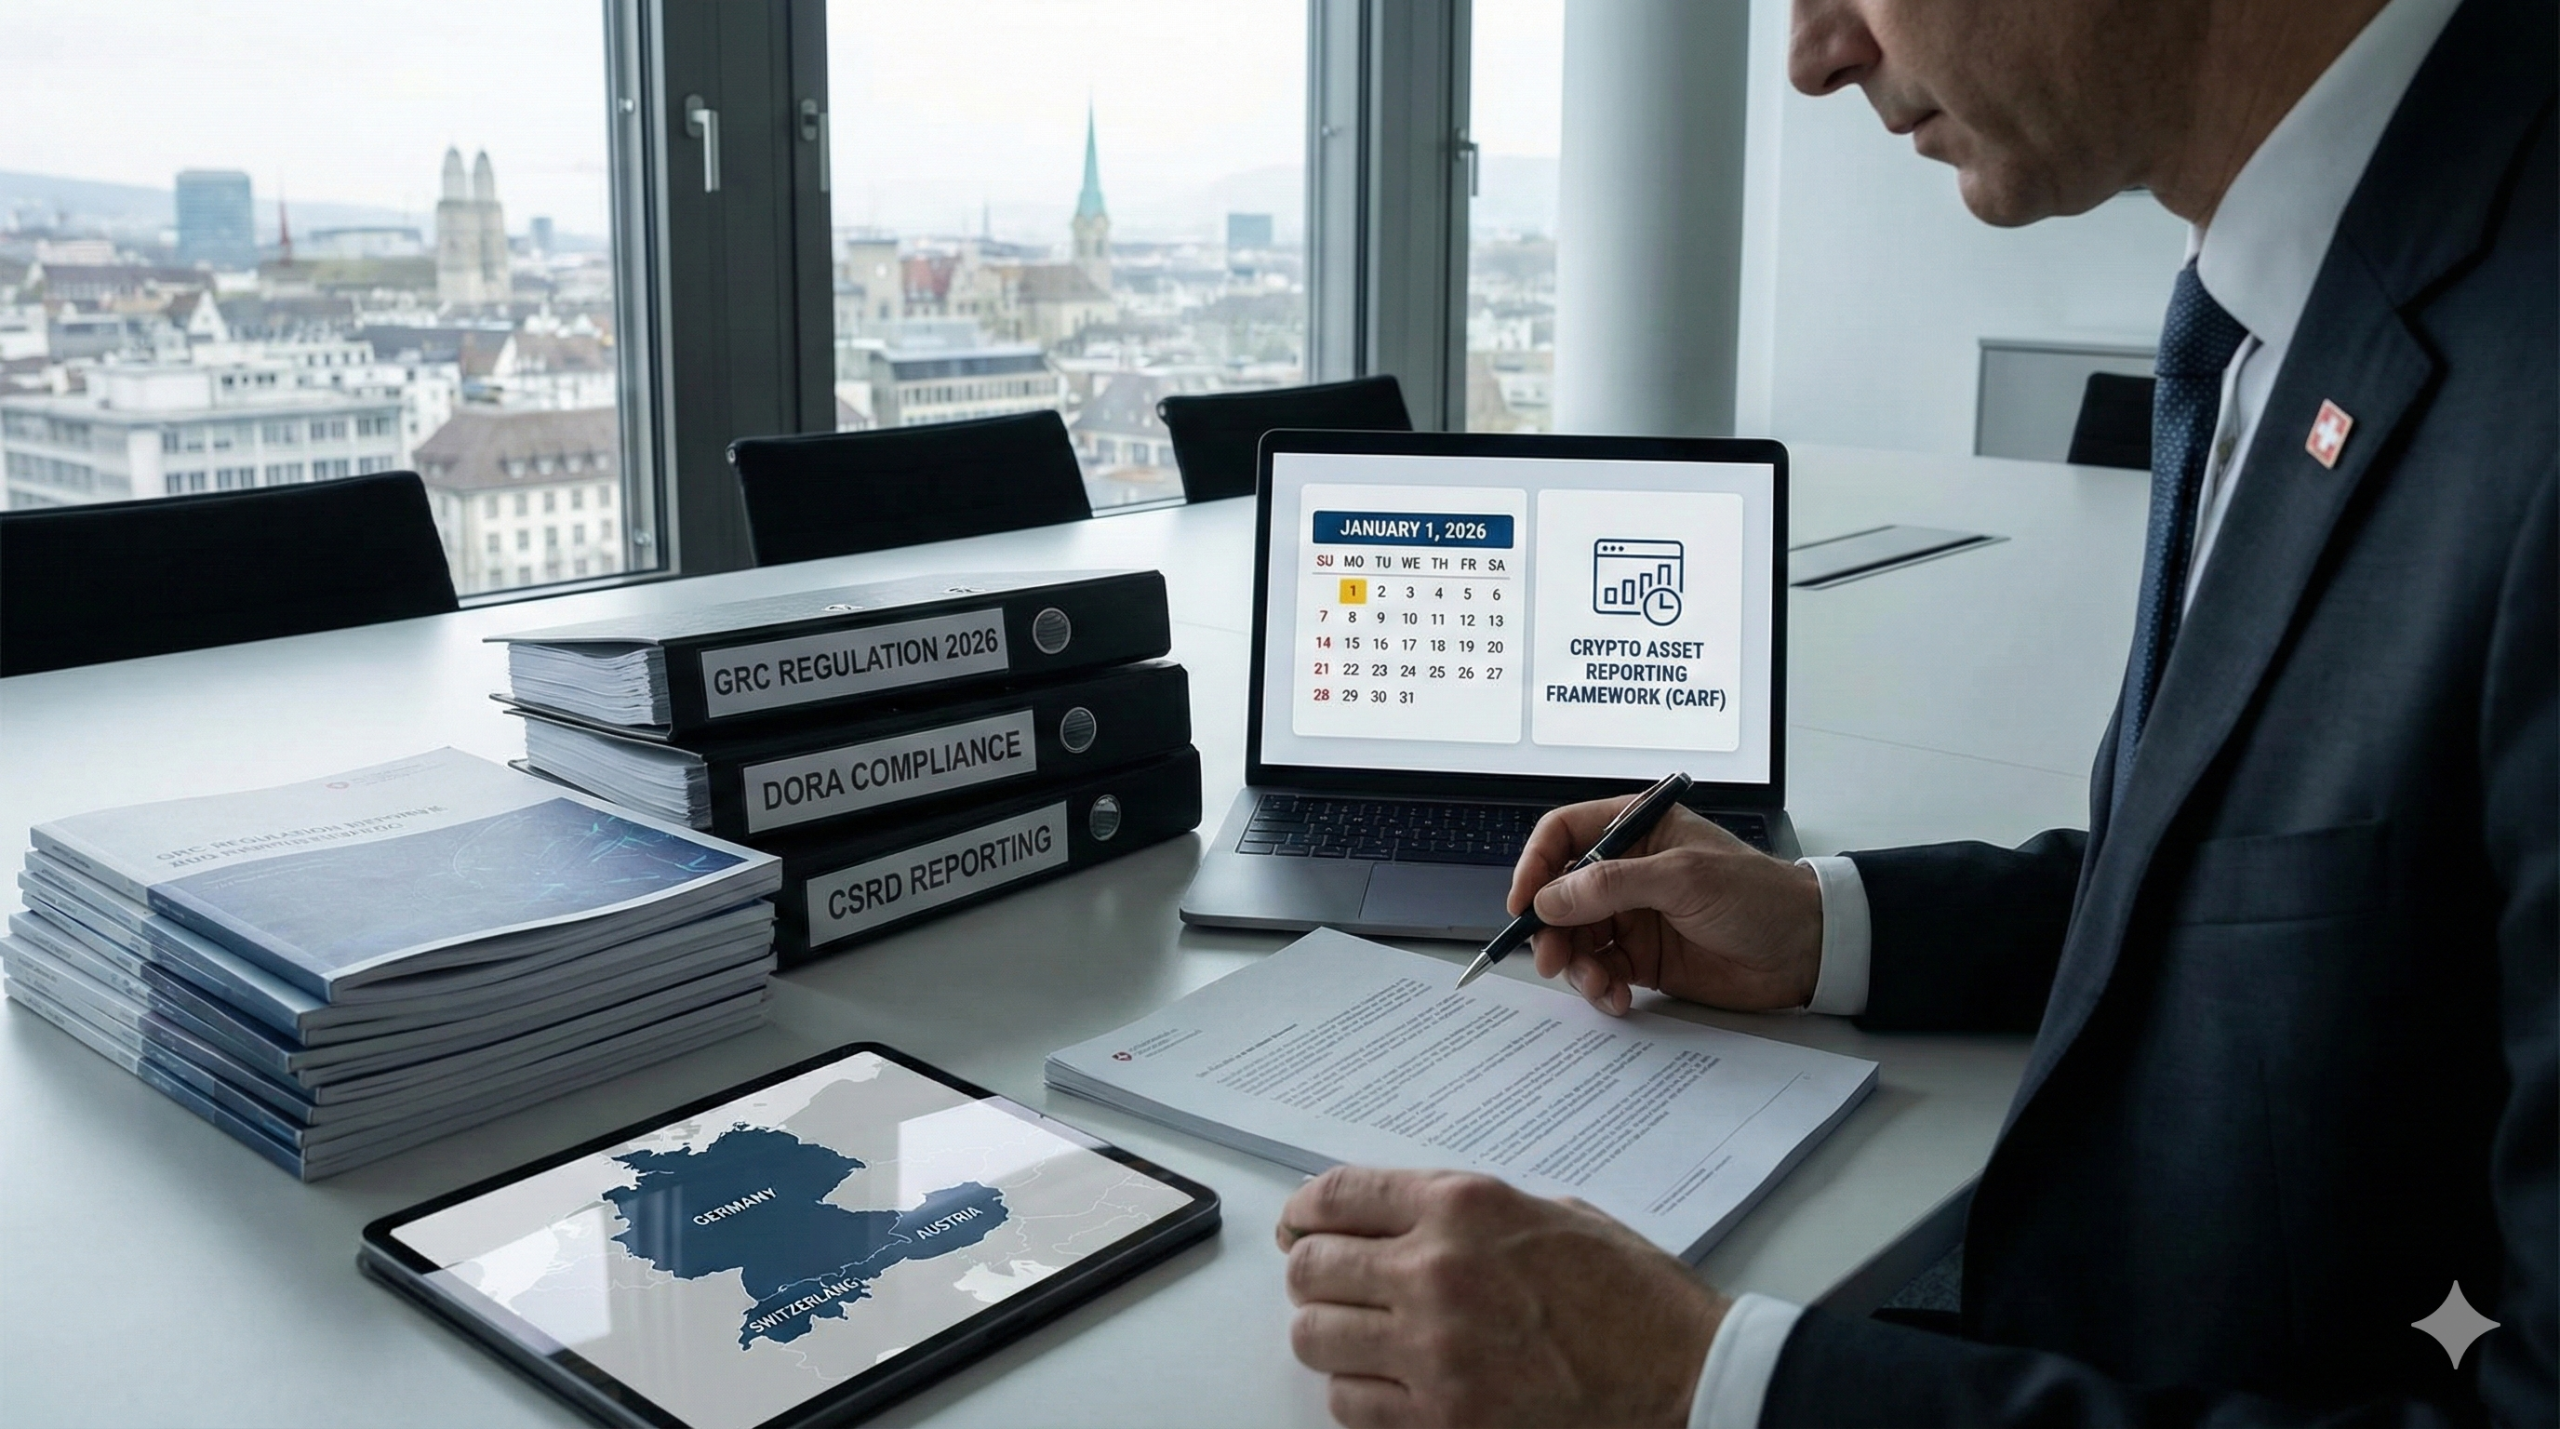
    The turn of the year traditionally marks the starting point for new regulatory requirements in the field of Governance, Risk, and Compliance. While 2025 was heavily characterized by the final implementation of major EU frameworks such as DORA and NIS 2, the year 2026 is defined by expansion and technological deepening. For companies in the DACH region (Germany, Austria, Switzerland), January 1, 2026, specifically means: Grace periods are over, new reporting standards in the crypto sector take effect, and sustainability reporting reaches the next escalation level regarding the breadth of affected companies.

    • In Switzerland, the automatic exchange of information on crypto-assets (CARF) enters into force on January 1, 2026.
    • The CSRD reporting obligation expands to large, non-capital-market-oriented companies starting with the 2026 financial year.
    • For DORA and NIS 2, the implementation phase ends; from 2026 onwards, supervisory authorities will focus on auditing and sanctioning.
    • The EU AI Act approaches decisive deadlines, making 2026 the central year for AI governance implementation.

    Switzerland: Transparency Push via CARF and Expanded AEOI

    A central focus at the start of 2026 lies on Switzerland. On January 1, 2026, the Federal Council enacts the Crypto-Asset Reporting Framework (CARF) as well as amendments to the Common Reporting Standard (AIA/AEOI). This is a decisive step for tax transparency in the realm of digital assets.

    The CARF framework obliges Swiss crypto service providers to record transaction data of their clients and information on held crypto-assets. This data must be reported to the Federal Tax Administration (FTA), which in turn exchanges it with partner states. The goal is to close tax loopholes that existed due to the previous non-recording of crypto-assets in the classic AEOI. For GRC managers at Swiss financial institutions and crypto service providers, this means that due diligence processes and KYC procedures (Know Your Customer) must be fully adapted to the new asset classes and reporting standards by the January 2026 deadline.

    In parallel, amendments to the AEOI Act come into force, implementing recommendations of the Global Forum on Transparency and Exchange of Information for Tax Purposes. This affects, among other things, more precise due diligence obligations for Non-Reporting Financial Institutions.

    CSRD: The Second Wave Rolls In

    At the European level, January 1, 2026, is a crucial date for the Corporate Sustainability Reporting Directive (CSRD). While previously primarily capital-market-oriented companies were subject to reporting obligations, the obligation for large limited liability companies that are not capital-market-oriented begins with the 2026 financial year.

    Companies fall under this second wave if they exceed at least two of the three following criteria: more than 250 employees, more than 50 million euros in net turnover, or more than 25 million euros in balance sheet total (taking into account inflation-related threshold adjustments). For compliance departments in these companies, the start of the 2026 financial year means that data collection for the report to be published in 2027 must now be operational. The time for preparation is over; from now on, ESG data must be recorded in an audit-proof manner. This requires functioning Internal Control Systems (ICS) for sustainability information.

    DORA and NIS 2: From Project Mode to Regular Operations

    Both the Digital Operational Resilience Act (DORA) and the NIS 2 Directive formally entered into force before 2026. Nevertheless, January 2026 marks a watershed moment. The phase of „Day 1 Compliance,“ which was often still characterized by transitional solutions, is over.

    From 2026 onwards, it is expected that national supervisory authorities – such as BaFin in Germany or FMA in Austria – will intensify their auditing activities. For DORA, this means that ICT third-party risk management must not only exist on paper, but contractual adjustments with IT service providers must be concluded. Registers of information relationships must be current and complete. GRC experts should use the year 2026 to test the processes implemented in the previous year for their operational effectiveness (e.g., through TLPT – Threat Led Penetration Testing), as real sanctions now loom.

    Outlook: Supply Chain Acts and CSDDD

    In Germany, the Supply Chain Due Diligence Act (LkSG) remains relevant, but the focus is increasingly shifting towards harmonization with the European Corporate Sustainability Due Diligence Directive (CSDDD). Although the national implementation laws of the CSDDD will only fully enter into force later, companies must strategically align their risk analyses with the more far-reaching requirements of the EU Directive from 2026 onwards to avoid double work. In particular, the climate transition plans, which are part of the CSDDD, require a lead time that should begin in January 2026.

    FAQ

    Who does the new CARF law in Switzerland affect starting January 2026?

    It primarily affects Crypto-Asset Service Providers (CASPs/VASPs) resident in Switzerland. They must record client data and transactions and report them to the tax authorities.

    Does my company have to create a CSRD report starting in 2026?

    If your company is not capital-market-oriented but meets two of the three criteria (Balance sheet > 25m EUR, Turnover > 50m EUR, > 250 employees), the duty to collect data begins for the financial year 2026. The report itself will then appear in 2027.

    What changes in 2026 regarding DORA?

    Regulatorily, nothing new changes, but the grace period is over. From 2026, the first in-depth audits by supervisory authorities are expected to take place, and processes must be „lived and tested.“

    What role does the EU AI Act play in January 2026?

    The AI Act is already in force, but many obligations for high-risk AI systems only become strictly effective in mid-2026. January 2026 is therefore the starting signal for the final implementation phase of these requirements.

  • GRC-Regulierung 2026: Neue Gesetze und Stichtage in Deutschland, Österreich und der Schweiz

    GRC-Regulierung 2026: Neue Gesetze und Stichtage in Deutschland, Österreich und der Schweiz

    Der Jahreswechsel markiert im Bereich Governance, Risk und Compliance traditionell den Startpunkt für neue regulatorische Anforderungen. Während das Jahr 2025 stark von der finalen Umsetzung grosser EU-Rahmenwerke wie DORA und NIS 2 geprägt war, steht das Jahr 2026 im Zeichen der Ausweitung und der technologischen Vertiefung. Für Unternehmen in der DACH-Region bedeutet der 1. Januar 2026 konkret: Die Schonfristen sind vorbei, neue Meldestandards im Krypto-Bereich greifen und die Nachhaltigkeitsberichterstattung erreicht die nächste Eskalationsstufe in der Breite der betroffenen Unternehmen.

    • In der Schweiz tritt zum 1. Januar 2026 der automatische Informationsaustausch über Krypto-Vermögenswerte (CARF) in Kraft.
    • Die CSRD-Berichtspflicht weitet sich ab dem Geschäftsjahr 2026 auf grosse, nicht kapitalmarktorientierte Unternehmen aus.
    • Für DORA und NIS 2 endet die Phase der Implementierung; ab 2026 liegt der Fokus der Aufsichtsbehörden auf Prüfung und Sanktionierung.
    • Der EU AI Act nähert sich entscheidenden Fristen, weshalb 2026 als das zentrale Jahr für die AI-Governance-Implementierung gilt.

    Schweiz: Transparenzoffensive durch CARF und erweiterten AIA

    Ein zentraler Fokus zum Jahresstart 2026 liegt auf der Schweiz. Der Bundesrat setzt per 1. Januar 2026 das Crypto-Asset Reporting Framework (CARF) sowie Änderungen am gemeinsamen Meldestandard (AIA) in Kraft. Dies ist ein entscheidender Schritt für die steuerliche Transparenz im Bereich digitaler Vermögenswerte.

    Das CARF-Regelwerk verpflichtet schweizerische Krypto-Dienstleister dazu, Transaktionsdaten ihrer Kunden und Informationen über die gehaltenen Krypto-Vermögenswerte zu erfassen. Diese Daten müssen an die Eidgenössische Steuerverwaltung (ESTV) gemeldet werden, welche sie wiederum mit Partnerstaaten austauscht. Ziel ist die Schliessung von Steuerschlupflöchern, die durch die bisherige Nicht-Erfassung von Krypto-Assets im klassischen AIA bestanden. Für GRC-Verantwortliche bei Schweizer Finanzinstituten und Krypto-Dienstleistern bedeutet dies, dass die Due-Diligence-Prozesse und KYC-Verfahren (Know Your Customer) per Stichtag Januar 2026 vollständig auf die neuen Asset-Klassen und Meldestandards angepasst sein müssen.

    Parallel dazu treten Änderungen im AIA-Gesetz in Kraft, die Empfehlungen des Global Forum on Transparency and Exchange of Information for Tax Purposes umsetzen. Dies betrifft unter anderem die präziseren Sorgfaltspflichten für Non-Reporting Financial Institutions.

    CSRD: Die zweite Welle rollt an

    Auf europäischer Ebene ist der 1. Januar 2026 ein entscheidendes Datum für die Corporate Sustainability Reporting Directive (CSRD). Während bisher vor allem kapitalmarktorientierte Unternehmen berichtspflichtig waren, beginnt mit dem Geschäftsjahr 2026 die Pflicht für grosse haftungsbeschränkte Unternehmen, die nicht kapitalmarktorientiert sind.

    Unternehmen fallen unter diese zweite Welle, wenn sie mindestens zwei der drei folgenden Kriterien überschreiten: mehr als 250 Mitarbeiter, mehr als 50 Millionen Euro Nettoumsatz oder mehr als 25 Millionen Euro Bilanzsumme (unter Berücksichtigung der inflationsbedingten Schwellenwertanpassungen). Für Compliance-Abteilungen in diesen Unternehmen bedeutet der Start des Geschäftsjahres 2026, dass die Datenerhebung für den 2027 zu veröffentlichenden Bericht nun operativ laufen muss. Die Zeit der Vorbereitung ist beendet; ab jetzt müssen ESG-Daten revisionssicher erfasst werden. Dies erfordert funktionierende interne Kontrollsysteme (IKS) für Nachhaltigkeitsinformationen.

    DORA und NIS 2: Vom Projektmodus in den Regelbetrieb

    Sowohl der Digital Operational Resilience Act (DORA) als auch die NIS-2-Richtlinie sind formal bereits vor 2026 in Kraft getreten. Dennoch markiert der Januar 2026 eine Zäsur. Die Phase der „Day 1 Compliance“, die oft noch von Übergangslösungen geprägt war, ist vorüber.

    Ab 2026 ist damit zu rechnen, dass die nationalen Aufsichtsbehörden – wie die BaFin in Deutschland oder die FMA in Österreich – ihre Prüfungstätigkeit intensivieren. Für DORA bedeutet dies, dass das IKT-Drittparteienrisikomanagement nicht nur auf dem Papier existieren darf, sondern vertragliche Anpassungen mit IT-Dienstleistern abgeschlossen sein müssen. Register über Informationsbeziehungen müssen aktuell und vollständig sein. GRC-Experten sollten das Jahr 2026 nutzen, um die im Vorjahr implementierten Prozesse auf ihre operative Wirksamkeit zu testen (z. B. durch TLPT – Threat Led Penetration Testing), da nun echte Sanktionen drohen.

    Ausblick: Lieferkettengesetze und CSDDD

    In Deutschland bleibt das Lieferkettensorgfaltspflichtengesetz (LkSG) relevant, jedoch verschiebt sich der Fokus zunehmend auf die Harmonisierung mit der europäischen Corporate Sustainability Due Diligence Directive (CSDDD). Zwar treten die nationalen Umsetzungsgesetze der CSDDD erst später vollständig in Kraft, doch müssen Unternehmen ihre Risikoanalysen ab 2026 bereits strategisch auf die weitreichenderen Anforderungen der EU-Richtlinie ausrichten, um doppelte Arbeit zu vermeiden. Insbesondere die Klimatransformationspläne, die Teil der CSDDD sind, erfordern eine Vorlaufzeit, die im Januar 2026 beginnen sollte.

    FAQ

    Wen betrifft das neue CARF-Gesetz in der Schweiz ab Januar 2026?

    Es betrifft primär Anbieter von Krypto-Dienstleistungen (VASP), die in der Schweiz ansässig sind. Diese müssen Kundendaten und Transaktionen erfassen und an die Steuerbehörden melden.

    Muss mein Unternehmen ab 2026 einen CSRD-Bericht erstellen?

    Wenn Ihr Unternehmen nicht kapitalmarktorientiert ist, aber zwei der drei Kriterien erfüllt (Bilanzsumme > 25 Mio. Euro, Umsatz > 50 Mio. Euro, > 250 Mitarbeiter), beginnt für das Geschäftsjahr 2026 die Pflicht zur Datenerfassung. Der Bericht selbst erscheint dann 2027.

    Was ändert sich 2026 bei DORA?

    Regulatorisch ändert sich nichts Neues, aber die Schonzeit ist vorbei. Ab 2026 finden voraussichtlich die ersten tiefergehenden Prüfungen der Aufsichtsbehörden statt, und die Prozesse müssen „lived and tested“ sein.

    Welche Rolle spielt der EU AI Act im Januar 2026?

    Der AI Act ist bereits in Kraft, aber viele Pflichten für Hochrisiko-KI-Systeme werden erst Mitte 2026 scharf. Der Januar 2026 ist daher der Startschuss für die finale Implementierungsphase dieser Anforderungen.

  • Zazoon helps companies use Risk management to become Resilient

    Zazoon helps companies use Risk management to become Resilient

    Zazoon helps companies use Risk management to become Resilient

    ZüRICH, SWITZERLAND, July 23, 2025 In today’s fast-evolving business environment, traditional distinctions between risk management and operational resilience are proving to be outdated. Zazoon AG, a next-generation governance platform, is redefining how organizations anticipate and respond to uncertainty—by integrating these two critical disciplines into a unified strategy.

    Why the Old Model Fails
    For decades, risk management and resilience were treated as separate fields: risk teams focused on identifying threats, while resilience functions ensured continuity during crises. But in a world marked by supply chain disruptions, rising cyber threats, and geopolitical instability, this siloed approach no longer suffices.
    „Separation between risk and resilience is not just inefficient—it’s dangerous,“ says Zazoon Spokesperson. „True preparedness requires integration, speed, and a shared understanding of what’s at stake.“

    Zazoon’s Vision: A Unified Resilience Ecosystem
    Zazoon empowers organizations to move beyond reactive models and static risk reports. By consolidating real-time data, scenario planning, and cross-functional collaboration into one integrated platform, Zazoon enables faster, smarter, and more resilient decision-making.
    Core pillars of Zazoon’s approach include:
    – Strategic Alignment: Transforming risk insights into operational preparedness
    – Cross-Functional Collaboration: Bridging silos between departments and disciplines
    – Real-Time Awareness: Leveraging live data for rapid response and adaptation
    – Integrated Governance: Providing unified dashboards and reporting for leadership and regulators

    What Companies Should Do Now
    Zazoon advises organizations of all sizes to:
    – Align risk and resilience strategies
    – Conduct joint simulations between risk and crisis teams
    – Invest in a shared language and centralized platform
    – Transition from static reporting to real-time scenario management
    – Foster a culture of shared accountability

    „Organizations that integrate risk and resilience aren’t just more compliant—they’re more competitive,“ explains Zazoon Spokesperson. „In the next wave of transformation, resilience will be the mark of true leadership.“

    About Zazoon AG
    Zazoon AG is a Swiss-based technology company offering a modern SaaS platform for governance, risk, and compliance in regulated industries. With a focus on usability, automation, and regulatory alignment, Zazoon helps businesses streamline oversight and build resilience from the inside out.
    From SMEs to large enterprises, Zazoon delivers scalable tools that connect operational reality with strategic oversight—ensuring organizations are ready not just to survive, but to thrive.

    Media Contact
    Zazoon AG
Beethovenstrasse 11
8002 Zürich, Switzerland
📧 [email protected]
🌐 www.zazoon.com

  • Zazoon AG erreicht neuen Standard für Transparenz und Governance mit EU-Prospektbilligung

    Zazoon AG erreicht neuen Standard für Transparenz und Governance mit EU-Prospektbilligung

    Die Zazoon AG gibt bekannt, dass der von ihr eingereichte EU-Prospekt am 12. Februar 2026 von der zuständigen Behörde gebilligt wurde.ZüRICH, ZURICH, SWITZERLAND, February 16, 2026

    Die Zazoon AG gibt bekannt, dass der von ihr eingereichte EU-Prospekt am 12. Februar 2026 von der zuständigen Behörde gebilligt wurde. Dieser Schritt stellt einen wesentlichen Meilenstein in der Entwicklung des Unternehmens dar und unterstreicht die konsequente Ausrichtung auf Transparenz, regulatorische Konformität und verantwortungsvolle Unternehmensführung.

    Als Technologieunternehmen im Bereich Governance, Risk & Compliance (GRC) verfolgt die Zazoon AG das Ziel, Organisationen in einem zunehmend komplexen regulatorischen Umfeld zu unterstützen. Die Prospektbilligung spiegelt die strukturierte Weiterentwicklung der Gesellschaft sowie die Einhaltung anspruchsvoller Offenlegungs- und Governance-Standards wider.
    In Zeiten steigender Anforderungen an Compliance, Risikomanagement und Unternehmensführung gewinnt institutionelles Vertrauen für Technologieunternehmen zunehmend an Bedeutung. Mit der Billigung des EU-Prospekts setzt die Zazoon AG ein klares Zeichen für Stabilität, Professionalität und langfristige Verlässlichkeit gegenüber Kunden, Partnern, Investoren und Behörden.

    Die Prospektbilligung schafft zusätzliche Transparenz hinsichtlich der Unternehmensstruktur, Strategie und Risikofaktoren und bildet eine solide Grundlage für die nächste Phase der Unternehmensentwicklung. Diese Phase ist geprägt von nachhaltigem Wachstum, technologischer Innovation und dem weiteren Ausbau der Marktposition im europäischen GRC-Umfeld.
    „Die Billigung des EU-Prospekts ist ein bedeutender Schritt für die Zazoon AG und Ausdruck unseres klaren Anspruchs, höchste Standards in Bezug auf Transparenz, Governance und Professionalität zu erfüllen“, erklärt das Management der Zazoon AG.

    Mit diesem Meilenstein stärkt die Zazoon AG ihre Position als vertrauenswürdiger Anbieter von GRC-Technologie und als verantwortungsvoll handelnder Akteur im europäischen Technologiemarkt.

    Über Zazoon AG
    Die Zazoon AG ist ein Technologieunternehmen mit Fokus auf Governance, Risk & Compliance (GRC)-Lösungen. Das Unternehmen unterstützt Organisationen dabei, regulatorische Anforderungen effizient zu erfüllen, Risiken systematisch zu steuern und nachhaltige Governance-Strukturen aufzubauen.