ZAZOON AG

  • CBAM – Der EU Carbon Border Adjustment Mechanism ab 2026: Was Unternehmen jetzt wissen müssen

    CBAM – Der EU Carbon Border Adjustment Mechanism ab 2026: Was Unternehmen jetzt wissen müssen

    Die Europäische Union verfolgt mit ihrem Green Deal ehrgeizige Klimaziele. Ein zentrales Instrument ist dabei der Carbon Border Adjustment Mechanism (CBAM), auch als CO₂-Grenzausgleich bekannt. Ab 1. Januar 2026 tritt die endgültige Phase in Kraft. Spätestens dann entstehen für viele Unternehmen finanzielle und organisatorische Pflichten, die weit über das bisherige reine Reporting hinausgehen.

    Dieser Beitrag erklärt, was hinter CBAM steckt, welche Branchen betroffen sind, welche Herausforderungen sich abzeichnen und wie Unternehmen sich schon heute vorbereiten können.

    • CBAM ersetzt teilweise die kostenlose Zuteilung von Zertifikaten im EU-Emissionshandel (EU ETS) und soll „Carbon Leakage“ verhindern.
    • Betroffen sind Importe bestimmter CO₂-intensiver Güter: Zement, Eisen und Stahl, Aluminium, Düngemittel, Elektrizität und Wasserstoff (weitere Branchen können folgen).
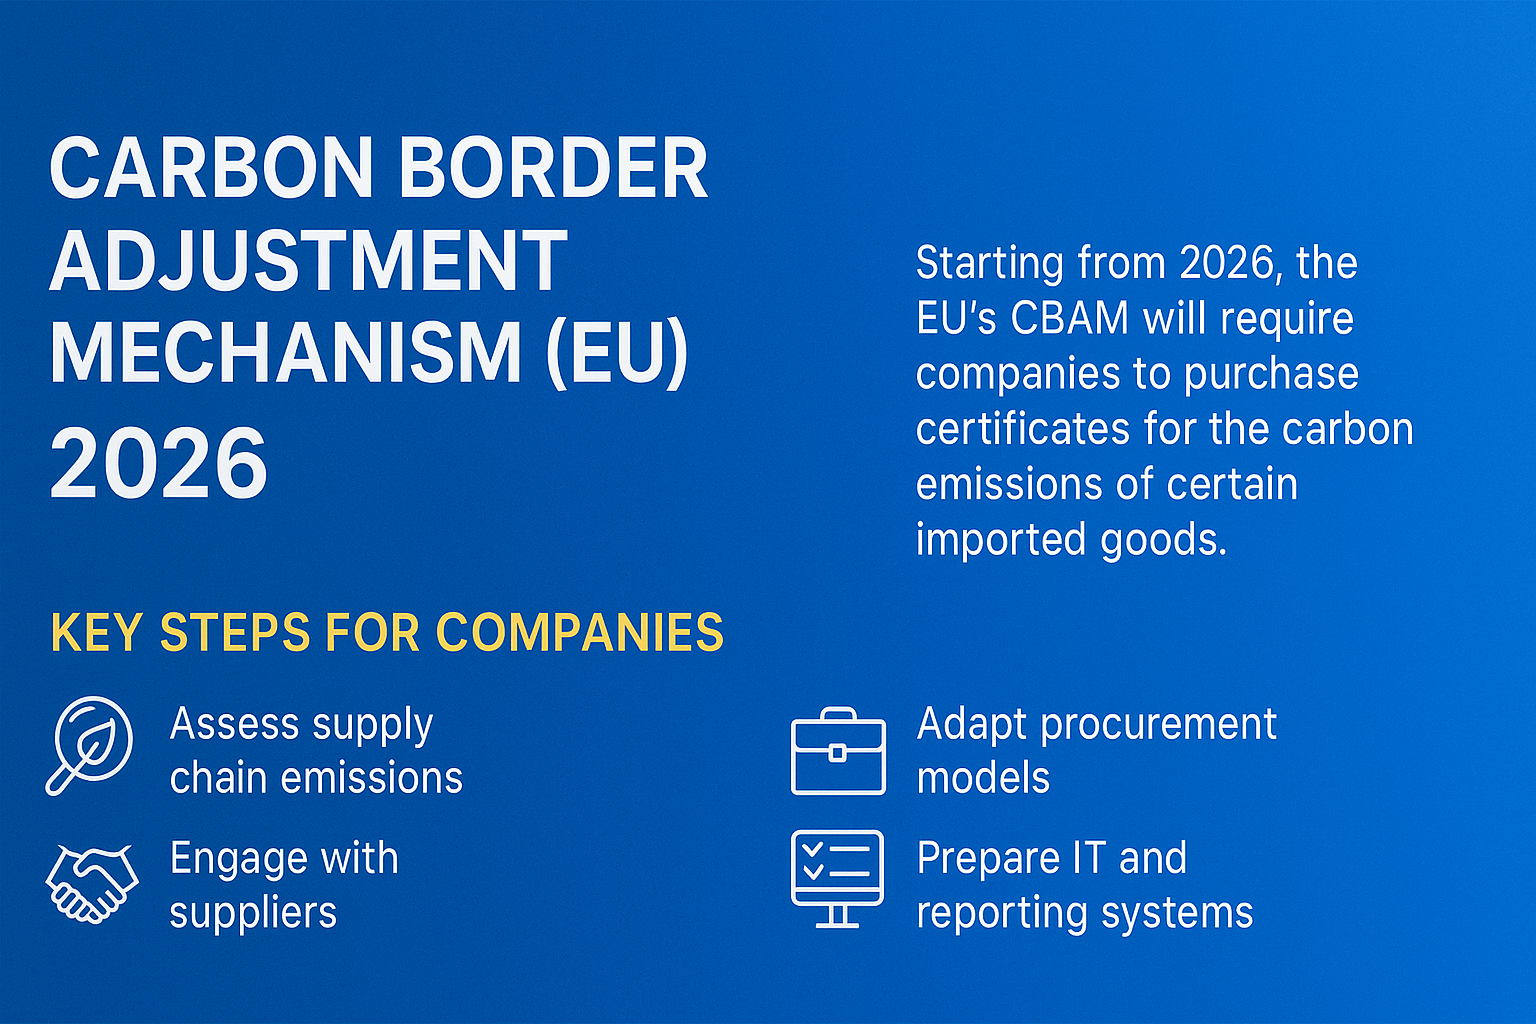
    • Ab 2026 müssen Importeure CBAM-Zertifikate kaufen, die die CO₂-Emissionen der importierten Produkte abbilden.
    • Bereits seit 2023 läuft eine Übergangsphase mit reiner Berichtspflicht, in der Emissionen dokumentiert werden müssen.
    • Lieferketten- und Datentransparenz werden entscheidend, um korrekte Emissionswerte nachzuweisen und Kosten zu steuern.
    Warum CBAM eingeführt wurde

    Die EU möchte verhindern, dass ihre Klimapolitik dazu führt, dass Unternehmen CO₂-intensive Produktionen ins Ausland verlagern, um dort mit geringeren Umweltauflagen günstiger zu produzieren. Dieses Risiko nennt man Carbon Leakage.

    Mit CBAM wird ein Preis auf die CO₂-Emissionen gelegt, die bei der Herstellung bestimmter Güter außerhalb der EU entstehen. Dadurch wird ein fairer Wettbewerb sichergestellt: Produzenten innerhalb der EU, die schon heute im EU ETS Emissionszertifikate kaufen müssen, werden nicht benachteiligt.

    Welche Produkte betroffen sind

    Aktuell umfasst CBAM folgende Sektoren:

    • Zement
    • Eisen und Stahl
    • Aluminium
    • Düngemittel
    • Elektrizität
    • Wasserstoff

    Darüber hinaus prüft die EU, ob künftig weitere Produktgruppen wie organische Chemikalien oder Kunststoffe einbezogen werden.

    Übergangsphase und Inkrafttreten 2026

    • Seit Oktober 2023 gilt die Übergangsphase. Unternehmen müssen Emissionen der betroffenen Importgüter quartalsweise melden, jedoch noch keine Zahlungen leisten.
    • Ab 1. Januar 2026 beginnt die endgültige CBAM-Phase. Dann müssen Importeure die entsprechenden CBAM-Zertifikate kaufen, die den CO₂-Preis der importierten Güter widerspiegeln.
    • Abschaffung kostenloser Zuteilungen im EU ETS: Schrittweise reduziert die EU die bisherige Gratisvergabe von Emissionszertifikaten an EU-Produzenten, sodass CBAM und EU ETS zunehmend gleichgestellt sind.

    Herausforderungen für Unternehmen

    1. Datenqualität und Lieferkettentransparenz
      Viele Unternehmen haben bislang keine verlässlichen Emissionsdaten ihrer ausländischen Lieferanten. Ohne Nachweis müssen Standardwerte angesetzt werden, die oft teurer sind.
    2. Administrativer Aufwand
      CBAM erfordert ein neues Reporting- und Zertifikatssystem. Unternehmen müssen zuständige Stellen registrieren, Zertifikate kaufen, Konten führen und jährliche Prüfungen ermöglichen.
    3. Kostenrisiken
      Je nach CO₂-Intensität der Lieferkette können die CBAM-Kosten erheblich ausfallen und Margen deutlich beeinflussen.
    4. Strategische Beschaffung
      Unternehmen müssen abwägen, ob sie weiterhin aus Drittstaaten importieren oder stärker auf Lieferanten in der EU setzen, um Kosten und Risiken zu reduzieren.

    Chancen durch CBAM

    So belastend CBAM auf den ersten Blick wirkt – es bietet auch Chancen:

    • Level Playing Field: Europäische Hersteller haben keinen Wettbewerbsnachteil mehr gegenüber Produzenten in Ländern ohne CO₂-Bepreisung.
    • Innovationstreiber: CBAM fördert Investitionen in emissionsärmere Technologien weltweit, da Exporteure in die EU einen klaren Anreiz haben, ihre Emissionen zu senken.
    • Reputationsvorteil: Unternehmen, die frühzeitig auf transparente und klimafreundliche Lieferketten setzen, können dies als Wettbewerbsvorteil nutzen.

    Fazit

    Der CBAM ist ein Meilenstein in der europäischen Klimapolitik. Ab 2026 wird er für viele Unternehmen nicht nur zur Compliance-, sondern auch zur Kostenfrage. Wer jetzt anfängt, Emissionsdaten systematisch zu erfassen, Lieferanten einzubinden und die internen Prozesse anzupassen, verschafft sich entscheidende Vorteile.

    CBAM sollte nicht nur als Pflicht gesehen werden, sondern auch als Chance: Unternehmen, die Transparenz und Klimaschutz ernst nehmen, werden künftig nicht nur regulatorisch besser dastehen, sondern auch ökonomisch profitieren.


    FAQ zu CBAM

    Was bedeutet CBAM konkret für Importeure?
    Importeure müssen ab 2026 die CO₂-Emissionen der importierten Güter nachweisen und entsprechende CBAM-Zertifikate kaufen.

    Welche Länder sind betroffen?
    Alle Länder, die in die EU exportieren – mit Ausnahme solcher, die ein gleichwertiges Emissionshandelssystem wie die EU haben (z. B. Norwegen, Schweiz).

    Welche Daten müssen gemeldet werden?
    Unter anderem: direkte Emissionen bei der Herstellung, Produktionsmengen, Produktionsprozesse, ggf. indirekte Emissionen (z. B. Stromverbrauch).

    Wie hoch sind die Kosten?
    Die Kosten hängen vom aktuellen Preis für EU ETS-Zertifikate ab. Ohne Emissionsnachweis wird ein Standardwert zugrunde gelegt, der meist höher ausfällt.

    Gibt es Sanktionen bei Verstößen?
    Ja. Falschangaben oder fehlende Zertifikate können zu erheblichen Geldbußen und Importverboten führen.

    Wie können Unternehmen sich vorbereiten?

    • Lieferanten frühzeitig einbinden und zur Emissionsdatenerhebung verpflichten.
    • Interne Prozesse und IT-Systeme für Reporting und Zertifikatsverwaltung aufbauen.
    • Strategische Beschaffung und Preiskalkulation anpassen.
  • The Future of Governance, Risk and Compliance: The Trends That Will Truly Matter in 2026

    The Future of Governance, Risk and Compliance: The Trends That Will Truly Matter in 2026

    2026 marks a turning point for governance, risk and compliance in organizations. What was long perceived as a reactive control function is increasingly evolving into a strategic enabler of resilience, innovation and sustainable corporate management.

    The environment in which organizations operate is becoming more complex: new regulatory requirements, digital transformation, global uncertainty and rapid technological change are pushing GRC functions into new roles and responsibilities.

    This article outlines the key trends that will shape GRC in 2026 and explains how organizations must prepare strategically in order not only to remain compliant, but to create real competitive advantage through GRC.

    • In 2026, GRC will no longer be viewed solely as a control function but as a strategic driver of resilience, innovation and value creation.
    • AI governance and automation will become central elements for identifying and even predicting risks at an early stage.
    • Cybersecurity and operational resilience will continue to move to the top of board-level agendas.
    • The integration of ESG factors and supply chain resilience will become a mandatory component of any GRC strategy.
    • Increasing regulatory complexity will require integrated compliance systems rather than fragmented solutions.
    • Data quality, ethics, culture and continuous compliance will become competitive differentiators.
    • Organizations must implement predictive risk strategies instead of acting purely reactively.
    • Advanced technologies such as RegTech, autonomous GRC workflows and real-time monitoring will gain prominence.

    Why 2026 Is a Defining Year for GRC

    In recent years, regulatory requirements and global risks have expanded significantly: from sustainability reporting and AI regulation to cyber and supply chain risks. At the same time, digital transformation is accelerating, and many organizations are increasingly embedding AI and automation into core business processes.

    This dynamic forces organizations to stop viewing GRC as an isolated infrastructure function and instead treat it as an integral part of strategic management and decision-making.

    The Most Important GRC Trends for 2026

    1. Governance Becomes Strategic, Not Just Rule-Based

    Governance is shifting from pure oversight of rule-compliant processes to a framework that promotes transparency, accountability and decision quality. GRC will increasingly be expected to shape risk responses proactively rather than merely document risks. Boards demand clear, action-oriented risk reporting instead of static risk inventories.

    2. AI Governance and Intelligent Automation

    Artificial intelligence will be deeply embedded in GRC processes by 2026. Generative and agentic AI systems will not only process data but also identify risks, automate compliance testing, simulate scenarios and uncover governance gaps. Organizations will need governance frameworks capable of controlling, monitoring and auditing these systems.

    3. Cyber Risk as a Governance and Resilience Issue

    Cybersecurity is no longer a purely technical discipline; it is a central governance risk. Cyber risks are intertwined with supply chains, third-party dependencies and operational resilience. Organizations must establish integrated risk management frameworks that connect cyber, operations and compliance.

    4. Integrated, Data-Driven GRC Platforms

    Instead of siloed departments and isolated tools, integrated GRC platforms will become the norm. These platforms unify risk management, compliance, audit, data quality, RegTech and reporting within a coherent system. Data quality becomes foundational, as AI and automation can only produce reliable insights when based on robust data.

    5. ESG and Supply Chain Resilience

    Sustainability, social responsibility and governance aspects such as human rights in supply chains are no longer optional add-ons. They are regulatory and stakeholder-driven imperatives. Organizations must embed ESG risks into governance and risk strategies while strengthening supply chain resilience.

    6. Increasing Regulatory Complexity and Global Requirements

    The regulatory landscape continues to grow more complex, with overlapping requirements across regions and industries. Organizations must move from periodic compliance reviews to continuous compliance monitoring to consistently demonstrate adherence to current regulations. This requires automated mechanisms, real-time auditing capabilities and flexible compliance models.

    7. Ethics, Culture and Human-Centered Governance

    While technology dominates the agenda, the human factor remains decisive. A risk-aware culture in which ethical behavior, accountability and transparency are practiced daily becomes a key competitive differentiator. Governance must operationalize ethical principles and integrate them into decision-making processes.

    8. Predictive Risk Strategies and Scenario Planning

    Rather than simply identifying risks, organizations must anticipate them and simulate their responses. Advanced analytics, machine learning and scenario testing enable companies to predict risks, prioritize effectively and develop resilient strategies.

    How Organizations Must Prepare

    To capitalize on these trends, organizations should take several strategic steps:

    • Reposition GRC as a strategic function rather than a compliance taskforce.
    • Develop AI governance frameworks including policies, control mechanisms and audit structures.
    • Integrate cyber risks holistically into enterprise risk management and business continuity planning.
    • Invest in integrated GRC platforms with real-time monitoring capabilities.
    • Embed ESG and supply chain resilience into GRC processes.
    • Foster a risk-aware and ethically grounded corporate culture.
    • Establish data quality and model governance as foundational pillars.
    • Operationalize predictive risk analytics and scenario planning.

    Conclusion

    2026 will be a year in which governance, risk and compliance move beyond reactive obligation programs and become active drivers of organizational success. Companies that strategically align their GRC functions, responsibly integrate technology and view governance, risk and compliance as an interconnected system will be more robust, resilient and trustworthy in the long term.

    FAQ

    What does GRC mean in 2026?
    GRC is no longer merely a control mechanism but a strategic function that integrates risk, compliance, ethics and resilience.

    Why has AI governance become so important?
    Because AI systems no longer just analyze data; they influence decisions and can automatically identify or even trigger risk scenarios.

    How is cyber risk connected to GRC?
    Cyber risks directly affect governance responsibilities, resilience and compliance, as they impact operations and regulatory obligations.

    What does an integrated GRC platform mean?
    It refers to a unified system that combines data, risk insights, compliance controls, audit functions and reporting to eliminate silos.

    How can organizations prepare for these trends?
    Through strategic planning, data-driven risk management, investment in modern GRC systems and cultivating a culture that integrates risk awareness and ethics into decision-making.

    If you would like, I can also provide an English LinkedIn teaser or adapt the article into a more executive-level version.

  • Die Zukunft von Governance, Risk und Compliance: Welche Trends 2026 wirklich relevant sind

    Die Zukunft von Governance, Risk und Compliance: Welche Trends 2026 wirklich relevant sind

    2026 markiert einen Wendepunkt für Governance, Risk und Compliance in Unternehmen. Was lange als reaktive Kontrollfunktion verstanden wurde, entwickelt sich zunehmend zu einem strategischen Enabler von Resilienz, Innovation und nachhaltiger Unternehmenssteuerung.

    Die Welt um Organisationen herum wird komplexer: neue regulatorische Anforderungen, digitale Transformation, globale Unsicherheiten und ein rasanter technologischer Wandel treiben GRC-Funktionen in neue Rollen und Verantwortlichkeiten.

    Dieser Beitrag fasst die zentralen Trends zusammen, die 2026 die Ausrichtung von GRC definieren werden und zeigt auf, wie Unternehmen sich strategisch vorbereiten muessen, um nicht nur regelkonform zu bleiben, sondern echte Wettbewerbsvorteile aus GRC zu generieren.

    • 2026 wird GRC nicht mehr nur als Kontrollfunktion gesehen, sondern als strategischer Treiber für Resilienz, Innovation und Wertschaffung.
    • KI-Governance und Automatisierung werden zentrale Elemente werden, um Risiken frühzeitig zu erkennen und sogar vorherzusagen.
    • Cyber-Sicherheit und operative Resilienz entwickeln sich zu Kernthemen auf Vorstandsebene.
    • Die Integration von ESG-Faktoren und Lieferkettenresilienz wird Pflichtteil jeder GRC-Strategie.
    • Regulatorische Komplexität verlangt integrierte Compliance-Systeme statt punktueller Lösungen.
    • Datenqualität, Ethik, Kultur und kontinuierliche Compliance werden zu Wettbewerbsfaktoren.
    • Organisationen muessen predictive Risikostrategien einsetzen, nicht nur reaktiv handeln.
    • Fortgeschrittene Technologien wie RegTech, autonome GRC-Workflows und Echtzeit-Monitoring stehen im Fokus.

    Warum 2026 ein Schluesseljahr fuer GRC ist

    In den letzten Jahren haben sich regulatorische Anforderungen und globale Risiken stark ausgeweitet: von Nachhaltigkeitsberichterstattung über AI-Regulierung bis hin zu Cyber- und Lieferkettenrisiken. Gleichzeitig beschleunigt sich die digitale Transformation, und viele Unternehmen nutzen zunehmend KI und Automatisierung in Kernprozessen.

    Diese Dynamik zwingt Organisationen dazu, GRC nicht mehr als isolierte Infrastrukturfunktion zu betrachten, sondern als Teil der strategischen Steuerung und Entscheidungsfindung.

    Die wichtigsten GRC-Trends fuer 2026

    1. Governance wird strategisch, nicht nur regelgetrieben

    Governance entwickelt sich von der reinen Überwachung regelkonformer Prozesse hin zu einem Rahmenwerk, das Transparenz, Verantwortlichkeit und Entscheidungsqualität fördert. GRC wird zunehmend in der Lage sein, Risikoantworten aktiv zu gestalten, statt nur Risiken zu dokumentieren. Boards verlangen klare, handlungsorientierte Risiko-Reports, nicht nur Daten für das Archiv.

    2. AI-Governance und intelligente Automatisierung

    Künstliche Intelligenz wird 2026 tief in GRC-Prozesse integriert sein. Generative und agentische KI-Systeme werden nicht nur Daten aufbereiten, sondern Risiken identifizieren, Compliance-Tests automatisieren, Szenarien simulieren und Governance-Lücken aufdecken. Unternehmen werden Governance-Rahmen brauchen, die diese Systeme steuern, kontrollieren und auditierbar machen.

    3. Cyber-Risiken als Governance- und Resilienzthema

    Cyber-Sicherheit ist kein technisches Spezialgebiet mehr, sondern ein zentrales Governance-Risiko. Cyber-Risiken sind heute verflochten mit Lieferketten, Third-Party-Abhängigkeiten und operativer Resilienz. Organisationen muessen ein integriertes Risikomanagement aufbauen, das Cyber, Betrieb und Compliance vereint.

    4. Integrierte, datengetriebene GRC-Plattformen

    Statt isolierter Abteilungen und Insellösungen werden integrierte GRC-Plattformen zum Standard. Sie vereinen Risiko, Compliance, Audit, Datenqualität, RegTech und Reporting in einem kohärenten System. Datenqualität wird zur Grundlage für jedes GRC-Programm, weil KI und Automatisierung nur dann valide Ergebnisse liefern, wenn die Datenbasis robust ist.

    5. ESG und Lieferkettenresilienz

    Nachhaltigkeit, soziale Verantwortung und Governance-Aspekte wie Menschenrechte in Lieferketten sind nicht mehr optionale Add-ons, sondern regulatorisch und stakeholderseitig verbindliche Anforderungen. Unternehmen muessen ESG-Risiken in ihre Governance- und Risikostrategien einbetten und gleichzeitig die Resilienz entlang der Lieferkette verbessern.

    6. Regulatorische Komplexität und globale Anforderungen

    Die regulatorische Landschaft wird immer komplexer, mit uebereinanderliegenden Anforderungen aus verschiedenen Regionen und Branchen. Unternehmen muessen kontinuierliche Compliance-Ueberwachung statt periodischer Ueberpruefungen etablieren, um stets nachweisen zu koennen, dass sie aktuellen Vorschriften entsprechen. Dies erfordert automatisierte Mechanismen, Echtzeit-Auditierungsfähigkeiten und flexible Compliance-Modelle.

    7. Ethik, Kultur und menschzentrierte Governance

    Auch wenn Technologie dominierende Themen sind, bleibt der Faktor Mensch entscheidend. Eine risikobewusste Kultur, in der ethisches Verhalten, Verantwortlichkeit und Transparenz alltäglich geübt werden, wird zu einem entscheidenden Wettbewerbsfaktor. Governance muss ethische Richtlinien operationalisieren und in Entscheidungsprozesse integrieren.

    8. Predictive Risikostrategien und Scenario Planning

    Anstatt Risiken nur zu identifizieren, muessen Organisationen diese antizipieren und ihre Reaktionen simulieren. Advanced Analytics, Machine Learning und Risikoexperimente helfen, Risiken vorherzusagen, Priorisierungen vorzunehmen und resiliente Strategien zu entwickeln.

    Wie Unternehmen sich vorbereiten muessen

    Um von diesen Trends zu profitieren, muessen Unternehmen mehrere strategische Schritte gehen:

    • GRC neu positionieren als strategische Funktion, nicht nur als Compliance-Taskforce.
    • KI-Governance-Rahmen entwickeln inklusive Richtlinien, Kontrollmechanismen und Auditing.
    • Cyber-Risiken ganzheitlich integrieren in Risikomanagement und Business Continuity.
    • Investieren in integrierte GRC-Plattformen mit Echtzeit-Monitoring.
    • ESG und Lieferkettenresilienz in GRC-Prozesse einbeziehen.
    • Eine risikobewusste, ethisch orientierte Kultur fördern.
    • Datenqualität und Modellgovernance als Grundpfeiler etablieren.
    • Predictive Risk Analytics und Szenarioplanung operationalisieren.

    Fazit

    2026 wird ein Jahr, in dem Governance, Risk und Compliance nicht mehr nur reaktive Pflichtprogramme sind, sondern aktive Treiber für Unternehmenserfolg. Organisationen, die ihre GRC-Funktion strategisch ausrichten, Technologie verantwortungsvoll einbinden und gleichzeitig Governance, Risiko und Compliance als zusammenhängendes System begreifen, werden langfristig robuster, resilienter und vertrauenswürdiger sein.

    FAQ

    Was bedeutet GRC im Jahr 2026?
    GRC ist nicht mehr nur ein Instrument der Kontrolle, sondern eine strategische Funktion, die Risiko, Compliance, Ethik und Resilienz verbindet.

    Warum ist AI-Governance so wichtig geworden?
    Weil KI-Systeme heute nicht nur Daten analysieren, sondern Entscheidungen beeinflussen und Risiken automatisch erkennen oder sogar auslösen können.

    Wie hängt Cyber-Risiko mit GRC zusammen?
    Cyber-Risiken haben direkte Auswirkungen auf Governance-Verantwortung, Resilienz und Compliance, weil sie operativen Betrieb und regulatorische Anforderungen unmittelbar berühren.

    Was bedeutet integrierte GRC-Plattform?
    Eine Plattform, die Daten, Risikoerkenntnisse, Compliance-Kontrollen, Audit und Reporting vereint und damit Silos auflöst.

    Wie kann ein Unternehmen sich auf diese Trends vorbereiten?
    Durch strategische Planung, datengetriebenes Risikomanagement, Investitionen in moderne GRC-Systeme und eine Unternehmenskultur, die Risiko und Ethik in Entscheidungen integriert.

  • OpenClaw: Autonomous AI Agents and What Companies Need to Know from a GRC Perspective

    OpenClaw: Autonomous AI Agents and What Companies Need to Know from a GRC Perspective

    The debate around artificial intelligence has entered a new phase with the rise of OpenClaw. OpenClaw is an open-source AI agent that goes far beyond traditional chat functionality and is capable of executing actions independently within process environments. Unlike traditional assistant AI systems, OpenClaw does not merely respond to queries but can carry out linked tasks autonomously — from processing emails and managing appointments to controlling applications.

    This new form of “agentic AI” is already transforming how AI is used in digital work environments. At the same time, it raises significant questions regarding governance, risk, and compliance (GRC).

    • What is OpenClaw?
      OpenClaw is an open-source AI agent capable of executing autonomous actions on systems once appropriate access rights are granted. It combines AI models with direct access to local resources, messaging interfaces, and external services.
    • New types of risk:
      Due to its ability to perform tasks without continuous human supervision, OpenClaw can process sensitive data, trigger actions, and access IT infrastructures. This introduces new security, data protection, and liability risks.
    • Compliance implications:
      Companies are legally responsible for the behavior of their AI agents. If autonomous agents violate regulations, the company is liable as if an employee had performed the action.
    • Governance challenge:
      Traditional governance models are often insufficient when AI systems do not merely provide recommendations but take action. Organizations require new frameworks to control and monitor autonomous AI systems.
    • Recommended action:
      Before productive deployment, companies must establish clear policies, risk assessments, permission models, and control mechanisms to prevent misuse, data breaches, or unintended automation.

    What Is OpenClaw and Why Is It Relevant?

    OpenClaw is a framework for building so-called agentic AI assistants — systems that not only generate responses but independently execute actions. Traditional AI models answer questions or generate content but remain passive. OpenClaw, by contrast, combines AI logic with direct system access, for example via messaging apps, to execute tasks, process data, or interact with external services.

    Its defining feature is autonomy: OpenClaw can pursue goals, manage workflows automatically, and adapt to changing contexts without continuous human supervision.

    Governance Perspective: Control Frameworks for Autonomous AI

    Evolving Governance Requirements

    Traditional governance models assume that technology is controlled by humans. With systems like OpenClaw, this assumption becomes limited. When AI acts autonomously, critical questions arise:

    • Who decides which permissions an agent receives?
    • What level of risk is acceptable for autonomous execution?
    • How can organizations ensure that actions are traceable and auditable?

    Governance must therefore go beyond classical IT controls and incorporate autonomous behavior management.

    Roles and Responsibilities

    An effective governance framework should clearly define:

    • Responsible individuals and committees for approving and supervising autonomous AI actions
    • Approval processes for permissions and system access
    • Audit and review mechanisms to track messages, data access, and executed actions

    Without such structures, a governance gap may emerge in which agents operate unchecked and management can only react after the fact.

    Risk Management: Security, Operational, and Data Risks

    The use of OpenClaw introduces specific risks.

    Security and Cyber Risk

    Autonomous AI agents may access local files, communication channels, and external APIs. This significantly expands the attack surface because:

    • Malicious actors may disguise harmful code as “skills”
    • Agents may obtain system-wide privileges
    • Complex permission structures may facilitate data leaks and misuse

    These risks require thorough security assessments, network segmentation, and continuous monitoring of AI activity.

    Data Protection and Privacy

    Since autonomous agents can read, process, and transmit data, organizations must verify that such activities comply with data protection regulations. This includes:

    • Lawful data processing and purpose limitation
    • Control over sensitive information
    • Transparent logging of all access activities

    Violations can result in significant legal and reputational consequences.

    Compliance: Legal and Regulatory Considerations

    Legal Accountability

    When an AI agent acts autonomously, its actions are legally attributed to the company. Organizations must therefore:

    • Comply with applicable legal frameworks
    • Clarify liability questions
    • Adapt compliance policies to autonomous AI systems

    This may affect data protection law, commercial law, and competition regulations.

    Internal Policies and Controls

    Compliance requires clear internal rules defining:

    • Which systems may interact with autonomous agents
    • Which tasks may be automated
    • How permissions and access are documented

    Without clear governance, the risk increases that agents operate beyond approved boundaries.

    Preparation and Best Practices for Deployment

    To responsibly use OpenClaw-like systems, organizations should:

    1. Adapt their governance framework to include AI autonomy, approval processes, and accountability structures.
    2. Conduct comprehensive risk assessments before deployment.
    3. Apply the principle of least privilege and strict permission models.
    4. Implement monitoring and logging mechanisms to track AI actions.
    5. Provide training and change management to ensure that leadership and employees understand the implications of autonomous AI.

    Conclusion

    OpenClaw represents an early example of a new generation of AI agents that do not merely inform but act. For organizations, this marks a paradigm shift. Established governance and compliance models are no longer sufficient. Companies must rethink control mechanisms, establish new policies for autonomous AI, and actively manage emerging risks.

    At the same time, this technology offers efficiency gains and new automation potential — but only when embedded within a robust and responsible GRC framework.

    FAQ

    1. What differentiates OpenClaw from traditional AI tools?
    OpenClaw can not only generate responses but autonomously execute tasks, such as processing emails, controlling applications, or initiating actions when permissions are granted.

    2. Why is governance particularly important here?
    Because autonomous actions represent real operational decisions, not just recommendations. Without clear oversight, unintended and non-traceable outcomes may occur.

    3. What risks do autonomous AI agents introduce?
    Security vulnerabilities, data protection breaches, compliance violations, and legal liability may arise if agents operate without sufficient control.

    4. How can companies start safely?
    By implementing a structured governance framework, conducting risk assessments, limiting permissions, and ensuring continuous monitoring.

    5. Are autonomous AI agents suitable for all departments?
    Not necessarily. Areas with high compliance requirements or sensitive data should proceed with particular caution.

  • OpenClaw: Autonome KI-Agenten und was Unternehmen aus GRC-Sicht wissen müssen

    OpenClaw: Autonome KI-Agenten und was Unternehmen aus GRC-Sicht wissen müssen

    Die Debatte um künstliche Intelligenz hat mit dem viralen Aufstieg von OpenClaw eine neue Dimension erreicht. OpenClaw ist ein quelloffener KI-Agent, der weit über klassische Chat-Funktionen hinausgeht und in die Lage versetzt wird, auf eigenen Prozessinstanzen eigenständig Aktionen auszuführen. Anders als traditionelle Assistenz-KI beantwortet OpenClaw nicht nur Anfragen, sondern kann verknüpfte Aufgaben tatsächlich automatisiert ausführen – von der Bearbeitung von E-Mails über Terminmanagement bis hin zur Steuerung von Anwendungen. Diese neue „agentic AI“ verändert bereits heute die Art, wie KI in digitalen Arbeitsumgebungen genutzt wird, wirft aber gleichzeitig erhebliche Fragen rund um Governance, Risiko und Compliance (GRC) auf.

    • Was ist OpenClaw?
      OpenClaw ist ein Open-Source-KI-Agent, der autonome Aktionen auf Systemen ausführen kann, wenn ihm entsprechende Zugriffsrechte eingeräumt werden. Es kombiniert KI-Modelle mit direktem Zugriff auf lokale Ressourcen, Messaging-Schnittstellen und externe Dienste.
    • Neuartige Risiken:
      Durch seine Fähigkeit, Aufgaben ohne kontinuierliche menschliche Kontrolle auszuführen, kann OpenClaw sensible Daten verarbeiten, Aktionen auslösen und auf IT-Infrastrukturen zugreifen. Das bringt neue Sicherheits-, Datenschutz- und Haftungsrisiken mit sich.
    • Compliance-Fragestellungen:
      Unternehmen sind rechtlich für das Verhalten ihrer KI-Agenten verantwortlich. Werden durch autonome Agenten gesetzliche Vorgaben verletzt, haftet das Unternehmen dafür, als hätten Mitarbeitende die Handlung vorgenommen.
    • Governance-Herausforderung:
      Klassische Governance-Modelle greifen häufig nicht mehr, wenn KI nicht nur Empfehlungen generiert, sondern selbst handelt. Organisationen brauchen neue Rahmenwerke zur Kontrolle und Überwachung von autonomen KI-Systemen.
    • Handlungsempfehlung:
      Vor der produktiven Nutzung müssen klare Richtlinien, Risikoanalysen, Berechtigungsmodelle und Kontrollmechanismen etabliert werden, um Missbrauch, Datenschutzverletzungen oder unerwünschte Automatisierungen zu verhindern.

    Was ist OpenClaw und warum ist es relevant?

    OpenClaw ist ein Framework für die Erstellung sogenannter agentic KI-Assistenten – also KI-Systeme, die nicht nur Antworten liefern, sondern eigenständig Handlungen ausführen können. Klassische KI-Modelle beantworten Anfragen oder generieren Inhalte, bleiben jedoch passiv. OpenClaw hingegen kann durch die Kombination von KI-Logik mit direkten Systemzugriffen z. B. über Messaging-Apps Aufgaben ausführen, Daten verarbeiten oder externe Dienste ansteuern.

    Was diesen Ansatz besonders relevant macht, ist seine Autonomie: OpenClaw kann Ziele verfolgen, Arbeitsprozesse automatisch steuern und sich an veränderte Kontexte anpassen, ohne kontinuierliche menschliche Steuerung.

    Governance-Perspektive: Steuerungsrahmen für autonome KI

    Veränderte Governance-Anforderungen

    Traditionelle Governance-Modelle setzen darauf, dass Technologie von Menschen kontrolliert wird. Bei OpenClaw-artigen Systemen gilt dies nur noch bedingt. Wenn KI selbst agiert, entstehen Fragen wie:

    • Wer entscheidet über die Berechtigungen, die ein Agent erhält?
    • Welche Risiken sind akzeptabel bei autonomen Ausführungen?
    • Wie stellen Verantwortliche sicher, dass Handlungen nachvollziehbar und auditierbar sind?

    Solche Fragen zeigen: Governance muss über klassische IT-Kontrollen hinausgehen und autonome Verhaltensweisen einschließen.

    Rollen und Verantwortlichkeiten

    Ein wirksames Governance-Framework sollte klar definieren:

    • Verantwortliche Personen und Gremien für die Freigabe und Überwachung autonomen KI-Handelns
    • Genehmigungsprozesse für Berechtigungen und Zugriffsrechte der Agenten
    • Audit- und Revisionsmechanismen, um Nachrichten, Datenzugriffe und Aktionen nachzuvollziehen

    Ohne solche Strukturen droht eine „Governance-Lücke“, bei der Agenten ungeprüft operieren und Unternehmensführung nur noch reaktiv agiert.

    Risikomanagement: Sicherheit, Betrieb und Datenrisiken

    Der Einsatz von OpenClaw bringt spezifische Risiken mit sich:

    Sicherheit und Cyberrisiko

    Autonome KI-Agenten können auf lokale Dateien, Kommunikationskanäle und externe APIs zugreifen. Das erweitert die Angriffsfläche erheblich, weil:

    • Angreifer Schadcode als „Skills“ tarnen und Implantate einschleusen können
    • Agenten Rechte erlangen, die systemübergreifende Aktionen erlauben
    • Unübersichtliche Berechtigungen Datenlecks und Missbrauch erleichtern

    Solche Risiken erfordern eine gründliche Sicherheitsanalyse, Netzwerksegmentierung und Monitoring der KI-Aktivitäten.

    Datenschutz und Privatsphäre

    Weil autonome Agenten Daten lesen, verarbeiten und weitergeben können, müssen Unternehmen prüfen, ob diese Aktivitäten mit Datenschutzgesetzen konform sind. Dazu gehört:

    • Rechtmäßige Datenverarbeitung und Zweckbindung
    • Kontrolle über sensible Informationen
    • Transparente Protokollierung aller Zugriffe

    Ein Verstoß kann zu erheblichen rechtlichen und reputativen Folgen führen.

    Compliance: Rechtliche und regulatorische Aspekte

    Rechtliche Verantwortlichkeit

    Wenn ein KI-Agent autonom handelt, gelten seine Aktionen rechtlich als unternehmensseitig ausgeführt. Unternehmen stehen daher in der Pflicht:

    • gesetzliche Rahmenbedingungen zu beachten
    • Haftungsfragen zu klären
    • Compliance-Regelwerke auf autonome KI-Systeme anzupassen

    Das betrifft beispielsweise Datenschutz-, Handels- und Wettbewerbsrecht.

    Interne Richtlinien und Kontrollen

    Compliance erfordert klare interne Vorgaben darüber:

    • welche Systeme mit autonomen Agenten interagieren dürfen
    • welche Aufgaben automatisiert werden dürfen
    • wie Berechtigungen und Zugriffe dokumentiert werden

    Ohne klare Vorgaben steigt das Risiko, dass Agenten außerhalb genehmigter Bereiche agieren.

    Vorbereitung und Best Practices für den Einsatz

    Um OpenClaw-artige Systeme verantwortungsvoll zu nutzen, sollten Unternehmen:

    1. Governance-Framework anpassen: KI-Policies, Genehmigungsprozesse und Verantwortlichkeiten müssen KI-autonome Funktionen einschließen.
    2. Risikoanalyse durchführen: Sicherheits- und Datenschutzrisiken identifizieren und absichern, bevor KI-Agenten eingesetzt werden.
    3. Zugriffsrechte begrenzen: Prinzip der minimalen Rechtevergabe und strenge Berechtigungsmodelle gelten besonders für autonome Aktionen.
    4. Monitoring und Logging einführen: Um nachvollziehen zu können, welche Aktionen KI-Agenten ausführen.
    5. Schulungen und Change-Management: Mitarbeitende und Führungskräfte müssen verstehen, wie autonome KI funktioniert und welche Verantwortung damit verbunden ist.

    Fazit

    OpenClaw ist ein frühes Beispiel für eine neue Generation von KI-Agenten, die nicht nur informieren, sondern eigenständig handeln. Für Unternehmen bedeutet dies einen Paradigmenwechsel: Vertraute Governance- und Compliance-Modelle reichen nicht mehr aus. Organisationen müssen bestehende Kontrollmechanismen überdenken, neue Richtlinien für autonome KI schaffen und Risiken aktiv steuern. Gleichzeitig eröffnet diese Technologie Effizienzgewinne und neue Automatisierungsmöglichkeiten – aber nur, wenn sie mit einem verantwortungsvollen GRC-Rahmen kombiniert wird.

    FAQ

    1. Was unterscheidet OpenClaw von klassischen KI-Tools?
    OpenClaw kann nicht nur Antworten generieren, sondern autonom Aufgaben ausführen, z. B. E-Mails bearbeiten, Anwendungen steuern oder Aktionen initiieren, wenn entsprechende Rechte erteilt werden.

    2. Warum ist Governance hier so wichtig?
    Weil autonome Aktionen nicht nur Empfehlungen sind, sondern echtes Handeln darstellen. Ohne klare Steuerungsprozesse riskieren Unternehmen unbeabsichtigte, nicht nachvollziehbare Resultate.

    3. Welche Risiken bringen autonome KI-Agenten mit sich?
    Sicherheitsrisiken, Datenschutzverletzungen, Compliance-Verstöße und juristische Haftung können entstehen, wenn Agenten unbeaufsichtigt oder zu großzügig mit Berechtigungen ausgestattet werden.

    4. Wie kann ein Unternehmen sicher starten?
    Mit einem klaren Governance-Rahmen, Risikoanalysen, begrenzten Berechtigungen und kontinuierlichem Monitoring.

    5. Sind autonome KI-Agenten für jeden Unternehmensteil geeignet?
    Nicht unbedingt. Bereiche mit hohen Compliance-Anforderungen oder sensiblen Daten sollten besonders vorsichtig sein und den Einsatz sorgfältig abwägen.

  • EU Anti-Money Laundering Reform and AMLA: What Companies Need to Know and Do Now

    EU Anti-Money Laundering Reform and AMLA: What Companies Need to Know and Do Now

    The European Union is undergoing the most far-reaching reform of its anti-money laundering framework since the creation of the single market. With the new EU Anti-Money Laundering Package, consisting of the Anti-Money Laundering Regulation (AMLR), the 6th Anti-Money Laundering Directive (AMLD6) and the new supervisory authority AMLA, the EU is fundamentally reshaping how financial crime is prevented and enforced.

    The objective is clear: end fragmented national rules, close regulatory loopholes and significantly strengthen the fight against money laundering and terrorist financing. However, the impact goes far beyond the EU itself and affects many Swiss and international companies that operate in or with the European Union.

    For businesses, one thing is certain: this is no longer a topic to observe – it is a topic to prepare for.

    • The EU is fully harmonising its anti-money laundering framework
    • From July 2027, uniform and directly applicable rules will apply across all EU member states
    • AMLA introduces a central EU authority with direct supervisory powers
    • Requirements for KYC, CDD, data quality and governance will increase significantly
    • Non-EU companies with EU exposure are also affected
    • 2026 is the critical preparation phase for companies

    What Is the EU Anti-Money Laundering Reform Package?

    The reform consists of three core elements:

    1. The EU Anti-Money Laundering Regulation (AMLR)

    The AMLR is a directly applicable regulation. Unlike previous directives, it does not need to be transposed into national law. As a result, the same rules will apply uniformly across all EU member states.

    It regulates, among other things:

    • Customer identification and risk assessment
    • Beneficial ownership
    • Ongoing monitoring of business relationships
    • Internal controls and documentation requirements

    2. The 6th Anti-Money Laundering Directive (AMLD6)

    AMLD6 complements the regulation, particularly with regard to:

    • Criminal liability for money laundering offences
    • Corporate and management liability
    • Cooperation between authorities

    Its aim is to ensure consistent enforcement and sanctions across the EU.

    3. The New EU Authority: AMLA

    The Anti-Money Laundering Authority (AMLA) is the centrepiece of the reform. It:

    • Directly supervises selected large or high-risk institutions
    • Coordinates national supervisory authorities
    • Develops technical standards and guidance
    • Sets new benchmarks for inspections and enforcement

    Why Is This Reform Happening?

    Fragmentation as a Structural Weakness

    Until now, EU anti-money laundering rules were based on directives that allowed significant national discretion. This resulted in:

    • Inconsistent supervisory standards
    • Regulatory arbitrage
    • Weak cross-border enforcement

    Criminal networks have systematically exploited these differences.

    Financial Crime Is Cross-Border by Nature

    Modern money laundering and terrorist financing schemes are:

    • Digital
    • International
    • Highly networked

    National supervision alone is no longer sufficient to address these risks effectively.

    Political and Public Pressure

    High-profile money laundering cases over recent years have:

    • Undermined trust in financial systems
    • Increased political pressure for centralisation
    • Demonstrated that voluntary harmonisation does not work

    The reform is therefore also a political statement: the EU intends to enforce its rules consistently.

    What Will Change for Companies?

    Uniform and Stricter Requirements

    Companies should expect:

    • Less room for interpretation
    • More clarity, but higher standards

    Practices that are currently acceptable in certain jurisdictions may no longer be sufficient under EU-wide rules.

    Key areas affected include:

    • KYC and CDD processes
    • Risk scoring models
    • Documentation depth
    • Transaction monitoring mechanisms

    Increased Focus on Data Quality and Transparency

    The reform strongly emphasises:

    • Structured, reliable data
    • Register-based verification
    • Consistent customer information across systems

    Legacy data issues and fragmented data landscapes will become a significant compliance risk.

    Stronger Supervision and Sanctions

    With AMLA, companies face:

    • A higher likelihood of supervisory reviews
    • More consistent enforcement across jurisdictions
    • Increased personal accountability for senior management

    AML compliance becomes a strategic leadership issue, not just a regulatory function.

    Who Is Particularly Affected?

    • Banks and insurance companies
    • Asset managers and investment funds
    • Payment service providers and fintechs
    • Crypto-asset service providers
    • Real estate and corporate service providers
    • Non-EU companies with EU subsidiaries or EU-based clients

    Even companies headquartered outside the EU are affected if they conduct business within the EU framework.

    How Should Companies Respond Now?

    1. Conduct an Early Gap Analysis

    Companies should assess:

    • Current AML obligations and practices
    • Differences between existing frameworks and the future EU standards
    • High-risk processes and areas of exposure

    This creates a realistic foundation for planning.

    2. Rethink Processes and Governance

    The reform is not merely a technical or IT issue. It requires:

    • Clear accountability and ownership
    • Stronger coordination between compliance, IT and business units
    • Management-level oversight and escalation structures

    3. Modernise Data and Systems

    Future-proof AML frameworks require:

    • High-quality master data
    • Centralised data architectures
    • Automated monitoring and control mechanisms

    Manual workarounds will no longer be sufficient.

    4. Invest in Training and Culture

    Employees must:

    • Understand new regulatory expectations
    • Be able to identify risks
    • Take ownership of compliance responsibilities

    AML increasingly becomes a matter of corporate culture, not just policy adherence.

    Conclusion

    The EU Anti-Money Laundering Reform is not a marginal regulatory update – it represents a fundamental system change. With uniform rules and a central supervisory authority, the EU is raising the bar for transparency, consistency and enforcement.

    Companies that act early can:

    • Reduce regulatory and operational risk
    • Handle supervisory reviews more confidently
    • Strengthen trust with customers and partners

    Those who wait risk last-minute remediation, operational disruption and reputational damage.

    Now is the right time to rethink AML strategically.

    FAQ – Frequently Asked Questions on the EU AML Reform

    When will the new rules apply?

    The core requirements will apply from July 2027. However, preparation in 2025–2026 is essential.

    Does the reform apply to non-EU companies?

    Yes, if they operate in the EU, serve EU clients or maintain EU subsidiaries.

    Will AMLA supervise every company directly?

    No. AMLA will directly supervise selected large or high-risk institutions and coordinate national authorities for all others.

    Is it sufficient to slightly adjust existing AML processes?

    In many cases, no. The reform requires structural changes to data, governance and operating models.

    Is this only relevant for compliance teams?

    No. It affects senior management, IT, operations and strategic planning across the organisation.

  • EU-Geldwäschereform und AMLA: Was Unternehmen jetzt wissen und tun müssen

    EU-Geldwäschereform und AMLA: Was Unternehmen jetzt wissen und tun müssen

    Die Europäische Union steht vor der größten Reform ihrer Geldwäscheregeln seit Bestehen des Binnenmarkts. Mit dem neuen EU-Geldwäschereipaket, bestehend aus der EU-Geldwäscheverordnung (AMLR), der 6. Geldwäscherichtlinie (AMLD6) und der neuen EU-Aufsichtsbehörde AMLA, wird die Geldwäscheprävention grundlegend neu aufgestellt.

    Ziel ist es, fragmentierte nationale Regelungen zu beenden, Schlupflöcher zu schließen und Finanzkriminalität wirksamer zu bekämpfen. Die Auswirkungen reichen jedoch weit über die EU hinaus und betreffen auch viele Schweizer und internationale Unternehmen, die in oder mit der EU tätig sind.

    Für Unternehmen bedeutet das: Die Zeit der Beobachtung ist vorbei – Vorbereitung ist jetzt entscheidend.

    • Die EU harmonisiert ihre Geldwäscheregeln vollständig und ersetzt nationale Sonderwege
    • Ab Juli 2027 gelten einheitliche, direkt anwendbare Regeln in allen EU-Staaten
    • Mit der AMLA entsteht erstmals eine zentrale EU-Behörde mit direkter Aufsichtsbefugnis
    • Die Anforderungen an KYC, CDD, Datenqualität und Governance steigen deutlich
    • Auch Nicht-EU-Unternehmen mit EU-Bezug sind betroffen
    • Unternehmen sollten 2026 nutzen, um Prozesse, Systeme und Organisation anzupassen

    Was ist das EU-Geldwäschereformpaket?

    Das Reformpaket besteht aus drei zentralen Bausteinen:

    1. Die EU-Geldwäscheverordnung (AMLR)

    Die AMLR ist eine direkt anwendbare Verordnung. Anders als frühere Richtlinien muss sie nicht mehr in nationales Recht umgesetzt werden. Dadurch gelten künftig identische Regeln in allen EU-Mitgliedstaaten.

    Sie regelt unter anderem:

    • Kundenidentifikation und Risikobewertung
    • wirtschaftlich Berechtigte
    • laufende Überwachung von Geschäftsbeziehungen
    • interne Kontrollen und Dokumentationspflichten

    2. Die 6. EU-Geldwäscherichtlinie (AMLD6)

    Die AMLD6 ergänzt die Verordnung, insbesondere bei:

    • Strafbarkeit von Geldwäsche
    • Haftung von Unternehmen und Organen
    • Zusammenarbeit zwischen Behörden

    Sie sorgt dafür, dass Verstöße EU-weit vergleichbar sanktioniert werden.

    3. Die neue EU-Behörde AMLA

    Die Anti-Money Laundering Authority (AMLA) ist das Herzstück der Reform. Sie:

    • beaufsichtigt direkt große und risikoreiche Institute
    • koordiniert nationale Aufsichtsbehörden
    • entwickelt technische Standards und Leitlinien
    • setzt neue Maßstäbe bei Prüfungen und Durchsetzung

    Warum kommt es zu dieser Reform?

    Fragmentierung als zentrales Problem

    Bisher galt: Zwar existierten EU-Richtlinien, doch jedes Land setzte sie unterschiedlich um. Das führte zu:

    • inkonsistenten Prüfstandards
    • regulatorischem „Shopping“
    • schwacher grenzüberschreitender Durchsetzung

    Kriminelle Netzwerke nutzten genau diese Unterschiede systematisch aus.

    Finanzkriminalität ist grenzüberschreitend

    Geldwäsche, Terrorismusfinanzierung und Sanktionsumgehung funktionieren heute:

    • digital
    • international
    • hochgradig vernetzt

    Nationale Aufsicht allein kann diese Strukturen nicht mehr wirksam bekämpfen.

    Politischer und gesellschaftlicher Druck

    Große Geldwäschefälle der letzten Jahre haben:

    • das Vertrauen in Finanzsysteme erschüttert
    • den politischen Willen zur Zentralisierung gestärkt
    • gezeigt, dass freiwillige Harmonisierung nicht ausreicht

    Die AML-Reform ist daher auch ein politisches Signal: Die EU will handlungsfähig sein.

    Was ändert sich konkret für Unternehmen?

    Einheitliche, strengere Anforderungen

    Unternehmen müssen sich auf weniger Interpretationsspielraum, aber mehr Klarheit einstellen. Was heute national „akzeptiert“ ist, kann morgen EU-weit unzulässig sein.

    Besonders betroffen sind:

    • KYC- und CDD-Prozesse
    • Risiko-Scoring-Modelle
    • Dokumentationstiefe
    • Monitoring-Mechanismen

    Mehr Transparenz und Datenqualität

    Die Reform setzt stark auf:

    • strukturierte Daten
    • Register-Abgleiche
    • konsistente Kundeninformationen

    Unvollständige oder historisch gewachsene Datenbestände werden zum Risiko.

    Direkte Aufsicht und schärfere Sanktionen

    Mit AMLA steigt:

    • die Wahrscheinlichkeit von Prüfungen
    • die Vergleichbarkeit von Sanktionen
    • der persönliche Haftungsdruck auf Management-Ebene

    Compliance wird damit endgültig zur strategischen Führungsaufgabe.

    Wen betrifft das besonders?

    • Banken und Versicherungen
    • Vermögensverwalter und Fonds
    • Zahlungsdienstleister und FinTechs
    • Krypto-Dienstleister
    • Immobilien- und Unternehmensdienstleister
    • Unternehmen mit EU-Tochtergesellschaften oder EU-Kunden

    Auch Unternehmen außerhalb der EU sind betroffen, wenn sie wirtschaftlich in der EU aktiv sind.

    Wie sollten Unternehmen jetzt reagieren?

    1. Frühzeitige Gap-Analyse

    Unternehmen sollten prüfen:

    • Welche AML-Regeln gelten heute?
    • Wo weichen sie von den neuen EU-Standards ab?
    • Welche Prozesse sind besonders risikobehaftet?

    Ziel ist ein realistisches Bild des Handlungsbedarfs.

    2. Prozesse und Governance neu denken

    Die Reform ist kein reines IT-Projekt. Notwendig sind:

    • klare Verantwortlichkeiten
    • stärkere Verzahnung von Compliance, IT und Fachbereichen
    • Eskalations- und Entscheidungsstrukturen auf Management-Ebene

    3. Daten und Systeme modernisieren

    Zukunftsfähige AML-Strukturen brauchen:

    • saubere Stammdaten
    • zentrale Datenhaltung
    • automatisierte Prüf- und Monitoring-Mechanismen

    Manuelle Workarounds werden langfristig nicht mehr ausreichen.

    4. Schulung und Kultur

    Mitarbeitende müssen:

    • neue Pflichten verstehen
    • Risiken erkennen
    • Verantwortung übernehmen

    AML wird stärker zur Unternehmenskultur-Frage, nicht nur zur Checkliste.

    Fazit

    Die EU-Geldwäschereform ist kein technisches Detailprojekt, sondern ein Systemwechsel. Mit einheitlichen Regeln und einer zentralen Aufsicht schafft die EU ein neues Niveau an Transparenz und Durchsetzung.

    Unternehmen, die frühzeitig handeln, können:

    • regulatorische Risiken minimieren
    • Prüfungen souveräner bestehen
    • Vertrauen bei Kunden und Partnern stärken

    Wer hingegen abwartet, riskiert hohen Nachholbedarf, operative Brüche und Reputationsschäden.

    Jetzt ist der richtige Zeitpunkt, AML strategisch neu aufzustellen.

    FAQ – Häufige Fragen zur EU-Geldwäschereform

    Ab wann gelten die neuen Regeln?

    Die zentralen Vorschriften greifen ab Juli 2027. Vorbereitung ist jedoch bereits 2025–2026 notwendig.

    Gilt die Reform auch für Nicht-EU-Unternehmen?

    Ja, wenn sie in der EU tätig sind, EU-Kunden betreuen oder EU-Tochtergesellschaften haben.

    Wird AMLA jedes Unternehmen direkt beaufsichtigen?

    Nein. AMLA beaufsichtigt ausgewählte große und risikoreiche Institute direkt, koordiniert aber die nationale Aufsicht für alle anderen.

    Reicht es, bestehende AML-Prozesse leicht anzupassen?

    In vielen Fällen nein. Die Reform erfordert oft strukturelle Anpassungen bei Daten, Governance und Organisation.

    Ist das Thema nur für Compliance relevant?

    Nein. Es betrifft Management, IT, Operations und strategische Planung gleichermaßen.

  • Warum Zero Trust Data Governance 2026 wichtig wird

    Warum Zero Trust Data Governance 2026 wichtig wird

    Die Explosion generativer KI verändert nicht nur, wie Unternehmen Daten nutzen – sie stellt grundlegende Anforderungen an Risiko- und Compliance-Strategien neu. Gartner prognostiziert, dass bis 2028 etwa 50 % aller Organisationen Zero-Trust-Daten-Governance-Strategien implementieren werden, um mit dem massiven Anstieg an nicht verifizierten, KI-generierten Daten umzugehen und Risiken wie das sogenannte „AI Model Collapse“ zu adressieren.

    Dieser Beitrag erklärt, wie es dazu kommt, was Zero Trust Data Governance bedeutet, welche Risiken Unternehmen drohen – und wie sie rechtzeitig handeln sollten.

    • Gartner bestätigt: Bis 2028 werden 50 % der Organisationen Zero-Trust-Data-Governance umsetzen, weil nicht verifizierte KI-Daten Risiken für Compliance, Modellqualität und Entscheidungsprozesse schaffen.
    • AI Model Collapse: KI-Modelle können schlechter und unzuverlässiger werden, wenn sie wiederholt auf eigenen, ungeprüften Daten trainiert werden.
    • Zero-Trust-Ansatz: Daten dürfen nicht mehr implizit vertraut werden – Authentifizierung, Verifizierung und aktives Metadaten-Management sind zentral.
    • Konkrete Maßnahmen: Rollen schaffen (z. B. AI Governance Lead), Teams cross-funktional ausrichten, bestehende Governance erweitern und Tools für Metadaten-Tracking einsetzen.

    Warum jetzt? Die Daten- und KI-Revolution

    Unternehmen investieren massiv in generative KI. Ein Großteil der Organisationen plant, die Investitionen in generative KI weiter zu erhöhen. Dieser Trend bringt zwei zentrale Herausforderungen mit sich.

    Unverified AI-Generated Data wächst rasant

    KI-Modelle werden zunehmend mit Daten aus Quellen trainiert, die selbst bereits Inhalte generiert haben – etwa durch frühere KI-Modelle oder unklassifizierte Datenströme. Wenn ein Modell mit immer mehr KI-generierten Inhalten trainiert wird, die nicht verifiziert sind, droht ein Modell-Collapse.

    Large Language Models könnten zunehmend Fehler, Verzerrungen und Ungenauigkeiten verstärken, weil sie im Kern auf ihren eigenen Ausgaben aufbauen. Die Qualität sinkt schleichend, während das Vertrauen in die Ergebnisse trügerisch hoch bleibt.

    Was ist Zero Trust Data Governance?

    Traditionelle Daten-Governance geht oft davon aus, dass Daten grundsätzlich vertrauenswürdig sind, solange sie intern vorliegen oder angeblich von Menschen erstellt wurden. Diese Annahme ist im KI-Zeitalter nicht mehr haltbar.

    Zero Trust Data Governance bedeutet daher:

    • Keine implizite Vertrauensannahme gegenüber Datenquellen
    • Jede Datenquelle wird geprüft, authentifiziert und verifiziert
    • Herkunft, Qualität und Nutzungszweck werden über Metadaten transparent gemacht
    • Daten werden kontinuierlich überwacht und nicht nur einmalig freigegeben

    Daten gelten erst dann als vertrauenswürdig, wenn sie diese Prüfmechanismen durchlaufen haben.

    Risiken ohne Zero Trust Data Governance

    Unternehmen, die weiterhin Daten ohne strikte Governance-Kontrollen nutzen, gehen erhebliche Risiken ein.

    Modell-Collapse und Qualitätsverlust

    KI-Modelle können durch rekursive Trainingsdaten an Präzision verlieren. Fehler und Bias werden nicht reduziert, sondern verstärkt.

    Compliance- und Regulierungsrisiken

    Mit zunehmender Regulierung von KI und Datenherkunft steigt das Risiko von Audit-Feststellungen, Sanktionen und rechtlichen Konsequenzen, wenn Herkunft und Qualität von Daten nicht nachvollziehbar sind.

    Vertrauensverlust im Business

    Strategische Entscheidungen auf Basis unzuverlässiger Daten führen zu Fehlentscheidungen, finanziellen Verlusten und Reputationsschäden.

    Wie Unternehmen jetzt reagieren sollten

    1. Eine klare Verantwortung schaffen

    Unternehmen sollten eine dedizierte Rolle etablieren, etwa einen AI Governance Lead, der Daten-, KI-, Risiko- und Compliance-Themen zusammenführt.

    2. Cross-funktionale Zusammenarbeit etablieren

    Data & Analytics, IT-Security, Compliance, Risk Management und Fachbereiche müssen gemeinsam an Governance-Modellen arbeiten.

    3. Bestehende Governance-Frameworks erweitern

    Vorhandene Daten-Governance-Modelle sollten um Zero-Trust-Prinzipien, Sicherheitsmechanismen, Metadaten-Management und ethische Leitlinien ergänzt werden.

    4. Aktives Metadaten-Management implementieren

    Metadaten werden zum zentralen Steuerungsinstrument. Unternehmen benötigen Lösungen, die Herkunft, Qualität, Nutzungsrechte und Risiken automatisiert erfassen und bewerten.

    5. In Skills und Technologie investieren

    Zero Trust Data Governance erfordert qualifizierte Data Stewards, Governance-Experten und geeignete technische Plattformen, um Governance nicht nur zu definieren, sondern operativ umzusetzen.

    Fazit

    Die Verbreitung generativer KI verändert nicht nur die Menge der Daten, sondern vor allem die Frage, welchen Daten noch vertraut werden kann. Gartner macht deutlich: Ohne Zero Trust Data Governance setzen sich Unternehmen erheblichen Risiken aus – von Modell-Collapse über Compliance-Lücken bis hin zu strategischen Fehlentscheidungen.

    2026 ist Zero Trust Data Governance kein optionales Zukunftsthema mehr, sondern eine zentrale Voraussetzung für vertrauenswürdige KI, belastbare Entscheidungen und nachhaltige Governance-Strukturen.

    Häufige Fragen (FAQ)

    Was ist Zero Trust Data Governance?
    Zero Trust Data Governance bedeutet, dass Daten nicht automatisch als vertrauenswürdig gelten. Jede Datenquelle muss geprüft, verifiziert und kontinuierlich überwacht werden.

    Was versteht man unter AI Model Collapse?
    AI Model Collapse beschreibt das Risiko, dass KI-Modelle an Qualität verlieren, wenn sie wiederholt auf eigenen, ungeprüften KI-Daten trainiert werden.

    Warum ist das ein GRC-Thema?
    Weil Datenqualität, Herkunft und Verlässlichkeit direkte Auswirkungen auf Risiko-Management, Compliance, Audit-Fähigkeit und Unternehmensentscheidungen haben.

    Wann wird Zero Trust Data Governance relevant?
    Die breite Einführung wird bereits vor 2028 erwartet. Für viele Unternehmen ist 2026 der Zeitpunkt, um Governance-Strukturen strategisch neu auszurichten.

  • Why Zero Trust Data Governance Becomes Critical in 2026

    Why Zero Trust Data Governance Becomes Critical in 2026

    The rapid expansion of generative AI is not only changing how organizations use data – it is fundamentally reshaping risk management and compliance strategies. Gartner predicts that by 2028, 50% of all organizations will adopt Zero Trust Data Governance approaches to address the massive growth of unverified, AI-generated data and to mitigate risks such as so-called “AI model collapse.”

    This article explains why this shift is happening, what Zero Trust Data Governance really means, which risks organizations face if they do not act – and how companies should respond now.

    • Gartner predicts that by 2028, 50% of organizations will implement Zero Trust Data Governance due to growing risks from unverified AI-generated data.
    • AI model collapse refers to the degradation of AI model quality when models are repeatedly trained on their own, unverified outputs.
    • Zero Trust means data can no longer be implicitly trusted; verification, authentication, and active metadata management become essential.
    • Organizations must act by defining clear ownership, building cross-functional teams, updating governance frameworks, and investing in metadata and governance tooling.

    Why Now? The Data and AI Transformation

    Organizations are significantly increasing their investments in generative AI. As AI adoption accelerates across business functions, two major challenges emerge.

    The Rapid Growth of Unverified AI-Generated Data

    AI models are increasingly trained on data that already contains AI-generated content, whether from earlier models, automated pipelines, or poorly classified data sources. When models are repeatedly trained on such unverified data, the risk of AI model collapse increases.

    Large Language Models may gradually lose accuracy, amplify bias, and reinforce errors because they are effectively learning from their own outputs. Over time, this erodes trust in AI-driven insights while creating a false sense of reliability.

    What Is Zero Trust Data Governance?

    Traditional data governance often assumes that internal data is trustworthy by default. In the age of generative AI, this assumption no longer holds.

    Zero Trust Data Governance is based on a fundamentally different principle:

    • No data source is trusted by default
    • Every dataset must be verified and authenticated
    • Metadata is used to track data origin, quality, usage, and risk
    • Data is continuously monitored, not approved once and forgotten

    Data is considered trustworthy only after it has passed defined validation and governance controls.

    Risks of Ignoring Zero Trust Data Governance

    Organizations that continue to rely on implicit data trust face several serious risks.

    AI Model Degradation

    Without strict governance, AI models may increasingly rely on low-quality or recursive training data, leading to declining accuracy and unreliable outputs.

    Compliance and Regulatory Exposure

    As regulations around AI transparency, data provenance, and accountability evolve, organizations without clear data lineage and verification mechanisms face audit findings, penalties, and legal risks.

    Loss of Business Trust

    Decisions based on unreliable data undermine strategic planning, financial performance, and organizational credibility.

    How Organizations Should Respond

    1. Establish Clear Accountability

    Organizations should introduce a dedicated role such as an AI Governance Lead who oversees AI-related data governance, risk management, and compliance initiatives.

    2. Build Cross-Functional Governance Teams

    Data, analytics, IT security, compliance, risk management, and business stakeholders must collaborate closely to manage AI-related data risks holistically.

    3. Extend Existing Governance Frameworks

    Current data governance models should be expanded to include Zero Trust principles, enhanced security controls, metadata governance, and ethical guidelines for AI usage.

    4. Implement Active Metadata Management

    Metadata becomes a central control mechanism. Organizations need solutions that automatically capture, analyze, and monitor data origin, quality, access, and risk indicators.

    5. Invest in Skills and Technology

    Zero Trust Data Governance requires skilled data stewards, governance professionals, and modern platforms capable of operationalizing governance at scale.

    Conclusion

    The rise of generative AI is not just increasing data volumes – it fundamentally challenges the notion of data trust. Gartner makes it clear that organizations without Zero Trust Data Governance expose themselves to growing risks, including AI model degradation, compliance gaps, and strategic missteps.

    In 2026, Zero Trust Data Governance is no longer optional. It is a foundational requirement for trustworthy AI, reliable decision-making, and resilient governance structures.

    Frequently Asked Questions (FAQ)

    What is Zero Trust Data Governance?
    Zero Trust Data Governance means that data is never trusted by default. Every dataset must be verified, authenticated, and continuously monitored before it is used.

    What is AI model collapse?
    AI model collapse describes the risk that AI models lose quality and reliability when they are repeatedly trained on their own, unverified AI-generated outputs.

    Why is this a GRC issue?
    Data quality, provenance, and trust directly impact risk management, compliance, audit readiness, and executive decision-making.

    When does Zero Trust Data Governance become relevant?
    Adoption is accelerating now. For many organizations, 2026 is the point at which governance strategies must be fundamentally re-designed to remain effective.

  • Enterprise Risk Management (ERM): Building a Framework That Connects Strategy, Risk, and Performance

    Enterprise Risk Management (ERM): Building a Framework That Connects Strategy, Risk, and Performance

    Organizations today operate in an environment defined by uncertainty, speed, and growing complexity. Strategic decisions, operational execution, and financial performance can no longer be managed independently of risk. This is exactly where Enterprise Risk Management (ERM) comes into play. A modern ERM framework connects strategy, risk, and performance into a single, integrated management approach.

    This article explains how to build an effective ERM framework, why linking risk management with strategy is critical, and why ISO 31000 plays a central role in professional Enterprise Risk Management.

    • ERM is a holistic approach to managing risks and opportunities across the entire organization
    • An effective ERM framework systematically connects strategy, risk, and performance
    • Risks should be identified and assessed in direct relation to strategic objectives
    • Risk appetite and risk tolerances are core steering elements
    • ISO 31000 provides the internationally recognized foundation for risk management
    • ERM supports better decision-making, resilience, and sustainable performance

    What is Enterprise Risk Management (ERM)?

    Enterprise Risk Management is a structured, organization-wide approach to identifying, assessing, managing, and monitoring risks and opportunities. Unlike traditional risk management, which is often fragmented and function-specific, ERM looks at the organization’s overall risk profile.

    The goal of ERM is not to eliminate risk, but to enable informed decision-making by creating transparency around uncertainty. A mature ERM system helps leaders consciously take risks when they are aligned with strategy and risk appetite.

    Why ERM must connect strategy, risk, and performance

    Many ERM initiatives fail because risks are assessed independently of the company’s strategy. In reality, risks are a direct consequence of strategic choices. Without this connection, risk management becomes a compliance-driven or reporting-focused exercise.

    An integrated ERM approach ensures that:

    • strategic objectives define the starting point for risk identification
    • risks are prioritized based on their impact on strategic success
    • performance indicators are interpreted in the context of underlying risks
    • executives and boards make more balanced, higher-quality decisions

    Core components of an effective ERM framework

    1. Governance and accountability

    Effective ERM starts with clear governance structures and defined responsibilities. The board and executive management hold overall accountability, while oversight bodies monitor effectiveness. On an operational level, risk owners are responsible for specific risks.

    Most importantly, ERM must be understood as a leadership discipline, not the task of a single department.

    2. Linking ERM to corporate strategy

    The design of an ERM framework should always begin with strategy. Key questions include:

    • What strategic objectives does the organization pursue?
    • What assumptions underpin these objectives?
    • What uncertainties could threaten or enable success?

    Risks should be identified along strategic initiatives rather than organizational silos.

    3. Risk identification and assessment

    A structured process ensures that both internal and external risks are considered, including:

    • strategic risks
    • operational risks
    • financial risks
    • regulatory and legal risks
    • technological and digital risks
    • ESG and reputational risks

    Risks are typically assessed based on likelihood and impact, often complemented by scenario analysis.

    4. Risk appetite and risk tolerances

    Risk appetite defines how much risk an organization is willing to accept in pursuit of its objectives. It forms the critical link between strategy and day-to-day decision-making.

    Clear risk tolerances make risks measurable and manageable and allow deviations to be identified early. Without a defined risk appetite, ERM lacks real impact.

    5. Integration into performance management and decision-making

    A mature ERM framework is tightly integrated with budgeting, forecasting, and performance management processes. Risks are systematically considered in investment decisions, strategic initiatives, and target-setting.

    This creates a consistent and balanced view of performance and risk.

    6. Monitoring, reporting, and continuous improvement

    ERM is not a one-time project but an ongoing process. Regular monitoring, meaningful reporting, and clearly defined key risk indicators are essential.

    At the same time, the framework must be continuously reviewed and adapted to changing internal and external conditions.

    The importance of ISO 31000 for Enterprise Risk Management

    ISO 31000 is the internationally recognized standard for risk management and forms the conceptual foundation for many ERM frameworks. It is industry-agnostic and applicable to organizations of all sizes.

    Why ISO 31000 matters

    • It defines clear principles for effective risk management
    • It ensures that risk management creates value rather than bureaucracy
    • It emphasizes integration into governance, strategy, and processes
    • It promotes a common language and consistent methodology across the organization

    ISO 31000 does not prescribe rigid rules but provides a flexible framework that can be tailored to specific needs. This makes it ideally suited for ERM.

    Key elements of ISO 31000

    ISO 31000 is built around three core elements:

    • Principles: value creation, integration, structure, adaptability, and continuous improvement
    • Framework: governance, roles, resources, and organizational embedding
    • Process: risk identification, analysis, evaluation, treatment, monitoring, and communication

    An ERM framework aligned with ISO 31000 is credible, auditable, and internationally comparable.

    Benefits of an integrated ERM framework

    Organizations that use ERM strategically benefit from:

    • better and faster decision-making
    • greater transparency of critical risks
    • increased resilience in times of crisis
    • improved capital allocation
    • stronger trust from investors and stakeholders
    • sustainable long-term performance

    ERM thus evolves from a compliance requirement into a true competitive advantage.

    Common pitfalls in implementing ERM

    • focusing solely on compliance
    • lack of top-management support
    • missing link to strategy
    • overly complex methodologies
    • insufficient integration into existing processes

    A pragmatic, strategy-driven approach is essential for success.

    Conclusion

    A modern Enterprise Risk Management framework is far more than a risk register. It is a core management tool that connects strategy, risk, and performance. ISO 31000 provides the proven foundation for building such a framework.

    Organizations that embed ERM consistently lay the groundwork for better decisions, greater resilience, and sustainable success in an increasingly uncertain world.

    FAQ about Enterprise Risk Management

    What is the difference between risk management and ERM?

    Traditional risk management often focuses on individual risks or functions. ERM takes a holistic, organization-wide view and directly links risks to strategy and performance.

    Is ERM only relevant for large organizations?

    No. ERM is valuable for organizations of all sizes. The scope and complexity of the framework should be proportionate to the organization.

    What role does ISO 31000 play in ERM?

    ISO 31000 provides the principles, framework, and process for professional risk management and serves as a recognized reference standard for ERM.

    How complex is it to implement an ERM framework?

    The effort depends on size, industry, and maturity level. A pragmatic, phased approach is usually the most effective.

    How do you measure the success of ERM?

    Success is reflected not only in fewer losses, but primarily in better decisions, higher achievement of objectives, and increased organizational resilience.