ZAZOON AG

  • EFRAG veröffentlicht Entwürfe für verschlankte ESRS: Was Unternehmen jetzt wissen müssen

    EFRAG veröffentlicht Entwürfe für verschlankte ESRS: Was Unternehmen jetzt wissen müssen

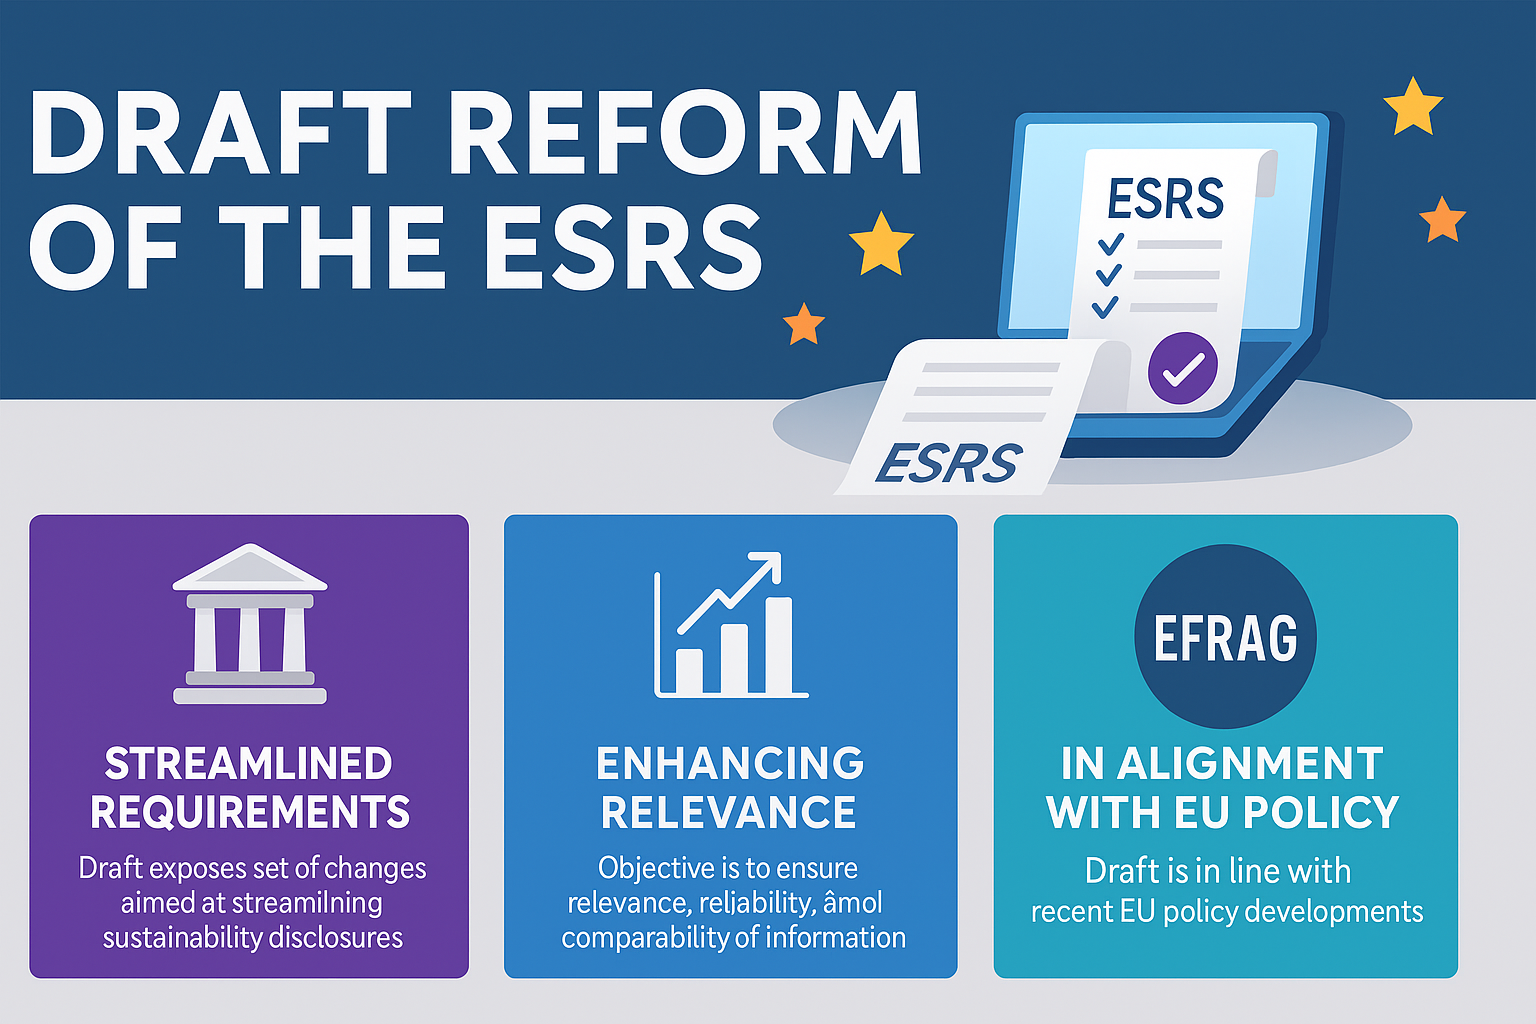
    Die European Financial Reporting Advisory Group (EFRAG) hat im August 2025 überarbeitete Entwürfe für die European Sustainability Reporting Standards (ESRS) vorgelegt. Mit dieser Reform reagiert die EU auf die Kritik vieler Unternehmen, die bei der Umsetzung der CSRD (Corporate Sustainability Reporting Directive) von einem erheblichen administrativen Aufwand betroffen waren. Ziel ist es, die Berichtspflichten schlanker, praxisnäher und risikoorientierter zu gestalten, ohne dabei die Ambitionen in Sachen Nachhaltigkeit und Governance zu verwässern.

    • Reduktion der verpflichtenden Datenpunkte um 57 Prozent
    • Gesamte Berichtsumfänge werden um 68 Prozent gekürzt
    • Verbesserte Leitlinien zur doppelten Wesentlichkeit
    • Klarere Struktur und praxisnähere Anwendung für Unternehmen
    • 60-tägige öffentliche Konsultation bis 29. September 2025

    Warum kam es zu den Änderungen?

    Seit Inkrafttreten der CSRD haben viele Unternehmen, insbesondere mittelständische, auf die hohen Kosten und Ressourcenbelastungen hingewiesen. Die ursprünglichen ESRS wurden als übermäßig komplex wahrgenommen und führten zu Unsicherheiten bei der Umsetzung.

    Die EU verfolgt mit den Anpassungen mehrere Ziele:

    • Bürokratieabbau durch Reduktion von Pflichtangaben
    • Konzentration auf die wirklich wesentlichen ESG-Aspekte
    • Förderung einer höheren Berichtsgüte durch bessere Strukturierung
    • Steigerung der Akzeptanz und Machbarkeit für Unternehmen unterschiedlicher Größenordnungen

    Die wichtigsten Änderungen im Überblick

    1. Massive Reduktion der Berichtspflichten

    Die Zahl der verpflichtenden Datenpunkte wurde um mehr als die Hälfte gekürzt. Auch der Gesamtumfang der geforderten Informationen sinkt um fast zwei Drittel. Damit sollen Unternehmen entlastet und die Qualität der verbleibenden Angaben erhöht werden.

    2. Stärkere Fokussierung auf Wesentlichkeit

    Die neuen Leitlinien helfen Unternehmen, die doppelte Wesentlichkeit – also die finanzielle Relevanz und die Auswirkungen auf Umwelt und Gesellschaft – klarer und praxisnäher zu bestimmen.

    3. Klarere Strukturierung

    EFRAG hat die Standards so überarbeitet, dass Inhalte konsistenter und leichter anwendbar sind. Das erleichtert insbesondere kleineren Unternehmen die Umsetzung.

    4. Öffentliche Konsultation

    Alle Stakeholder können bis Ende September 2025 Feedback geben. Mit diesem partizipativen Ansatz soll sichergestellt werden, dass die überarbeiteten ESRS sowohl regulatorischen Anforderungen entsprechen als auch die Praxisrealität der Unternehmen berücksichtigen.

    Bedeutung für Governance, Risk und Compliance (GRC)

    Die Anpassungen zeigen, wie eng ESG-Reporting mit GRC-Prozessen verknüpft ist. Für Unternehmen bedeutet das:

    • Governance: Klare Strukturen und Verantwortlichkeiten werden noch wichtiger, um die Wesentlichkeitsanalysen sauber durchzuführen.
    • Risikomanagement: Die stärkere Ausrichtung auf eine risikobasierte Wesentlichkeit erfordert präzisere Risikoanalysen entlang der Wertschöpfungskette.
    • Compliance: Unternehmen müssen weiterhin sicherstellen, dass die verbleibenden Anforderungen vollständig und korrekt erfüllt werden – jetzt allerdings mit einem stärkeren Fokus auf relevante ESG-Themen.

    Fazit

    Mit den neuen ESRS-Entwürfen geht die EU einen wichtigen Schritt, um Nachhaltigkeitsberichte weniger komplex und gleichzeitig aussagekräftiger zu gestalten. Für Unternehmen ist dies eine Chance, ihre Reporting-Prozesse zu optimieren, ohne an Qualität einzubüßen. Jetzt gilt es, die Konsultationsphase zu nutzen und frühzeitig die Weichen für eine effiziente Umsetzung zu stellen.

    FAQ

    1. Was ist EFRAG?
    Die European Financial Reporting Advisory Group ist das Beratungsorgan der EU-Kommission in Fragen der Rechnungslegung und Nachhaltigkeitsberichterstattung.

    2. Was sind die ESRS?
    Die European Sustainability Reporting Standards legen fest, wie Unternehmen ihre Nachhaltigkeitsinformationen im Rahmen der CSRD offenlegen müssen.

    3. Warum wurden die Standards überarbeitet?
    Um Unternehmen von übermäßiger Bürokratie zu entlasten und die Umsetzung praxistauglicher zu machen.

    4. Welche Unternehmen sind betroffen?
    Alle Unternehmen, die unter die CSRD fallen. Dazu gehören große Unternehmen sowie kapitalmarktorientierte Gesellschaften oberhalb bestimmter Schwellenwerte.

    5. Wie geht es jetzt weiter?
    Die öffentliche Konsultation läuft bis 29. September 2025. Danach werden die finalen Standards beschlossen und zur Anwendung veröffentlicht.
  • Von der CSRD zur CS3D: Warum die EU Nachhaltigkeits- und Sorgfaltspflichten neu justiert

    Von der CSRD zur CS3D: Warum die EU Nachhaltigkeits- und Sorgfaltspflichten neu justiert

    Die Europäische Union hat im Juni 2025 weitreichende Änderungen an zwei zentralen Nachhaltigkeits- und Sorgfaltspflichten-Regelwerken beschlossen: der Corporate Sustainability Reporting Directive (CSRD) und der Corporate Sustainability Due Diligence Directive (CS3D). Ziel ist es, die Berichtspflichten zu vereinfachen, die Wettbewerbsfähigkeit zu stärken und kleine sowie mittlere Unternehmen (KMU) zu entlasten.

    Warum es zu den Änderungen kam

    In den letzten Jahren gab es zunehmend Kritik an der wachsenden regulatorischen Belastung europäischer Unternehmen. Viele Unternehmen – insbesondere KMU – sahen sich mit umfangreichen und teuren Reporting- sowie Due-Diligence-Anforderungen konfrontiert, die ihre Ressourcen stark beanspruchten.

    Die EU reagierte darauf mit einer politischen Neuausrichtung: Nachhaltigkeit bleibt zwar ein strategischer Schwerpunkt, doch die Umsetzung soll praxistauglicher, fokussierter und besser auf die Unternehmensgröße zugeschnitten werden. Ziel ist es, Bürokratie abzubauen, Wettbewerbsfähigkeit zu stärken und regulatorische Pflichten dort zu konzentrieren, wo das Risiko am höchsten ist.

    Die wichtigsten Änderungen im Detail

    Anpassungen bei der CSRD

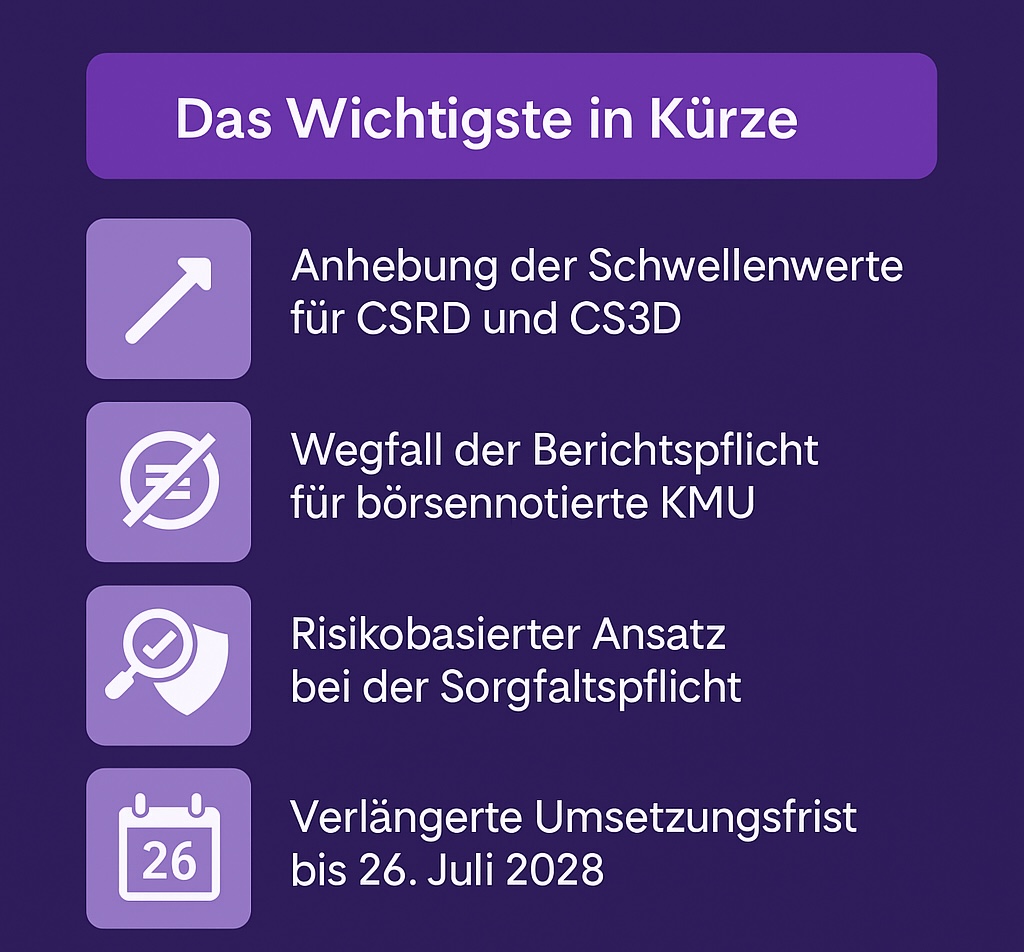
    • Anhebung der Schwellenwerte: Berichtspflichten gelten nur noch für Unternehmen mit mehr als 1.000 Mitarbeitenden oder über 450 Mio. € Umsatz
    • Wegfall der Pflicht für börsennotierte KMU: Diese Unternehmen werden komplett von den CSRD-Berichtspflichten befreit
    • Ziel: Konzentration auf große, ressourcenstarke Unternehmen mit signifikanten Nachhaltigkeitsauswirkungen

    Änderungen bei der CS3D

    • Deutlich höhere Schwellenwerte: Sorgfaltspflichten nur noch für Unternehmen mit mehr als 5.000 Mitarbeitenden oder über 1,5 Mrd. € Umsatz
    • Risikobasierter Ansatz: Fokus auf direkte Geschäftspartner (Tier 1), erweiterte Prüfungspflichten nur bei konkreten Verdachtsmomenten
    • Verlängerte Umsetzungsfrist: Neuer Stichtag für die Umsetzung ist der 26. Juli 2028

    Auswirkungen auf Unternehmen

    Für viele Unternehmen bedeutet dies eine deutliche Entlastung – vor allem für KMU, die bisher unverhältnismäßig stark von den Vorgaben betroffen waren. Große Unternehmen hingegen müssen weiterhin umfassende Berichts- und Sorgfaltspflichten erfüllen, können aber von einer klareren und zielgerichteteren Regulierung profitieren.

    Für Schweizer Unternehmen mit EU-Geschäftsbeziehungen oder Tochtergesellschaften in der EU sind die Änderungen ebenfalls relevant. Sie beeinflussen, ob und in welchem Umfang künftig Berichtspflichten greifen.

    Strategische Chancen für das GRC-Management

    Unternehmen, die nicht mehr unter die neuen Schwellenwerte fallen, sollten die Zeit dennoch nutzen, um ihre Governance-, Risk- und Compliance-Strukturen zu optimieren. Nachhaltigkeits- und Sorgfaltspflichten sind nicht nur gesetzliche Vorgaben, sondern auch zentrale Elemente für Reputation, Investorenvertrauen und Marktzugang.

    Wer frühzeitig robuste Reporting- und Due-Diligence-Prozesse integriert, ist besser vorbereitet, wenn Schwellenwerte in Zukunft wieder gesenkt oder neue Anforderungen eingeführt werden.

    Fazit

    Die Anpassungen der CSRD und CS3D sind ein klarer Schritt hin zu einer zielgerichteten, risikobasierten Regulierung. Sie entlasten kleinere Unternehmen und konzentrieren die Pflichten auf große Player mit den größten potenziellen Auswirkungen. Gleichzeitig bleibt Nachhaltigkeit ein zentraler Pfeiler der EU-Strategie – Unternehmen sollten dies als Chance begreifen, ihre GRC-Systeme zukunftsfähig auszurichten.


    FAQ

    Was ist die CSRD?
    Die Corporate Sustainability Reporting Directive verpflichtet Unternehmen zur Offenlegung von Informationen zu Umwelt-, Sozial- und Governance-Aspekten (ESG).

    Was ist die CS3D?
    Die Corporate Sustainability Due Diligence Directive verpflichtet Unternehmen, Menschenrechte und Umweltstandards in der gesamten Lieferkette zu respektieren.

    Ab wann gelten die neuen Schwellenwerte?
    Die Änderungen treten nach Abschluss des Gesetzgebungsverfahrens in Kraft. Für die CS3D gilt zudem eine verlängerte Umsetzungsfrist bis Juli 2028.

    Welche Unternehmen profitieren am meisten?
    Vor allem kleine und mittlere Unternehmen, die nun deutlich seltener unter die Berichtspflichten fallen.

    Sollten Unternehmen trotz Wegfall der Pflicht weiter berichten?
    Ja, freiwilliges Reporting stärkt die Transparenz, das Vertrauen von Stakeholdern und kann Wettbewerbsvorteile sichern.

  • Changes to CSRD and CS3D: What Companies Need to Know

    Changes to CSRD and CS3D: What Companies Need to Know

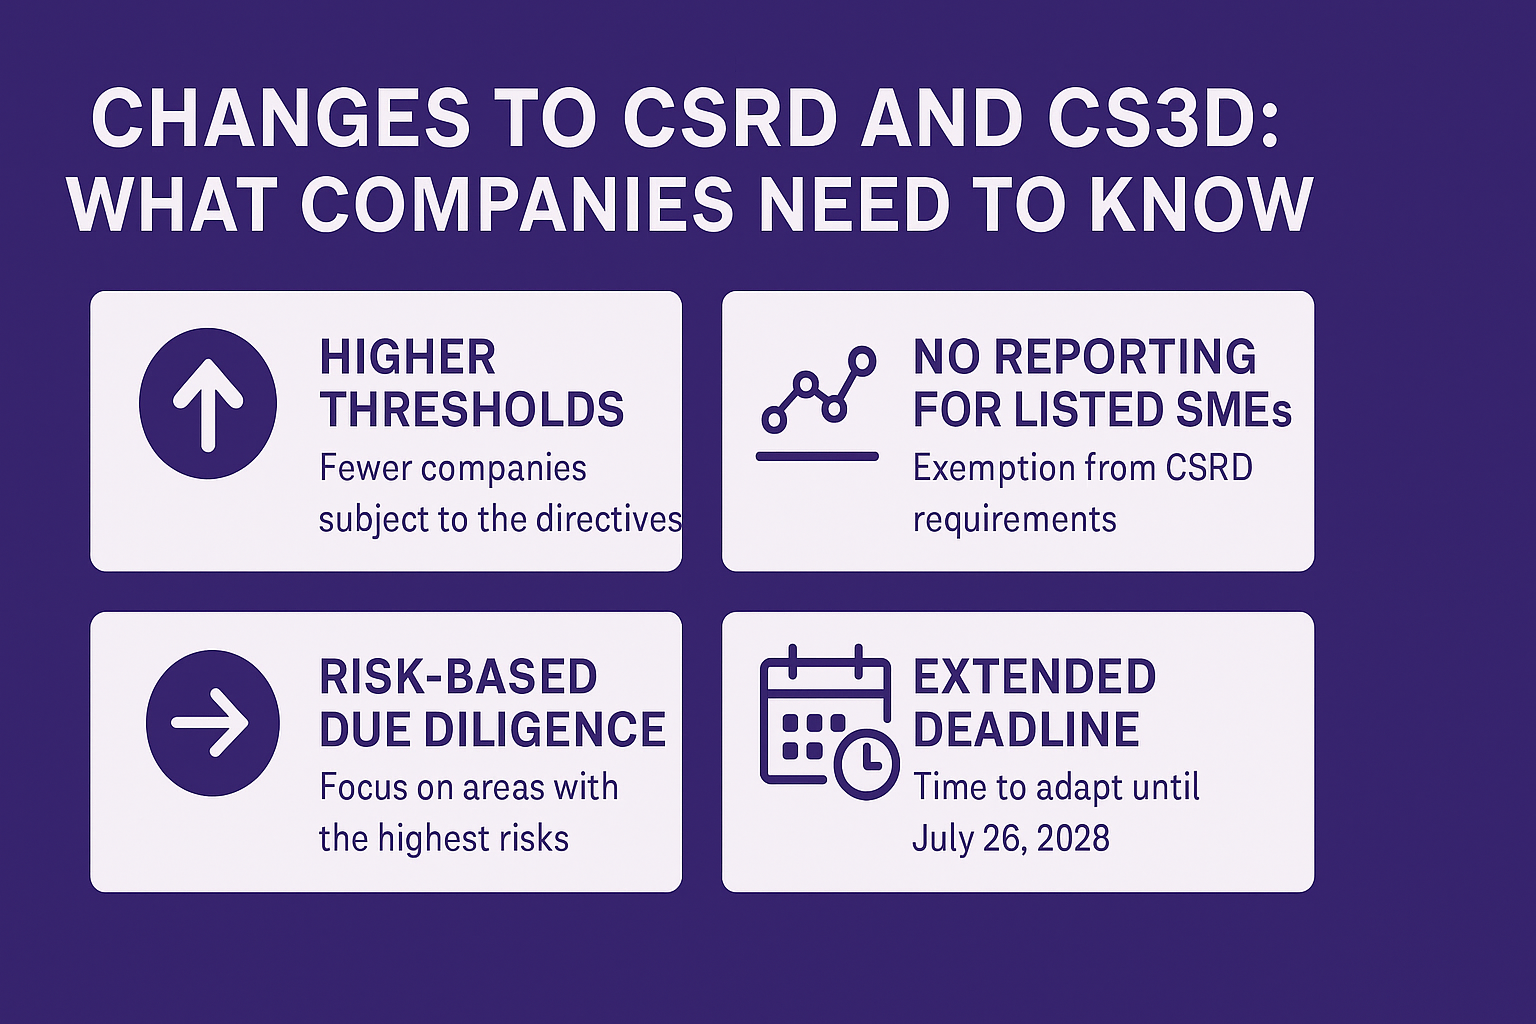
    In summer 2025, the EU adopted significant amendments to the Corporate Sustainability Reporting Directive (CSRD) and the Corporate Sustainability Due Diligence Directive (CS3D). The aim of these changes is to reduce the burden on companies without compromising the EU’s sustainability and human rights objectives. The new regulations affect thresholds, reporting obligations, and due diligence requirements – with considerable implications for Governance, Risk Management, and Compliance (GRC).

    Key Takeaways

    • Higher thresholds for CSRD and CS3D applicability
    • Removal of reporting obligations for listed SMEs
    • Risk-based approach to due diligence
    • Extended implementation deadline until July 26, 2028
    • Goal: Reduce bureaucracy while maintaining sustainability and human rights standards

    Why the Changes Were Introduced

    The original requirements of CSRD and CS3D drew criticism, particularly from mid-sized companies and industry associations. Main concerns included excessive administrative workload, lack of resources for implementation, and insufficient consideration of sector-specific risks. The EU responded with a revision that makes the requirements more risk-oriented and less administratively demanding, while keeping the core objectives intact.

    What Has Changed

    1. Higher Thresholds

    The turnover and employee thresholds that determine whether the directives apply have been raised. This means fewer companies are subject to reporting and due diligence obligations.

    2. Removal of Reporting Obligations for Listed SMEs

    Listed small and medium-sized enterprises (SMEs) are no longer required to produce detailed sustainability reports under the CSRD.

    3. Risk-Based Due Diligence

    Companies must now implement due diligence primarily where human rights and environmental risks are highest. This enables a more targeted and resource-efficient approach.

    4. Extended Implementation Deadline

    The deadline for implementing the directives has been extended to July 26, 2028, giving companies more time to adapt their processes and systems.

    Impact on Governance, Risk & Compliance

    These changes highlight the growing importance of integrated GRC strategies. Companies that proactively align their governance and risk management processes with the new requirements will not only ensure compliance but also gain competitive advantages.
    A risk-based approach also means companies must enhance their risk assessment processes – covering everything from supply chain oversight to internal operations and strategic decision-making.

    Conclusion

    By adjusting the CSRD and CS3D, the EU is addressing valid concerns from businesses without abandoning its ambitious sustainability goals. For companies, this is an opportunity to refine their sustainability and compliance strategies in a more focused and efficient way.


    FAQ

    1. What is the CSRD?
    The Corporate Sustainability Reporting Directive requires certain companies to disclose their sustainability and ESG data.

    2. What is the CS3D?
    The Corporate Sustainability Due Diligence Directive establishes due diligence obligations for companies to prevent human rights and environmental violations throughout their value chains.

    3. Which companies are affected by the changes?
    Primarily mid-sized companies, listed SMEs, and businesses with international supply chains.

    4. Why is the EU adopting a risk-based approach?
    To direct resources to areas with the highest risks while reducing administrative burdens.

    5. How should companies prepare?
    By reviewing internal risk assessments, updating GRC processes, and integrating the new requirements into their overall strategy early on.

  • New EU AI Requirements 2025: What Companies Must Know Now

    New EU AI Requirements 2025: What Companies Must Know Now

    The European Union is launching a new era of regulated artificial intelligence with the AI Act (Regulation 2024/1689). Starting August 2, 2025, binding rules will apply to both providers and users of General Purpose AI (GPAI) models. Organizations that build or integrate AI systems – particularly in generative AI, machine learning, natural language processing, or automated decision-making – must realign their governance, risk management, and compliance structures.

    This does not only concern tech companies – the regulation affects all industries, including financial services, healthcare, manufacturing, retail, and public institutions.

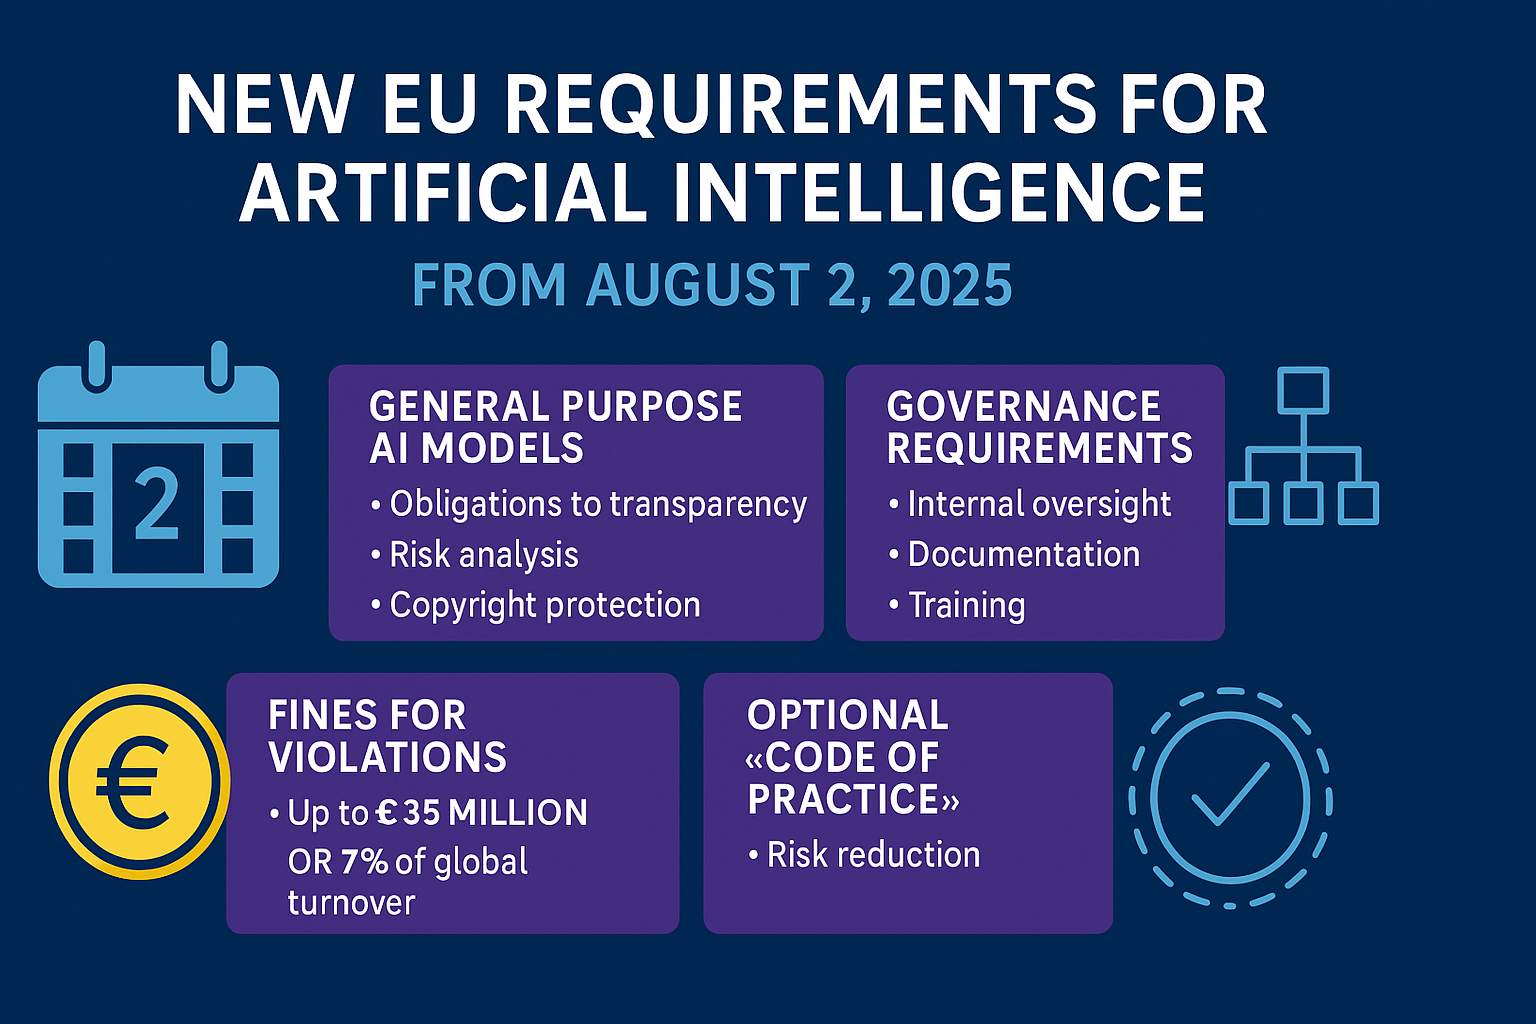
    • Effective Date: August 2, 2025 – new legal obligations for GPAI models like ChatGPT, Claude, Gemini, Mistral, and LLaMA
    • New Obligations for Providers & Users:
      • Transparency on training data & model architecture
      • Risk analysis and conformity assessments
      • Copyright protection and documentation
    • Governance Requirements:
      • Internal responsibilities, audit trails, and supervisory structures
      • Mandatory employee training (AI Literacy)
    • Penalties for Violations: up to €35 million or 7% of global annual turnover
    • Voluntary “Code of Practice” for GPAI providers – reduces compliance risks

    1. What Is the AI Act?

    The AI Act is the world’s first comprehensive law regulating artificial intelligence. It classifies AI into four risk levels (prohibited, high-risk, limited-risk, minimal-risk) and assigns different obligations accordingly.

    As of August 2, 2025, mandatory requirements apply for General Purpose AI (GPAI) – large AI models that can be used for a wide variety of applications such as text, image, code, speech, and data analysis.

    Examples include:

    • ChatGPT (OpenAI / Microsoft)
    • Claude (Anthropic)
    • Gemini (Google DeepMind)
    • Mistral
    • LLaMA (Meta)

    2. Who Is Affected?

    The new rules apply to:

    • GPAI model developers and providers, regardless of whether they’re based in the EU
    • Distributors and vendors of GPAI-based software
    • Enterprise users of generative AI tools and services
    • Finetuners and companies that customize existing base models

    Even companies using ChatGPT Enterprise, Microsoft Copilot, Gemini for Workspace, or other generative AI platforms must comply if AI is involved in decisions or data processing.

    3. What Will Be Mandatory from August 2, 2025?

    A) Transparency & Documentation

    • Disclosure of training data sources
    • Explanation of model architecture and intended use
    • Documentation for bias mitigation, safety, and fairness

    B) Copyright & IP Protection

    • GPAI models must prevent copyright infringement and respect third-party rights

    C) Risk Assessment & Governance

    • Formal AI risk assessments and impact analysis
    • Establishment of internal controls and AI governance frameworks
    • Ensure traceability and auditability of model outputs

    D) Employee Training (AI Literacy)

    • Employees must understand, evaluate, and monitor AI systems

    E) Supervision by Notified Bodies

    • Collaboration with Notified Bodies for inspections and certifications
    • Authorities may require access to models, documentation, and audits

    4. What Are the Penalties?

    Non-compliance may result in administrative fines of up to €35 million or 7% of annual global turnover, depending on severity.

    5. The GPAI Code of Practice: Voluntary but Strategic

    The European Commission has introduced a non-binding Code of Practice for GPAI developers. Companies who implement this code benefit from:

    • Regulatory relief and legal certainty
    • Reduced audit burdens
    • Stronger trust positioning in the EU market

    6. Integrating AI into Risk Management & Compliance (GRC)

    To meet the AI Act’s demands, organizations must:

    • Embed AI into their enterprise risk management (ERM) frameworks
    • Extend internal control systems (ICS) and ISMS policies to cover AI
    • Maintain governance documentation for AI roles, models, and tools
    • Track compliance obligations across jurisdictions
    • Enable cross-functional collaboration between legal, data science, and IT security teams

    7. How This Relates to GRC

    These AI obligations are not just regulatory formalities – they directly connect to Governance, Risk, and Compliance (GRC) principles. Here’s how:

    • Governance assigns responsibility for AI oversight and decision-making
    • Risk Management ensures companies identify, assess, and monitor AI risks (e.g. bias, model drift, data leakage)
    • Compliance ensures all legal and regulatory AI requirements are met and documented

    A well-structured GRC platform enables companies to manage AI-related risks and controls alongside traditional areas such as ISO 27001, GDPR, and ESG. This leads to:

    • Centralized audit readiness
    • Consistent enterprise-wide documentation
    • Greater visibility into emerging risks
    • Stronger stakeholder trust

    Conclusion

    August 2, 2025 is not just another deadline – it marks the beginning of a new compliance era for artificial intelligence in Europe.

    Whether you are building AI or simply integrating it into your workflows, the AI Act requires companies to demonstrate transparency, accountability, and responsible usage.

    Those who act early, document thoroughly, and align with GRC frameworks will be better positioned to innovate with confidence, reduce legal exposure, and gain a long-term competitive edge.

    FAQ – New EU AI Rules from August 2, 2025

    What is General Purpose AI (GPAI)?
    AI systems designed for broad, cross-domain use cases such as generating text, code, images, or speech. These include large foundation models like ChatGPT or Gemini.

    Do the rules only affect tech companies?
    No – all companies using AI tools operationally are impacted, particularly when AI influences decisions, data handling, or compliance-sensitive processes.

    Is the Code of Practice mandatory?
    No – it’s voluntary. But those who adopt it benefit from lower risk of sanctions and simplified compliance checks.

    What are the financial penalties?
    Up to €35 million or 7% of global annual revenue, depending on the type and severity of the violation.

    How should companies prepare?

    1. Inventory and classify all AI systems
    2. Map model risks and use cases
    3. Integrate AI oversight into GRC programs
    4. Assign responsible officers for AI governance
    5. Provide AI literacy training across the company

    Let me know if you’d like a condensed version for a newsletter, an infographic, or a press release based on this article.

  • Neue EU-Vorgaben für KI: Was Unternehmen jetzt beachten müssen

    Neue EU-Vorgaben für KI: Was Unternehmen jetzt beachten müssen

    Die Europäische Union läutet mit dem AI Act (Verordnung 2024/1689) eine neue Ära der regulierten Künstlichen Intelligenz ein. Ab dem 2. August 2025 gelten erstmals verpflichtende Regelungen für Anbieter und Nutzer sogenannter General Purpose AI (GPAI)-Modelle. Unternehmen, die KI-Systeme einsetzen oder entwickeln – insbesondere im Bereich Generative AI, Machine Learning, Natural Language Processing oder automatisierter Entscheidungsfindung – müssen ihre Governance-, Risikomanagement- und Compliance-Strukturen anpassen.

    Diese Verschärfungen betreffen nicht nur Tech-Unternehmen, sondern alle Branchen: von Finanzdienstleistungen über Industrie bis hin zu Healthcare, Retail und öffentlichem Sektor.

    • Stichtag: 2. August 2025 – ab diesem Datum gelten neue Vorschriften für GPAI-Modelle (z. B. ChatGPT, Claude, Gemini, Mistral, LLaMA)
    • Pflichten für Anbieter & Nutzer:
      • Transparenz zu Trainingsdaten & Modellen
      • Risikoanalysen und Konformitätsbewertung
      • Schutz vor Urheberrechtsverstößen
    • Governance-Anforderungen:
      • Interne Zuständigkeiten, Dokumentationspflichten und Prüfprozesse
      • Verpflichtung zur Schulung der Mitarbeitenden (AI Literacy)
    • Strafen bei Verstößen: bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes
    • Freiwilliger „Code of Practice“ für GPAI-Anbieter möglich – reduziert rechtliche Risiken

    1. Was ist der AI Act?

    Der AI Act ist die weltweit erste umfassende Gesetzgebung zur Regulierung von Künstlicher Intelligenz. Er unterscheidet vier Risikoklassen (verboten, hoch, begrenzt, minimal) und legt für jede Klasse spezifische Pflichten fest.

    Ab dem 2. August 2025 greifen erstmals verbindliche Vorgaben für sogenannte General Purpose AI – also große KI-Modelle, die vielseitig einsetzbar sind (z. B. für Texte, Bilder, Code, Sprache, Analyse).

    Beispiele betroffener Modelle:

    • ChatGPT (OpenAI/Microsoft)
    • Claude (Anthropic)
    • LLaMA (Meta)
    • Mistral
    • Gemini (Google DeepMind)

    2. Wer ist betroffen?

    Die neuen Vorschriften gelten für:

    • Anbieter von GPAI-Systemen (innerhalb & außerhalb der EU, wenn sie in der EU angeboten werden)
    • Inverkehrbringer von KI-Produkten (Hersteller, Softwareunternehmen, Plattformen)
    • Nutzer und Anwender von GPAI im Unternehmenskontext (z. B. Chatbots, Analysesysteme, Automatisierung, Decision Support)
    • Wiederverwender bzw. Finetuner von Basismodellen für spezielle Anwendungen

    Auch Unternehmen, die Tools wie ChatGPT Enterprise, Copilot, Gemini for Workspace oder vergleichbare KI-Software nutzen, unterliegen Anforderungen, wenn sie KI-basierte Entscheidungen treffen oder Daten verarbeiten lassen.

    3. Neue Pflichten für Unternehmen ab 2. August 2025

    A) Transparenz & Dokumentation

    • Offenlegung der Trainingsdatenquellen
    • Informationen zur Modellarchitektur und Risikobewertung
    • Dokumentation über Datenschutz, Fairness, Bias und Sicherheitsmaßnahmen

    B) Urheberrechtsschutz

    • Modelle müssen so entwickelt und betrieben werden, dass geistige Eigentumsrechte Dritter gewahrt bleiben (Copyright-Audit erforderlich)

    C) Risikobewertung & Governance

    • Durchführung einer Risikofolgenabschätzung (ähnlich DPIA bei DSGVO)
    • Einrichtung eines internen Kontrollsystems für KI-Governance
    • Auditierbarkeit & Nachvollziehbarkeit aller KI-Ausgaben

    D) AI Literacy & Schulungspflicht

    • Mitarbeitende müssen in der Lage sein, die Funktionsweise und Risiken der eingesetzten KI zu verstehen

    E) Notified Bodies & Aufsicht

    • Einrichtung und Zusammenarbeit mit benannten Prüfstellen
    • Aufsichtsbehörden können Prüfungen, Modellzugriffe und Nachbesserungen verlangen

    4. Was passiert bei Verstößen?

    Die EU zieht die Zügel deutlich an:
    Verstöße gegen Transparenz- oder Governancepflichten können mit Geldbußen bis zu 35 Mio. Euro oder 7 % des weltweiten Jahresumsatzes geahndet werden – je nachdem, welcher Betrag höher ist.

    5. Der GPAI Code of Practice: Freiwillig, aber empfohlen

    Die EU-Kommission hat parallel einen verbindlichen Verhaltenskodex („Code of Practice“) für GPAI-Anbieter veröffentlicht.
    Wer diesen Code aktiv umsetzt und dokumentiert, profitiert von:

    • Regulatorischer Erleichterung bei der Nachweispflicht
    • Frühzeitiger Risikominimierung
    • Besserer Positionierung im europäischen Markt

    6. Integration in GRC & Risikomanagement-Strukturen

    Für Compliance-, Risiko- und IT-Manager bedeutet das:

    • KI-Compliance muss Teil des Governance Frameworks werden
    • Bestehende Prozesse (z. B. ISMS, BCM, IKS) müssen auf KI angepasst werden
    • GRC-Systeme sollten KI-spezifische Risiken, Datenflüsse und Verantwortlichkeiten erfassen
    • Risikobasierte Klassifizierung und laufende Überwachung werden Pflicht

    7. Wie das mit GRC zusammenhängt

    Die neuen Vorschriften des AI Acts sind kein isoliertes Compliance-Thema – sie gehören unmittelbar in das strategische Zusammenspiel von Governance, Risk und Compliance (GRC). Unternehmen, die bereits über ein strukturiertes GRC-Framework verfügen, sind im Vorteil. Denn:

    • Governance definiert klare Zuständigkeiten, Verantwortlichkeiten und Aufsichtsgremien für den KI-Einsatz.
    • Risikomanagement identifiziert, bewertet und überwacht spezifische Risiken durch KI – z. B. Bias, Reputationsschäden, Modellfehler oder Datenmissbrauch.
    • Compliance sorgt für die Einhaltung der rechtlichen Anforderungen aus dem AI Act – von der Dokumentation bis zur Modellprüfung.

    Ein modernes GRC-System erlaubt es, KI-bezogene Risiken mit bestehenden Frameworks wie ISMS, IKS oder ESG zu verknüpfen und in Managementberichte zu integrieren. Unternehmen, die ihre KI-Governance in ein zentrales GRC-System einbetten, erhöhen nicht nur ihre Rechtssicherheit, sondern schaffen Transparenz, Effizienz und Vertrauen – intern wie extern.

    Fazit

    Der 2. August 2025 ist kein gewöhnlicher Stichtag – er markiert den Start eines neuen Regulierungszeitalters für Künstliche Intelligenz.

    Unternehmen, die KI nutzen oder entwickeln, müssen Transparenz, Governance und Risikoabschätzung verbindlich umsetzen – unabhängig davon, ob sie selbst Modelle trainieren oder bestehende Systeme einsetzen.

    Proaktives Handeln jetzt reduziert Haftungsrisiken, sichert Compliance und schafft Vertrauen bei Kunden, Investoren und Regulierungsbehörden.

    Wenn ihr mehr über den EU AI Act wissen wollt empfehlen wir euch unseren früheren Artikel der den EU AI Act sowie seine Vor und Nachteile erklärt.

    FAQ – Neue KI-Vorgaben ab 2. August 2025

    Was ist General Purpose AI (GPAI)?
    Große, vielseitig einsetzbare KI-Modelle, die für verschiedene Zwecke genutzt werden können – etwa zur Text-, Bild- oder Sprachanalyse. Beispiele: ChatGPT, Gemini, LLaMA.

    Gilt der AI Act nur für KI-Anbieter?
    Nein. Auch Unternehmen, die solche KI-Modelle im Alltag einsetzen, müssen bestimmte Anforderungen erfüllen – z. B. bei Risikoanalyse, Datenschutz oder Governance.

    Was ist der freiwillige GPAI Code of Practice?
    Ein europäischer Verhaltenskodex für Anbieter von GPAI-Systemen. Unternehmen, die ihn anwenden, zeigen regulatorische Verantwortung und profitieren von geringerer Prüfintensität.

    Welche Strafen drohen?
    Bis zu 35 Mio. € oder 7 % des weltweiten Jahresumsatzes – abhängig von Schwere und Art des Verstoßes.

    Was sollten Unternehmen jetzt tun?

    1. KI-Systeme inventarisieren und klassifizieren
    2. Transparenz und Modell-Dokumentation sicherstellen
    3. KI-Risiken ins Enterprise Risk Management (ERM) integrieren
    4. Mitarbeiterschulungen zu AI Literacy durchführen
    5. Governance-Strukturen und GRC-Systeme erweitern
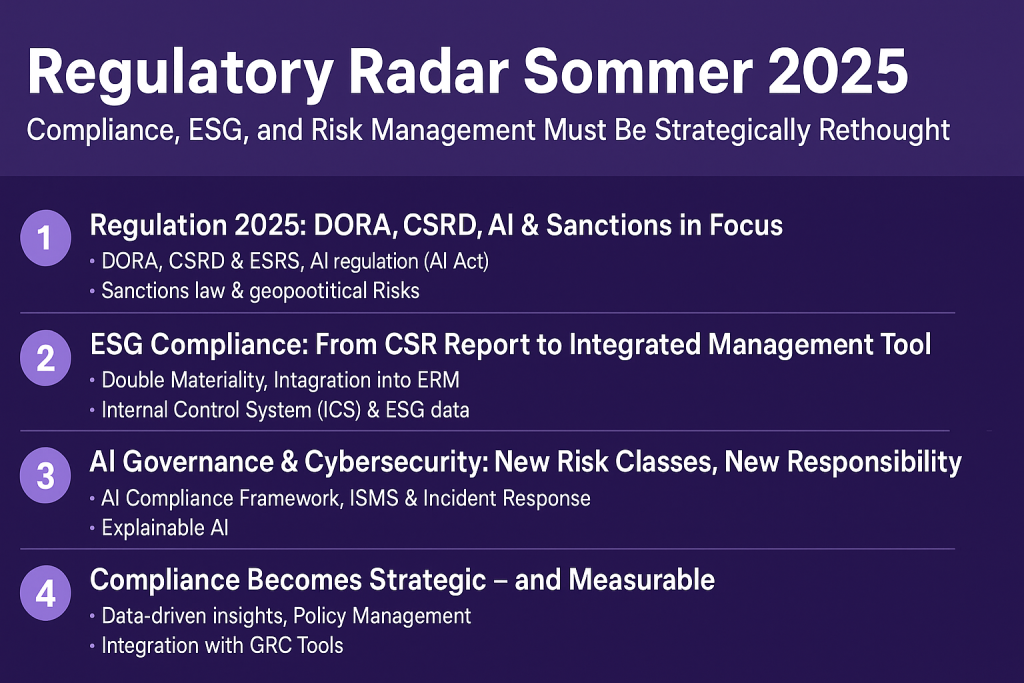
  • Regulatory Radar Summer 2025: Why Compliance, ESG, and Risk Management Must Be Rethought Strategically

    Regulatory Radar Summer 2025: Why Compliance, ESG, and Risk Management Must Be Rethought Strategically

    The Summer 2025 edition of the Regulatory Radar makes one thing clear: the regulatory landscape for companies—especially in the financial sector—is becoming increasingly complex. Between cyber risks, AI governance, ESG reporting obligations, and data protection regulations, organizations must not only stay compliant but act proactively.

    Governance, Risk & Compliance (GRC) is evolving from reactive compliance tasks to strategic success factors. Organizations that modernize their risk management systems and build digital compliance architectures will gain a clear competitive edge.

    1. Regulation 2025: DORA, CSRD, AI Act & Sanctions in Focus

    Companies are facing a wave of new national and EU-level regulations. The most critical include:

    • DORA (Digital Operational Resilience Act) – strengthens IT resilience and mandates incident reporting
    • CSRD & ESRS – binding sustainability reporting standards across the EU
    • AI Act – governance of AI use based on risk classification and accountability
    • Sanctions and geopolitical risk – increasing demands on business partner screening and third-party risk management

    Trending keywords: RegTech, real-time monitoring, control frameworks, business continuity.

    2. ESG Compliance: From CSR Reporting to Strategic Management Tool

    ESG is no longer a marketing label—it’s a regulatory, financial, and reputational imperative. Companies must:

    • Apply double materiality assessments
    • Understand SFDR requirements
    • Integrate ESG factors into Enterprise Risk Management (ERM)
    • Connect ESG data to internal control systems (ICS)

    Strategic benefit: ESG becomes a driver of access to capital, brand value, and long-term viability.

    3. AI Governance and Cybersecurity: New Risk Classes, New Responsibilities

    As organizations adopt artificial intelligence in compliance, lending, and customer service, robust AI governance structures are needed. At the same time, cyberattacks are increasing in scale and complexity.

    Priorities for 2025:

    • Develop a comprehensive AI compliance framework
    • Classify AI use cases according to EU risk categories
    • Integrate into ISMS (Information Security Management System)
    • Establish a functional incident response plan

    Emerging focus: Zero trust architecture, cyber resilience testing, explainable AI, model risk governance.

    4. Compliance Goes Strategic – and Measurable

    Modern compliance management systems (CMS) are moving beyond policies and training. They deliver real-time risk insights, support automation, and ensure full auditability.

    Key elements include:

    • Automated legal inventory tools
    • Workflow-based policy management systems
    • Anonymous whistleblowing platforms
    • Integration with GRC platforms and data governance solutions

    Vision: Embedded compliance – scalable, measurable, and connected.

    5. Recommendations for 2025 and Beyond

    ✔ Digitalize risk management – shift from static heat maps to real-time risk dashboards
    ✔ Embed ESG into GRC frameworks – sustainability is a core business imperative
    ✔ Integrate cyber risks into ERM – prevention, detection, and response as a unified chain
    ✔ Break down silos – connect legal, compliance, risk, ESG, and IT
    ✔ Automate reporting – real-time dashboards instead of annual reports

    Conclusion

    The Regulatory Radar Summer 2025 sends a clear signal: The era of fragmented risk and compliance functions is over.
    Organizations that embrace integrated, technology-driven, and strategic GRC approaches are not only staying compliant—but unlocking trust, innovation, and resilience.

    FAQ – Regulatory Radar & GRC in 2025

    What is the Regulatory Radar?
    A regular summary of the most relevant regulatory developments, particularly in finance, ESG, cybersecurity, and AI governance.

    Why is 2025 a turning point?
    Because new regulations such as DORA, CSRD, and the AI Act are converging, forcing companies to rethink how they manage risk and compliance.

    How does this affect compliance teams?
    Compliance becomes a cross-functional driver of strategy, requiring automation, real-time monitoring, and governance integration.

    What’s the role of risk management?
    ERM bridges legal obligations, strategic goals, and operational resilience—and is becoming increasingly data-driven and agile.

    What happens if companies fail to adapt?
    Regulatory penalties, loss of trust, reduced access to capital, and long-term reputational risks.

    How should companies get started?
    Begin with a GRC maturity assessment, integrate regulatory updates into ERM, and invest in smart compliance technology.

  • Regulatory Radar Sommer 2025: Warum Compliance, ESG und Risikomanagement jetzt strategisch neu gedacht werden müssen

    Regulatory Radar Sommer 2025: Warum Compliance, ESG und Risikomanagement jetzt strategisch neu gedacht werden müssen

    In der aktuellen Sommerausgabe des „Regulatory Radar 2025“ wird klar: Das regulatorische Umfeld für Unternehmen – insbesondere in der Finanzbranche – wird zunehmend komplexer. Zwischen Cyberrisiken, KI-Governance, ESG-Offenlegungspflichten und Datenschutzregulatorik müssen Unternehmen nicht nur compliant bleiben, sondern proaktiv handeln.

    Governance, Risk & Compliance (GRC) entwickeln sich dabei von reaktiven Pflichtübungen zu strategischen Erfolgsfaktoren. Unternehmen, die ihre Risikomanagementsysteme modernisieren und digitale Compliance-Strukturen aufbauen, sind klar im Vorteil.

    1. Regulatorik 2025: DORA, CSRD, KI & Sanktionen im Fokus

    Unternehmen sehen sich einer Vielzahl neuer Vorschriften gegenüber – auf nationaler und europäischer Ebene. Besonders relevant sind:

    • DORA (Digital Operational Resilience Act) – Stärkung der IT-Resilienz und Incident-Reporting
    • CSRD & ESRS – ESG-Reporting nach verbindlichen EU-Standards
    • KI-Verordnung (AI Act) – klare Regeln für Einsatz, Risikoklassen und Rechenschaftspflichten bei Künstlicher Intelligenz
    • Sanktionsrecht und geopolitische Risiken – höhere Anforderungen an Business Partner Screening, Third Party Risk Management und Reputationssicherheit

    Buzzwords, die bleiben: RegTech, Real-Time Monitoring, Control Frameworks, Business Continuity.

    2. ESG-Compliance: Vom CSR-Bericht zum integrierten Steuerungstool

    ESG ist längst mehr als ein Nachhaltigkeitssiegel – es wird zur regulatorischen, finanziellen und reputativen Verpflichtung. Unternehmen müssen:

    • Doppelte Wesentlichkeit erfassen
    • Sustainable Finance Disclosure Regulation (SFDR) verstehen
    • ESG-Risiken in Enterprise Risk Management (ERM) integrieren
    • ESG-Daten mit internem Kontrollsystem (IKS) verknüpfen

    Strategischer Nutzen: ESG wird zum Performance-Treiber in Kapitalbeschaffung, Markenwahrnehmung und Zukunftsfähigkeit.

    3. KI-Governance und Cybersecurity: Neue Risikoklassen, neue Verantwortung

    Der Einsatz von Künstlicher Intelligenz in Compliance, Kreditvergabe oder Kundeninteraktion erfordert klare Governance-Strukturen. Gleichzeitig nimmt die Zahl und Komplexität von Cyberattacken drastisch zu.

    Top-Prioritäten:

    • Aufbau eines KI-Compliance Frameworks
    • Risikobasierte Klassifizierung (gemäß EU-KI-Gesetz)
    • Integration in ISMS (Information Security Management System)
    • Aufstellung eines effektiven Incident Response Plans

    Trend:
    Zero Trust Architektur, Cyber Resilience Testing, Explainable AI, Modellrisikomanagement.

    4. Compliance wird strategisch – und messbar

    Moderne Compliance-Managementsysteme (CMS) gehen über Richtlinien und Schulungen hinaus. Sie liefern datengetriebene Einblicke, priorisieren Risiken automatisiert und sind vollständig auditierbar.

    Wichtige Hebel:

    • Automatisiertes Legal Inventory
    • Workflow-gesteuertes Policy Management
    • Whistleblowing-Plattformen
    • Integration mit GRC-Tools und Data Governance

    Zielbild: Integrierte, skalierbare Compliance-Architektur – embedded, nicht aufgesetzt.

    5. Handlungsempfehlungen für 2025 und darüber hinaus

    ✔ Risikomanagement digitalisieren: Von statischen Risiko-Heatmaps zu dynamischer Risikosteuerung mit Echtzeitdaten

    ✔ ESG in das GRC-Framework integrieren: ESG-Kriterien sind Teil der Gesamtstrategie, nicht Add-on

    ✔ Cyberrisiken im ERM verankern: Prävention, Detektion und Reaktion als geschlossene Kontrollkette

    ✔ Silos abbauen: Compliance, Legal, Risk, IT & ESG gemeinsam orchestrieren

    ✔ Management-Reporting automatisieren: Dashboards statt PDF-Berichte – Echtzeit statt Jahresrückblick

    Fazit

    Die „Regulatory Radar“-Impulse zeigen deutlich: Das Jahr 2025 markiert eine Zeitenwende für Compliance, Risikomanagement und ESG-Steuerung.
    Unternehmen, die jetzt auf integrierte, technologiegestützte und strategisch ausgerichtete GRC-Ansätze setzen, sichern sich nicht nur Regulatorik-Konformität – sondern schaffen Vertrauen, Innovationsfähigkeit und Resilienz.

    FAQ – Regulatory Radar, Compliance und Risikomanagement 2025

    Was ist der Regulatory Radar?
    Ein regelmäßig erscheinender Überblick über die wichtigsten regulatorischen Entwicklungen, insbesondere für Unternehmen mit Fokus auf Finanzdienstleistungen, Nachhaltigkeit und Technologie.

    Warum ist 2025 ein Wendepunkt?
    Weil regulatorische Anforderungen wie DORA, CSRD und der AI Act aufeinanderprallen – und Unternehmen zur ganzheitlichen Steuerung zwingen.

    Was bedeutet das für Compliance-Abteilungen?
    Compliance muss von einer reaktiven zur strategisch integrierten Funktion werden – mit Automatisierung, Governance-Struktur und interdisziplinärer Zusammenarbeit.

    Welche Rolle spielt Risikomanagement?
    Es verbindet gesetzliche Anforderungen, Unternehmensstrategie und operative Resilienz – und wird zunehmend datenbasiert und dynamisch.

    Was passiert, wenn Unternehmen nicht reagieren?
    Neben rechtlichen Sanktionen drohen Reputationsverlust, Investorenmisstrauen und strategische Nachteile im Wettbewerb.

    Wie sollte man starten?
    Mit einer GRC-Bestandsaufnahme, der Integration regulatorischer Änderungen ins Enterprise Risk Management und dem Aufbau eines digitalen Kontrollsystems.

  • Bankenfusionen in der EU: Wie GRC den Kurs bestimmt

    Bankenfusionen in der EU: Wie GRC den Kurs bestimmt

    Die Europäische Union verstärkt aktuell den Druck auf ihre Mitgliedsstaaten, grenzüberschreitende Bankenfusionen nicht länger politisch zu blockieren. Ziel ist ein stärker integrierter europäischer Bankensektor, der international wettbewerbsfähig bleibt und systemische Risiken besser abfedert. Die Debatte um geplante Fusionen in Spanien, Italien und potenziell auch Deutschland bringt dabei zentrale Fragestellungen aus dem GRC-Kontext auf den Tisch: Wer steuert eigentlich den europäischen Bankenmarkt? Welche Risiken überwiegen? Und wie steht es um die Einhaltung regulatorischer Vorgaben?

    Governance: Wer hat das Sagen im europäischen Bankensektor?

    Im Zentrum der Auseinandersetzung steht die Frage nach der Zuständigkeit. Laut EU-Recht und Bankenunion liegt die Entscheidungskompetenz über grenzüberschreitende Bankenfusionen bei europäischen Institutionen wie der Europäischen Zentralbank (EZB) und der EU-Kommission. Doch nationale Regierungen wie in Italien oder Spanien nutzen sogenannte „Golden Power“-Gesetze, um sich faktisch ein Vetorecht zu sichern.

    Aus Governance-Sicht führt das zu einem Konflikt: Der Binnenmarkt setzt auf einheitliche Spielregeln, während nationale Eigeninteressen (z. B. Schutz heimischer Banken) dagegenlaufen.

    Ein starker GRC-Rahmen erfordert jedoch klare Entscheidungswege, institutionelle Transparenz und eine Abgrenzung von politischer Einflussnahme.

    Risk: Systemrisiken versus nationale Schutzinteressen

    Die EU sieht in Bankenfusionen einen Weg, systemische Risiken zu minimieren: Durch größere, stabilere Institute mit besserer Kapitalbasis und länderübergreifender Geschäftsstruktur sollen wirtschaftliche Schocks besser abgefangen werden.

    Dagegen befürchten Mitgliedsstaaten wie Deutschland oder Italien Kontrollverluste, Arbeitsplatzabbau oder die Konzentration von Risiken in einzelnen Megabanken.

    Im GRC-Kontext bedeutet das: Zwei gegensätzliche Risikoperspektiven treffen aufeinander. Eine nachhaltige Risikosteuerung sollte beide Seiten berücksichtigen – systemische Stabilität und nationale Resilienz – und in objektiv nachvollziehbare Risikobewertungen übersetzt werden.

    Compliance: Nationale Sonderregeln kontra europäisches Recht

    Die EU wirft einzelnen Staaten vor, gegen das Prinzip des freien Kapitalverkehrs und gegen zentrale Richtlinien der Bankenunion zu verstoßen. Wer über europäisch beaufsichtigte Banken eigenmächtig Fusionen verhindert, riskiert ein Vertragsverletzungsverfahren.

    Für GRC-Verantwortliche ist das ein klassisches Beispiel für mangelnde Compliance-Integration: Nationale Rechtsrahmen unterlaufen internationale Normen und erzeugen Unsicherheit im regulatorischen Umfeld.

    Ein funktionierendes Compliance-Management auf supranationaler Ebene muss hier Föderalismus mit Harmonisierung verbinden.

    Fazit: Bankenfusionen als Testfall für europäisches GRC

    Die aktuelle Debatte zeigt exemplarisch, wie eng wirtschaftliche Integration, institutionelle Steuerung und regulatorische Kohärenz miteinander verknüpft sind. GRC ist dabei nicht nur ein Unternehmensinstrument, sondern ein wesentlicher Bestandteil funktionierender Finanzmärkte.

    Die EU wird nicht nur beweisen müssen, dass sie grenzüberschreitende Fusionsprozesse effektiv moderieren kann. Sie muss auch zeigen, dass ihr institutionelles GRC-Verständnis langfristig zu einem stabileren, effizienteren und wettbewerbsfähigeren Bankensystem führt.

    FAQ: Bankenfusionen und GRC

    Was ist GRC im Kontext des Finanzsektors?
    GRC steht für Governance, Risk und Compliance – also für Steuerungsmechanismen, Risikomanagement und Regeltreue. Im Bankenbereich geht es darum, unternehmerische Entscheidungen mit regulatorischen Anforderungen und stabilitätspolitischen Zielen zu verzahnen.

    Warum fordert die EU mehr Bankenfusionen?
    Die EU will international wettbewerbsfähige Banken schaffen, systemische Risiken verringern und den EU-Binnenmarkt stärken. Fusionen gelten als Mittel zur Konsolidierung und Effizienzsteigerung.

    Welche Rolle spielt Compliance bei Bankenfusionen?
    Compliance stellt sicher, dass Fusionen rechtlich korrekt und nach einheitlichen Vorgaben ablaufen. Nationale Eingriffe, die gegen EU-Recht verstoßen, untergraben dieses Prinzip.

    Warum gibt es Widerstand gegen Bankenfusionen?
    Nationale Regierungen fürchten Arbeitsplatzabbau, den Verlust von Kontrolle über systemrelevante Institute oder politisch ungewünschte Eigentumsverhältnisse.

    Welche Bedeutung hat die Bankenunion in diesem Zusammenhang?
    Die Bankenunion soll einheitliche Regeln für Aufsicht, Abwicklung und Einlagensicherung schaffen. Bankenfusionen sind ein nächster Schritt zur tieferen Integration.

  • Bank Mergers in the EU: How GRC shape the agenda

    Bank Mergers in the EU: How GRC shape the agenda

    The European Union is currently increasing pressure on its member states to stop politically blocking cross-border bank mergers. The goal is a more integrated European banking sector that remains internationally competitive and better absorbs systemic risks. The debate surrounding planned mergers in Spain, Italy, and potentially Germany raises fundamental questions from a GRC perspective: Who governs the European banking market? Which risks take precedence? And how well are regulatory requirements being met?

    Governance: Who Calls the Shots in the European Banking Sector?

    At the heart of the dispute is the question of authority. Under EU law and the Banking Union, the power to approve cross-border bank mergers lies with European institutions such as the European Central Bank (ECB) and the European Commission. However, national governments like those in Italy or Spain are using so-called „Golden Power“ laws to effectively claim a veto right.

    From a governance standpoint, this creates conflict: The single market relies on uniform rules, while national interests (e.g., protecting domestic banks) push against them.

    A strong GRC framework requires clear decision-making processes, institutional transparency, and a clear separation from political interference.

    Risk: Systemic Risks vs. National Protective Interests

    The EU sees mergers as a way to reduce systemic risks: Larger, more stable institutions with stronger capital positions and cross-border diversification are considered more resilient in economic crises.

    In contrast, member states such as Germany or Italy fear loss of control, job cuts, or the concentration of risk in a few mega-banks.

    From a GRC perspective, this represents a clash of risk paradigms. Sustainable risk management should take both views into account—systemic stability and national resilience—and translate them into objective, transparent risk assessments.

    Compliance: National Exceptions vs. European Law

    The EU accuses certain countries of violating principles of free capital movement and key Banking Union directives. Blocking mergers involving EU-supervised banks on a national level risks triggering infringement proceedings.

    For GRC professionals, this is a textbook case of compliance failure: Domestic legal frameworks undermine international standards, creating uncertainty in the regulatory landscape.

    A functioning compliance management system at the supranational level must reconcile federal diversity with legal harmonization.

    Conclusion: Bank Mergers as a Test Case for European GRC

    The current debate illustrates how closely economic integration, institutional governance, and regulatory coherence are intertwined. GRC is not just a corporate tool—it is an essential part of functioning financial markets.

    The EU must demonstrate that it can effectively oversee cross-border mergers and that its institutional GRC philosophy leads to a more stable, efficient, and competitive banking system in the long run.

    FAQ: Bank Mergers and GRC

    What is GRC in the context of the financial sector?
    GRC stands for Governance, Risk, and Compliance. In banking, it refers to the integration of corporate decision-making with regulatory requirements and stability goals.

    Why is the EU pushing for more bank mergers?
    The EU aims to create internationally competitive banks, reduce systemic risk, and strengthen the single market. Mergers are seen as a means to consolidate and increase efficiency.

    What role does compliance play in bank mergers?
    Compliance ensures that mergers follow legal standards and EU-wide rules. National interventions that violate EU law undermine this principle.

    Why is there resistance to bank mergers?
    National governments fear job losses, loss of control over systemically important institutions, or politically sensitive ownership changes.

    How does the Banking Union relate to this?
    The Banking Union seeks to harmonize rules for supervision, resolution, and deposit insurance. Bank mergers are a logical next step toward deeper integration.

  • Von Risikomanagement zu Resilienz

    Von Risikomanagement zu Resilienz

    Klassisches Risikomanagement und operative Resilienz wurden in Unternehmen lange als zwei getrennte Welten betrachtet. Während das Risikomanagement auf strategischer Ebene Risiken identifiziert und bewertet, sorgt die Resilienzfunktion dafür, dass der Betrieb auch im Krisenfall aufrechterhalten wird.

    Doch diese Trennung ist gefährlich. In einer Welt, in der Krisen sich überlagern, Lieferketten volatil bleiben, IT-Ausfälle zur Regel werden und geopolitische Unsicherheiten zunehmen, reicht isoliertes Denken nicht mehr aus.

    Der Schlüssel liegt in der Integration: Risikomanagement und Resilienz müssen gemeinsam gedacht, geplant und gelebt werden.

    1. Was ist der Unterschied – und warum ist er heute irrelevant?

    Risikomanagement beschäftigt sich mit der systematischen Erfassung, Bewertung und Überwachung von Risiken. Es beantwortet die Fragen:

    • Was könnte passieren?
    • Wie wahrscheinlich ist es?
    • Wie groß wäre der Schaden?

    Resilienz hingegen beschreibt die Fähigkeit eines Unternehmens, trotz Störungen handlungsfähig zu bleiben – sei es durch Notfallpläne, redundante Systeme oder schnelle Reaktionsfähigkeit.

    In der Theorie sind beide Funktionen komplementär. In der Praxis agieren sie jedoch oft isoliert:

    • Unterschiedliche Tools und Datenquellen
    • Getrennte Teams mit eigenen Zielen
    • Keine gemeinsame Risikobewertung oder Priorisierung

    Die Folge: Risiken werden erkannt, aber es gibt keine funktionale Vorbereitung auf ihre Bewältigung – oder umgekehrt.

    2. Warum eine Integration notwendig ist

    a) Strategische Risiken müssen in operative Handlungsfähigkeit übersetzt werden

    Ein Unternehmen kann Cyberangriffe als Top-Risiko klassifizieren – doch ohne konkrete Notfallkommunikation, getestete Backup-Systeme oder geschulte Reaktionsteams bleibt das Risikowissen wirkungslos.

    b) Krisen sind dynamisch – und lassen sich nicht in Zuständigkeiten aufteilen

    Ein Stromausfall ist gleichzeitig ein operatives Problem (IT-Ausfall), ein Reputationsrisiko (Kundenzufriedenheit), ein regulatorisches Risiko (Datenschutz) und ein strategisches Thema (Lieferkette). Wenn alle Funktionen isoliert reagieren, verpufft die Wirkung.

    c) Schnelligkeit ist entscheidend

    Moderne Bedrohungen eskalieren in Echtzeit. Unternehmen, die vorher planen, simulieren und kommunizieren, sind klar im Vorteil. Nur integrierte Strukturen ermöglichen diese Geschwindigkeit.

    3. So gelingt die Verbindung von Risikomanagement und Resilienz

    1. Gemeinsame Sprache entwickeln

    Begriffe wie „Risiko“, „Auswirkung“, „Kritikalität“ und „Szenario“ müssen abteilungsübergreifend einheitlich definiert werden.

    2. Gemeinsame Plattform nutzen

    Ein zentrales Tool für Risiko- und Kontinuitätsdaten verhindert Medienbrüche und verbessert Transparenz.

    3. Szenarien gemeinsam entwickeln und testen

    Sowohl Risikomanager als auch Krisenstabsverantwortliche sollten regelmäßig gemeinsam Krisensimulationen durchführen.

    4. Governance-Strukturen neu denken

    Anstatt separater Berichte für Risiko und Notfallplanung sollten integrierte Lagebilder entstehen – direkt im Berichtswesen von Geschäftsleitung oder Aufsichtsrat.

    5. Kultur der bereichsübergreifenden Zusammenarbeit fördern

    Fachbereiche müssen verstehen, dass Resilienz kein Add-on ist, sondern Teil strategischer Unternehmensführung.

    4. Vom statischen Risikoreport zur dynamischen Resilienz

    Die traditionelle Sicht auf Risikomanagement ist oft vergangenheitsorientiert: Jahresberichte, Risiko-Heatmaps, Kategorisierungen.

    Moderne Resilienz verlangt hingegen:

    • Echtzeitdaten (z. B. Lieferantenausfall, Social Media Monitoring, IT-Status)
    • Frühindikatoren statt historischer Bewertungen
    • Fähigkeit zur schnellen Reaktion, Kommunikation und Anpassung

    Dazu braucht es keine Abgrenzung – sondern ein gemeinsames System, das Risiko und Reaktion nahtlos verbindet.

    5. Was Unternehmen jetzt tun sollten

    MaßnahmeWirkungRisiko- und Resilienzstrategie verbindenPrioritäten systematisch ableitenInterdisziplinäre Teams bildenSilos aufbrechen, Synergien schaffenEinheitliches Reporting einführenTransparenz für Management und Aufsicht erhöhenSzenarioanalysen institutionalisierenVorausschauende Vorbereitung fördernKultur der gemeinsamen Verantwortung etablierenResilienz als strategisches Ziel verankern

    Fazit

    In einer komplexen, volatilen Welt sind isolierte Zuständigkeiten nicht mehr tragfähig. Unternehmen, die ihr Risikomanagement mit operativer Resilienz verzahnen, gewinnen Handlungsgeschwindigkeit, strategische Klarheit und operative Stabilität.

    Die Zukunft gehört Organisationen, die nicht nur Risiken kennen – sondern ihnen auch aktiv und integriert begegnen können.


    FAQ – Von Risikomanagement zu Resilienz

    Was ist der Unterschied zwischen Risikomanagement und Resilienz? Risikomanagement identifiziert und bewertet potenzielle Gefahren. Resilienz sorgt dafür, dass das Unternehmen trotz dieser Gefahren handlungsfähig bleibt.

    Warum arbeiten diese Bereiche oft getrennt? Historisch gewachsene Strukturen, verschiedene Werkzeuge und abweichende Ziele führen oft zu einer Trennung – obwohl beide auf dasselbe Ziel hinarbeiten: Sicherheit und Stabilität.

    Was sind die Vorteile einer Integration?

    • Schnellere Reaktionsfähigkeit bei Krisen
    • Gemeinsames Verständnis von Bedrohungen
    • Effizientere Ressourcennutzung
    • Bessere Entscheidungsqualität für Führungskräfte

    Wie kann ein Unternehmen starten? Mit einem bereichsübergreifenden Workshop zur Abstimmung von Begriffen, Rollen und Erwartungen – und der Entwicklung gemeinsamer Szenarien und Tools.

    Ist das nur für große Unternehmen relevant? Nein. Auch mittelständische und kleinere Organisationen profitieren stark von integrierten Ansätzen – besonders in Branchen mit hoher Komplexität oder Regulierung.

    Welche Tools helfen bei der Integration? Moderne GRC- oder Integrated Risk Management (IRM)-Plattformen, die Risiko-, Notfall- und Wiederanlaufplanung miteinander verbinden, schaffen die technische Basis.