ZAZOON AG

  • Zazoon AG: What Companies Need to Know About NIS2 – And Why GRC Is Now Business-Critical

    Zazoon AG: What Companies Need to Know About NIS2 – And Why GRC Is Now Business-Critical

    The European Union’s new NIS2 Directive (Network and Information Security Directive 2) marks a significant regulatory turning point for cybersecurity.ZURICH, ZURICH, SWITZERLAND, July 14, 2025 The European Union’s new NIS2 Directive (Network and Information Security Directive 2) marks a significant regulatory turning point for cybersecurity. With broader applicability and stricter requirements than its predecessor, NIS2 obliges companies across multiple sectors to rethink their governance, risk, and compliance (GRC) infrastructure—immediately.

    Zazoon AG, a Swiss global provider of next-generation GRC software, supports organizations in transforming regulatory burdens into strategic advantages.

    The NIS2 Shift: From IT Problem to Boardroom PriorityNIS2, which came into force in January 2023 and must be implemented by member states by October 2024, expands its scope beyond critical infrastructure. It now applies to a wide range of medium and large enterprises in sectors such as:
    – Energy, transport, healthcare, water
    – Digital infrastructure and IT services
    – Public administration, research, and space

    The directive mandates:
    Structured risk management for cyber and information security
    Incident reporting within 24 hours
    A company-wide cybersecurity strategy
    Board-level accountability
    Audits and documentation obligations
    Failure to comply can result in severe penalties, reputational damage, and personal liability for executives.

    How Zazoon Helps Organizations Achieve NIS2 Compliance
    Zazoon’s GRC platform is specifically designed to address modern regulatory frameworks—including NIS2—through an integrated, AI-driven approach. It enables companies to:
    Map and monitor IT and cyber risks centrally
    Automate compliance tracking with regulatory obligations and reporting timelines
    Assign and follow up on protective and corrective measures
    Provide full audit trails and documentation to satisfy regulators
    Establish clear accountability across departments and leadership levels

    “NIS2 changes the game. It’s not just about IT anymore—governance, risk, and compliance must work together to build digital resilience,” says says Head of Operations of Zazoon AG. “We help companies embed security at the core of their operational and strategic processes.”

    Key Steps for Companies Now
    Assess NIS2 applicability: Are you covered under the directive?
    Perform a gap analysis: Identify compliance and security weaknesses.
    Define clear responsibilities: Ensure leadership is informed and involved.
    Upgrade GRC systems: Can your system handle real-time compliance demands?
    Raise awareness: Train teams and align your organization with the new standard.

    Why Early Adopters Gain Competitive Advantage
    NIS2 is more than a regulatory hurdle—it is a chance to position cybersecurity and governance as a competitive differentiator. Organizations that act now and implement scalable, intelligent GRC systems are not only better prepared for audits—they gain speed, resilience, and trust in the digital economy.

    About Zazoon AG
    Zazoon AG is a Swiss-based provider of intelligent, scalable GRC software solutions tailored to the needs of regulated industries. The Zazoon platform combines automation, real-time monitoring, and AI-powered insights to enable effective management of compliance, risk, and organizational responsibility.
    Contact for press inquiries:
  • Schweiz plant Gesetz zur Cyberresilienz: Ein wichtiger Schritt im GRC-Bereich

    Schweiz plant Gesetz zur Cyberresilienz: Ein wichtiger Schritt im GRC-Bereich

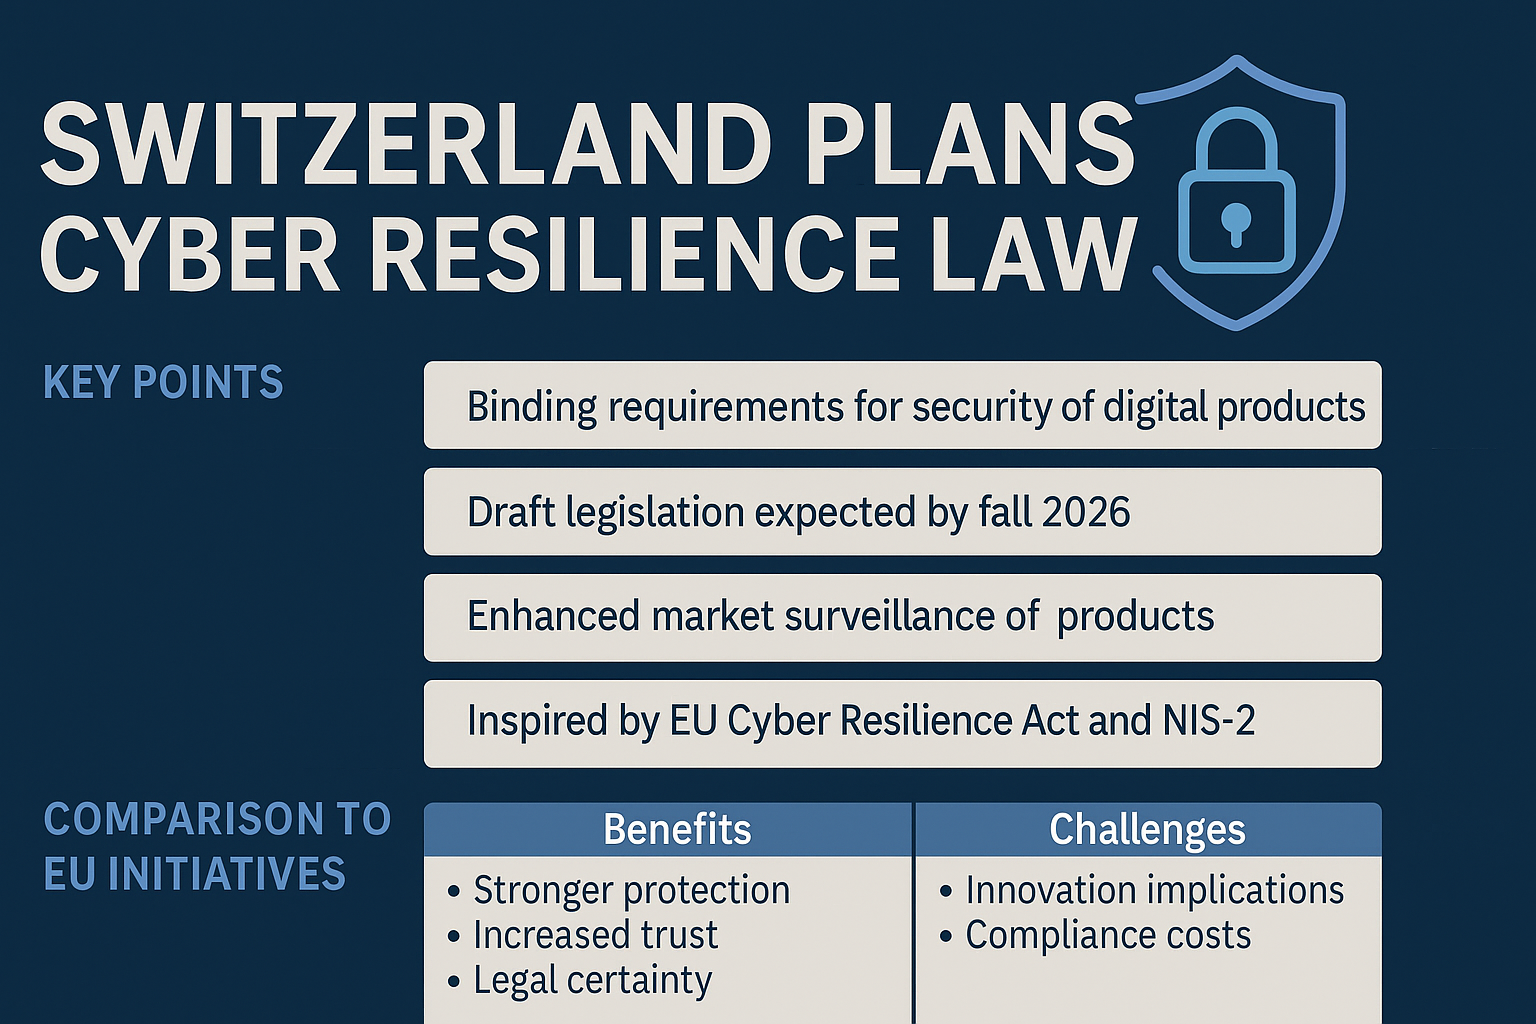
    Die Schweiz reagiert auf steigende Bedrohungen im Cyberraum. Am 20. August 2025 hat der Bundesrat beschlossen, dass eine Gesetzgebung zur Cyberresilienz digitaler Produkte erarbeitet wird. Dabei soll das Bundesamt für Cybersicherheit (BACS) gemeinsam mit dem Bundesamt für Kommunikation (BAKOM) und dem Staatssekretariat für Wirtschaft (SECO) bis Herbst 2026 eine Vorlage zur Vernehmlassung ausarbeiten. Ziel ist, Sicherheitsanforderungen für Produkte mit digitalen Elementen verbindlich festzulegen und die Marktüberwachung solcher Produkte zu verbessern.

    • Der Bundesrat will die Cyberresilienz digitaler Produkte gesetzlich verankern
    • BACS, BAKOM und SECO sollen bis Herbst 2026 eine Vernehmlassungsvorlage erarbeiten
    • Sicherheitspflichten beim Entwickeln und Inverkehrbringen digitaler Produkte sollen definiert werden, inklusive Import- und Vertriebsverbot unsicherer Geräte
    • Marktüberwachung soll gestärkt werden, damit Sicherheitslücken früh erkannt und schnell geschlossen werden können
    • Die Schweiz orientiert sich teilweise an EU-Regulierungen wie dem Cyber Resilience Act und der NIS-2 Richtlinie

    Warum ist das Thema wichtig?

    Digitale Produkte durchdringen nahezu alle Lebensbereiche – Smart Devices, IoT, Software und Hardware mit vernetzten Komponenten. Wenn Sicherheitslücken in solchen Produkten bestehen, kann dies zu erheblichen Schäden für Nutzer, Unternehmen und kritische Infrastrukturen führen. Bis heute hat die Schweiz kaum verbindliche Regeln zur Cyberresilienz von digitalen Produkten. Mit der neuen Gesetzesinitiative wird diese Lücke geschlossen.

    Was soll die neue Gesetzgebung regeln?

    Die Vorlage wird voraussichtlich folgende Punkte enthalten:

    • Sicherheitsanforderungen bei Entwicklung und Inverkehrbringen von digitalen Produkten
    • Marktüberwachung, damit unsichere Produkte nicht auf den Markt gelangen oder importiert werden dürfen
    • Mindestanforderungen an Updates, Patches, Sicherheitstests und Offenlegung von Schwachstellen
    • Durchsetzungsmechanismen und Sanktionen bei Nichteinhaltung der Regeln

    Vergleich zu EU-Initiativen

    InitiativeFokusAnwendungspflichtBezug zur Schweiz
    Cyber Resilience Act (CRA)Sicherheitsanforderungen für Produkte mit digitalen Elementen, Lifecycle, Updates, MeldepflichtenVerbindlich in der EU ab 2027Die Schweiz will ähnliche Anforderungen einführen
    NIS-2 RichtlinieSchutz kritischer Systeme und Dienste gegen Cyberattacken, inklusive MeldepflichtenUmsetzungspflicht in allen EU-MitgliedstaatenDie Schweiz orientiert sich an den Standards
    EU Cybersecurity Act, CER, DORABreite Regulierung für Cybersicherheit und Resilienz, insbesondere für FinanzdienstleisterEU-weit gültige RahmenwerkeDienen der Schweiz als Vorbild und Benchmark

    Wie könnte die Schweiz profitieren und welche Herausforderungen bestehen?

    Potentielle Vorteile

    • Höheres Sicherheitsniveau für Nutzer und Konsumenten
    • Mehr Vertrauen in digitale Produkte und Anbieter
    • Rechtssicherheit für Hersteller und Importeure
    • Reduzierung von Kosten durch präventive Sicherheitsmaßnahmen

    Herausforderungen

    • Zu enge Anforderungen könnten Innovationen hemmen
    • Kleine Hersteller könnten an Umsetzungskosten scheitern
    • Marktüberwachung und Sanktionen erfordern zusätzliche Ressourcen
    • Internationale Harmonisierung in Lieferketten muss berücksichtigt werden

    Fazit

    Das geplante Schweizer Gesetz zur Cyberresilienz digitaler Produkte markiert einen wichtigen Schritt hin zu moderner Sicherheitspolitik. Es schließt eine bestehende Regelungslücke, schafft verbindliche Sicherheitsanforderungen und orientiert sich an bewährten EU-Initiativen. Für Unternehmen ist jetzt der richtige Zeitpunkt, sich proaktiv mit Compliance, Governance und Risiko auseinanderzusetzen, um späteren Anpassungsdruck zu vermeiden.


    FAQ

    Was versteht man unter Cyberresilienz digitaler Produkte?
    Die Fähigkeit von Hardware und Software mit digitalen Komponenten, sicher zu sein, Angriffe abzuwehren und Sicherheitslücken schnell zu beheben.

    Warum plant der Bundesrat dieses Gesetz?
    Weil es bisher keine verbindlichen Regeln in der Schweiz gibt, obwohl die Bedrohungslage durch unsichere digitale Produkte steigt.

    Wann soll die Gesetzesvorlage vorliegen?
    Bis Herbst 2026 soll die Vorlage zur Vernehmlassung bereitstehen.

    Welche Anforderungen könnten gelten?
    Sicherheitsanforderungen bei Entwicklung und Inverkehrbringen, verpflichtende Updates, Offenlegung von Schwachstellen sowie Importverbote unsicherer Geräte.

    Gibt es Parallelen zu EU-Gesetzen?
    Ja, viele Elemente ähneln dem Cyber Resilience Act und der NIS-2 Richtlinie, die ebenfalls Mindestanforderungen, Meldepflichten und Marktüberwachungsmaßnahmen enthalten.

    Was sollten Unternehmen jetzt tun?
    Frühzeitig Produktportfolios prüfen, Sicherheitsprozesse implementieren, Governance-Strukturen anpassen und sich mit den EU-Standards vertraut machen.

  • Switzerland Plans Cyber Resilience Law: A Key Step in GRC

    Switzerland Plans Cyber Resilience Law: A Key Step in GRC

    Switzerland is responding to growing threats in cyberspace. On August 20, 2025, the Federal Council decided to draft legislation on the cyber resilience of digital products. The Federal Office for Cybersecurity (BACS), together with the Federal Office of Communications (BAKOM) and the State Secretariat for Economic Affairs (SECO), has been tasked with preparing a consultation draft by fall 2026. The goal is to establish binding security requirements for products with digital elements and strengthen market surveillance for such products.

    • The Federal Council intends to enshrine cyber resilience of digital products in law
    • BACS, BAKOM, and SECO will draft a consultation template by fall 2026
    • Security obligations for the development and marketing of digital products will be defined, including import and sales bans on unsafe devices
    • Market surveillance will be enhanced to ensure vulnerabilities are identified and addressed quickly
    • Switzerland is aligning itself with EU regulations such as the Cyber Resilience Act and the NIS-2 Directive

    Why This Matters

    Digital products have become part of every aspect of life – from smart devices to IoT, software, and connected hardware. If vulnerabilities exist in such products, the consequences can be severe for users, businesses, and critical infrastructure. To date, Switzerland has had very few binding regulations on cyber resilience of digital products. With the new initiative, this regulatory gap will finally be closed.

    What Will the New Legislation Cover?

    The law is expected to include:

    • Security requirements for the development and marketing of digital products
    • Market surveillance rules to prevent unsafe products from being sold or imported
    • Minimum standards for updates, patches, security testing, and disclosure of vulnerabilities
    • Enforcement mechanisms and sanctions for non-compliance

    Comparison to EU Initiatives

    InitiativeFocusScopeLink to Switzerland
    Cyber Resilience Act (CRA)Security requirements for products with digital elements, lifecycle, updates, reporting obligationsMandatory across the EU from 2027Switzerland aims to adopt similar standards
    NIS-2 DirectiveProtection of critical infrastructure and services against cyberattacks; reporting and preparedness obligationsApplicable in all EU member statesSwitzerland aligns its framework with EU norms
    EU Cybersecurity Act, CER, DORABroader regulations on cybersecurity, resilience, and financial servicesEU-wide frameworksServe as benchmarks for Switzerland

    Benefits and Challenges for Switzerland

    Potential Benefits

    • Stronger protection for consumers and businesses
    • Increased trust in digital products and providers
    • Legal certainty for manufacturers and importers
    • Reduced costs from security incidents through preventive measures

    Challenges

    • Overly strict requirements may hinder innovation
    • Smaller manufacturers may struggle with compliance costs
    • Effective enforcement and market surveillance require significant resources
    • Harmonization with international supply chains is essential

    Conclusion

    The planned Swiss cyber resilience law marks an important step toward modern cybersecurity policy. It closes an existing regulatory gap, establishes binding requirements for digital products, and aligns with proven EU initiatives. For companies, now is the time to proactively integrate compliance, governance, and risk processes to avoid costly adjustments later.


    FAQ

    What is cyber resilience of digital products?
    It refers to the ability of hardware and software with digital elements to remain secure, resist attacks, and quickly fix vulnerabilities.

    Why is Switzerland introducing this law?
    Because there are currently no binding national rules, despite rising risks from insecure digital products.

    When will the draft be ready?
    A consultation draft is expected by fall 2026.

    What requirements are likely to apply?
    Security by design, mandatory updates, vulnerability disclosure, and bans on unsafe devices.

    How does this compare to EU laws?
    Many elements mirror the Cyber Resilience Act and NIS-2 Directive, which also focus on minimum requirements, reporting duties, and market supervision.

    What should companies do now?
    Review product portfolios, implement security processes, adjust governance structures, and align with EU standards early.

  • Weihnachtsgeschenke für Geschäftspartner in DACH

    Weihnachtsgeschenke für Geschäftspartner in DACH

    In der Weihnachtszeit nutzen viele Unternehmen die Gelegenheit, Geschäftspartnern für die Zusammenarbeit zu danken. Kleine Aufmerksamkeiten stärken Beziehungen, zeigen Wertschätzung und können ein wichtiger Teil der Firmenkultur sein. Gleichzeitig müssen jedoch steuerliche Vorgaben, Compliance-Regeln und unternehmensinterne Richtlinien beachtet werden – und diese unterscheiden sich je nach Land.

    Der folgende Artikel bietet einen aktuellen, ausgewogenen Überblick über die rechtlichen und steuerlichen Rahmenbedingungen in Deutschland, Österreich und der Schweiz. Er gibt Orientierung, wie Firmen Weihnachtsgeschenke richtig handhaben, Risiken vermeiden und gleichzeitig seriös auftreten.

    • In allen drei Ländern gilt: Geschenke müssen betriebliche Zwecke erfüllen und angemessen sein.
    • Deutschland: steuerliche Freigrenze für Geschenke an Geschäftspartner bei 50 Euro pro Empfänger und Kalenderjahr.
    • Österreich und Schweiz haben keine exakt festgelegten einheitlichen Wertgrenzen, orientieren sich aber stark an Angemessenheit, Dokumentation und Compliance.
    • Klare interne Richtlinien und eine nachvollziehbare Dokumentation sind in jedem DACH-Land empfehlenswert.
    • Besonders bei Empfängern im öffentlichen Sektor gelten strenge Regeln. Zurückhaltung und Transparenz sind essenziell.

    Warum klare Regeln in allen drei Ländern wichtig sind

    Unabhängig davon, ob man in Österreich, der Schweiz oder Deutschland geschäftlich tätig ist: Geschenke dürfen nie den Anschein erwecken, geschäftliche Entscheidungen beeinflussen zu sollen. Compliance-Standards, Antikorruptionsgesetze und steuerrechtliche Vorgaben dienen dazu, saubere Geschäftsbeziehungen sicherzustellen.

    Deshalb sollten Unternehmen in jedem Land nachvollziehbare und einheitliche Grundsätze anwenden – auch wenn die gesetzlichen Details variieren.

    Die aktuellen Regelungen im Überblick

    Deutschland

    Deutschland definiert als einziges DACH-Land eine konkrete steuerliche Freigrenze für Geschenke an Geschäftspartner. Seit 2024 liegt diese bei 50 Euro pro Person und Jahr.
    Wichtig ist die richtige Dokumentation: Empfänger, Wert, Anlass und betrieblicher Zweck müssen festgehalten werden.
    Geschenke über 50 Euro können steuerlich nachteilig sein, ausser sie sind eindeutig und ausschliesslich betrieblich nutzbar.

    Österreich

    Österreich arbeitet grundsätzlich ohne fix festgelegte Wertgrenze, legt aber grossen Wert auf:

    • betriebliche Veranlassung
    • Angemessenheit des Geschenks
    • vollständige Dokumentation

    Dazu kommt: Unternehmen in Österreich müssen — wie in allen DACH-Staaten — sicherstellen, dass Geschenke nicht als unzulässige Beeinflussung interpretiert werden können. Gerade im B2G-Bereich ist Vorsicht besonders wichtig.

    Schweiz

    Auch in der Schweiz existieren keine starren gesetzlichen Wertlimiten für Weihnachtsgeschenke an Geschäftspartner. Stattdessen stehen folgende Kriterien im Vordergrund:

    • Übliche Angemessenheit (zu teure Geschenke können schnell heikel werden)
    • Transparenz und Nachvollziehbarkeit
    • Strikte Einhaltung von Compliance-Vorgaben und Branchenrichtlinien

    Die Schweizer Geschäftskultur ist traditionell eher zurückhaltend bei Geschenken. Firmen setzen daher häufig auf kleine, hochwertige, aber unaufdringliche Aufmerksamkeiten.

    Gemeinsame Grundprinzipien für die gesamte DACH-Region

    Trotz nationaler Unterschiede lassen sich einige Grundregeln identifizieren, die in allen drei Ländern gelten:

    Angemessenheit

    Das Geschenk sollte den geschäftlichen Rahmen widerspiegeln und nicht übertrieben wirken.

    Betriebliche Veranlassung

    Das Geschenk dient der Beziehungspflege, nicht der Einflussnahme.

    Dokumentation

    Jedes Unternehmen sollte folgende Angaben erfassen:

    • Empfänger
    • Anlass
    • Wert
    • Datum
    • Zweck

    Vorsicht bei öffentlichen Stellen

    Bei Behörden, staatlichen Einrichtungen, öffentlichen Krankenhäusern, Universitäten und ähnlichen Institutionen gelten in allen Ländern besonders strenge Vorgaben.

    Empfehlungen für Unternehmen in DACH

    1. Eine klare, schriftliche Geschenke-Policy erstellen
    2. Höchstwerte intern festlegen
    3. Transparente Dokumentation führen
    4. Sensible Bereiche besonders beachten (Gesundheitswesen, öffentliche Hand, regulierte Branchen)
    5. Geschenke frühzeitig planen und Wertgrenzen nicht ausreizen
    6. Alternativen zum materiellen Geschenk prüfen (z. B. Spenden im Namen des Partners)

    Warum Zurückhaltung oft die beste Strategie ist

    Unabhängig vom Land kann ein zu teures Geschenk falsche Signale senden. Es wirkt schnell unangemessen, unter Umständen sogar manipulativ. Kleine, geschmackvolle Präsente oder eine persönliche handgeschriebene Karte erzielen oft eine stärkere, authentischere Wirkung als kostspielige Artikel.

    FAQ – Häufig gestellte Fragen in der DACH-Region

    Gibt es eine einheitliche Wertgrenze für ganz DACH?
    Nein. Deutschland hat eine fest definierte Grenze (50 Euro), Österreich und Schweiz orientieren sich an Angemessenheit und Compliance-Standards.

    Darf ich in Österreich oder der Schweiz teure Geschenke machen, wenn sie angemessen wirken?
    Grundsätzlich ja, aber Zurückhaltung ist empfehlenswert. Teure Geschenke erhöhen das Risiko von Compliance-Fragen und Missverständnissen.

    Wie dokumentiere ich ein Geschenk richtig?
    Immer festhalten: Name des Empfängers, Datum, Anlass, Wert und betrieblicher Zweck.

    Was ist mit Geschenken an Mitarbeitende?
    Dafür gelten in allen Ländern andere Regeln als für Geschenke an Geschäftspartner. Sie unterliegen eigenen steuerlichen Bestimmungen.

    Wie gehe ich mit Geschenken an staatliche Stellen oder öffentliche Organisationen um?
    Sehr vorsichtig. Häufig gelten dort strengere Regeln oder absolute Verbote. Im Zweifel vorab Rücksprache halten.

  • PayPal Outage in August 2025 and the GRC Lessons

    PayPal Outage in August 2025 and the GRC Lessons

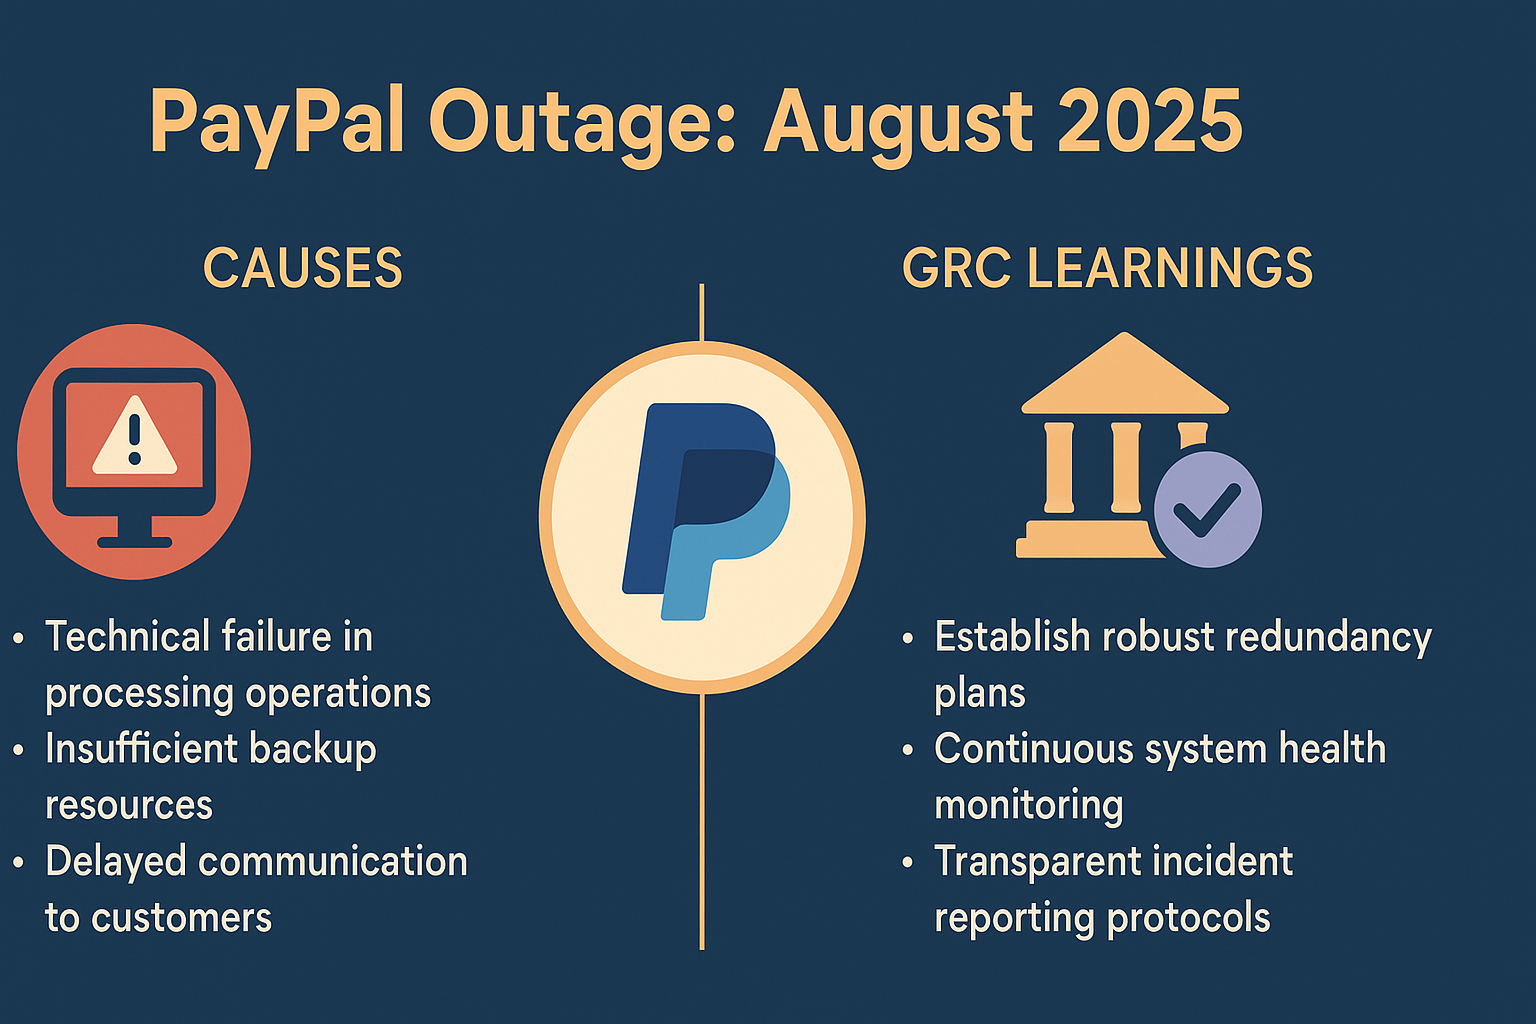
    In August 2025, an unexpected disruption to PayPal’s systems caused a significant impact on payment processing in Germany. A malfunction in PayPal’s fraud detection logic resulted in German banks blocking SEPA direct debits worth more than €10 billion. Many customers and merchants were affected, experiencing delayed payments, declined withdrawals, and negative balances. PayPal attributed the issue to a technical error triggered by a system update and has promised automatic refunds as well as close cooperation with affected financial institutions to fully resolve the situation.

    • System update caused PayPal’s fraud detection to fail on August 23/24, 2025
    • German banks blocked direct debits totaling over €10 billion
    • Customers faced rejected payments, negative balances, and blocked transactions
    • PayPal fixed the error, issued refunds, and warned of phishing attempts following the disruption
    • The incident highlights the tight connection between technology, governance, and payment risk – and showcases critical GRC improvement areas

    What Happened?

    On the weekend of August 23/24, 2025, a scheduled system update disabled PayPal’s automated fraud detection. As a result, direct debit transactions were sent to banks without proper verification, prompting institutions to block them as a security measure. This led to a widespread payment freeze: online merchants couldn’t process transactions, and users faced failed payments or unexpected charges. While there is no confirmed hacker involvement, reports surfaced of PayPal credentials being sold on the dark web – suspected to stem from malware on customer devices rather than a breach of PayPal’s core systems.

    Root Causes

    Governance Gaps

    The change appears to have been implemented without adequate risk assessment, simulation, or executive oversight. Emergency protocols for rollback or escalation were missing or not activated.

    Risk Blind Spots

    Deploying a system update without robust live simulations or rollback options is high risk. Automated fail-safes and emergency escalation plans were either ineffective or not in place.

    Compliance and Testing Shortfalls

    PayPal had fraud prevention policies in place, but the technical resilience of these measures proved insufficient. Regular audits, payment flow testing, and anomaly detection systems appear to have been lacking.

    How It Could Have Been Prevented

    • Controlled Testing Environments: All updates should be fully tested in isolated environments with clear rollback options before deployment.
    • Emergency Governance: Strong change management with predefined escalation chains and real-time alerts for deviations.
    • Advanced Monitoring: Health checks, automated rollback triggers, and anomaly detection systems running 24/7.
    • Stakeholder Communication: Real-time status updates for banks, merchants, and customers to reduce confusion during outages.
    • Integrated GRC Audits: Regular simulations and comprehensive GRC audits to assess system readiness and response capabilities.

    Conclusion

    The August 2025 PayPal outage is a powerful reminder that system updates in payment infrastructures carry systemic risk. It underscores the need for tightly integrated governance, risk management, and compliance processes to ensure continuity. Organizations should treat this disruption as a wake-up call to review their GRC strategies, conduct scenario testing, and establish robust contingency plans.

    FAQ

    1. Why did German banks block payments?
    Due to a system error, PayPal sent unverified debit requests. Banks acted preventively to avoid potential fraud.

    2. Was it a hacker attack?
    No. PayPal confirmed the issue was internal and not caused by external intrusion.

    3. How many users were affected?
    PayPal reported that fewer than five percent of German customers were directly impacted, but the scale of payment disruptions was significant.

    4. How did PayPal respond?
    PayPal fixed the issue, issued refunds, and is working with banks to clear the backlog. The company also warned users about phishing attempts in the aftermath of the outage.

    5. What should other companies learn from this?
    Major infrastructure changes should be guided by strict change management, GRC-driven risk assessments, constant monitoring, and robust backup strategies – especially in critical sectors like payments.

  • PayPal-Ausfall im August 2025 –und die GRC-Lehren

    PayPal-Ausfall im August 2025 –und die GRC-Lehren

    Im August 2025 sorgte eine unerwartete Störung des PayPal-Systems für erhebliche Auswirkungen im deutschen Zahlungsverkehr. Die betriebseigene Betrugserkennungslogik fiel aus, wodurch Banken in Deutschland SEPA-Lastschriften im Volumen von über 10 Mrd € blockierten. Zahlreiche Kunden und Händler waren betroffen – verzögerte Zahlungen, abgelehnte Abbuchungen und vorübergehend negative Guthaben sorgten für Frust und Unsicherheit. PayPal beschreibt die Ursache als technische Fehlfunktion bei einem geplanten System-Update und verspricht automatische Erstattungen sowie eine enge Zusammenarbeit mit den betroffenen Finanzinstituten zur vollständigen Bereinigung.

    • System-Update verursachte Ausfall der Betrugserkennung bei PayPal am 23./24. August 2025
    • Deutsche Banken stoppten daraufhin Lastschriften im Wert von über 10 Mrd €
    • Zahlreiche Kunden litten unter abgelehnten Zahlungen, rückständigen Guthaben und blockierten Transaktionen
    • PayPal hat den Fehler behoben, erstattet unberechtigte Abbuchungen und warnt vor aktuellen Phishing-Versuchen
    • Der Vorfall verdeutlicht die enge Verknüpfung von Technik, Governance und Payment-Risiko – und zeigt klare GRC-Handlungsfelder auf

    Was war passiert?

    Am Wochenende des 23./24. August 2025 brachte ein technisches Update die automatische Betrugserkennung von PayPal zum Erliegen. Dadurch wurden ungereinigte Lastschrifteinzüge an Banken gesendet, die diese aus Sicherheitsgründen blockierten. Das führte zu einem massiven Zahlstopp: Online-Händler konnten Zahlungen nicht abwickeln und Kunden wurden mit Fehlern, unerwarteten Abbuchungen oder Minussaldi konfrontiert. Obwohl kein Hackerangriff bestätigt wurde, kam es parallel zu Angeboten im Darknet mit PayPal-Zugangsdaten – vermutlich durch Schadsoftware auf Nutzergeräten, nicht durch Hinweise auf eine Systemkompromittierung.

    Wie konnte es dazu kommen?

    Governance-Schwächen

    Die Änderung wurde offenbar ohne ausreichende Risikoanalyse, Testläufe oder Absprachen im Governance-Team durchgeführt. Notfallprozesse für Rollbacks oder Eskalation fehlten oder wurden nicht aktiviert.

    Risikoignoranz im Operationsteam

    Ein Update ohne wirksame Simulation und Monitoring im Live-System birgt hohe Risiken. Kritisch sind insbesondere fehlende Rückfallstrategien – wie automatisierte Abschaltmechanismen oder Notfallfreigaben.

    Schwache Compliance und Kontrollmechanismen

    PayPal hat Richtlinien zur Betrugsvermeidung; die Umsetzung und technische Robustheit waren jedoch offenbar unzureichend. Fehlende Stichproben, Überwachung oder Simulationstests von Zahlungsströmen sind hier sichtbar.

    Wie hätte man es verhindern können?

    • Test- und Rollenstruktur: Alle Updates sollten zunächst in isolierter Umgebung im PDCA-Zyklus getestet und bei Fehlern schnell rückgängig gemacht werden können.
    • Notfall-Governance: Klare Verantwortliche und Eskalationsstufen im Change-Management, inklusive automatischer Fehlermeldungen bei kritischen Abweichungen.
    • Monitoring & Automatisierung: Einsatz von Health-Checks, Anomalie-Erkennung, Rollback-Wegen bei unerwarteten Systemzuständen – idealerweise 24/7.
    • Stakeholder-Kommunikation: Echtzeit-Statusinfos für Banken, Händler und Nutzer – damit diese auf Ausfälle vorbereitet sind und alternative Kanäle nutzen können.
    • GRC-integrierte Audit-Strategie: Regelmäßige Audit-Tools und Kontrollen zur Simulation von Ausfall-Szenarien und forensische Wiederherstellung.

    Fazit

    Der PayPal-Ausfall im August 2025 verdeutlicht, wie Fehlentwicklung im System-Update-Bereich zu flächendeckenden finanziellen Schäden führen kann. Klar wird: technisches Change-Management, Governance und Risikosteuerung müssen in Zahlungsinfrastrukturen nahtlos zusammenspielen. Unternehmen sollten diese Störung zum Anlass nehmen, ihre GRC-Systeme zu evaluieren, Simulationen zu integrieren und Notfallpläne systematisch aufzubauen.

    FAQ

    1. Warum haben deutsche Banken Zahlungen gestoppt?
    PayPal übermittelte ungeprüfte Lastschriften aufgrund eines Systemfehlers. Banken reagierten präventiv, um möglichen Betrug zu verhindern.

    2. Handelte es sich um einen Hackerangriff?
    Nein. PayPal erklärte, der Fehler sei intern entstanden – es gibt keine Hinweise auf einen externen Angriff.

    3. Wie viele Nutzer waren betroffen?
    PayPal berichtet, dass weniger als fünf Prozent der deutschen Nutzer betroffen waren, aber der Schaden war aufgrund der Infrastruktur groß.

    4. Wie reagierte PayPal im Anschluss?
    Der Fehler wurde behoben. PayPal erstattete unrechtmäßig abgebuchte Gebühren und arbeitet mit Banken an der Fehlerbereinigung. Gleichzeitig wird vor betrügerischen Phishing-Versuchen gewarnt.

    5. Was lernen Unternehmen daraus?
    Technische Änderungen müssen mit striktem Change-Management, GRC-gesteuerter Risikoanalyse, Monitoring-Systemen und robusten Backups begleitet werden – vor allem in kritischen Infrastrukturen wie Payment-Services

  • ISO 27031 – The New Standard for ICT Readiness and Business Continuity

    ISO 27031 – The New Standard for ICT Readiness and Business Continuity

    The growing dependence on information technology makes organizations increasingly vulnerable to disruptions, outages, and cyberattacks. A single IT failure can bring entire business processes to a standstill, disrupt supply chains, or permanently damage customer relationships. To address this, the International Organization for Standardization (ISO) released the revised version of ISO/IEC 27031 in May 2025. This standard provides guidance on ensuring ICT Readiness for Business Continuity (IRBC) and links information security with business continuity management.

    • ISO/IEC 27031:2025 was published in May 2025
    • Provides a framework for ICT readiness to support business continuity
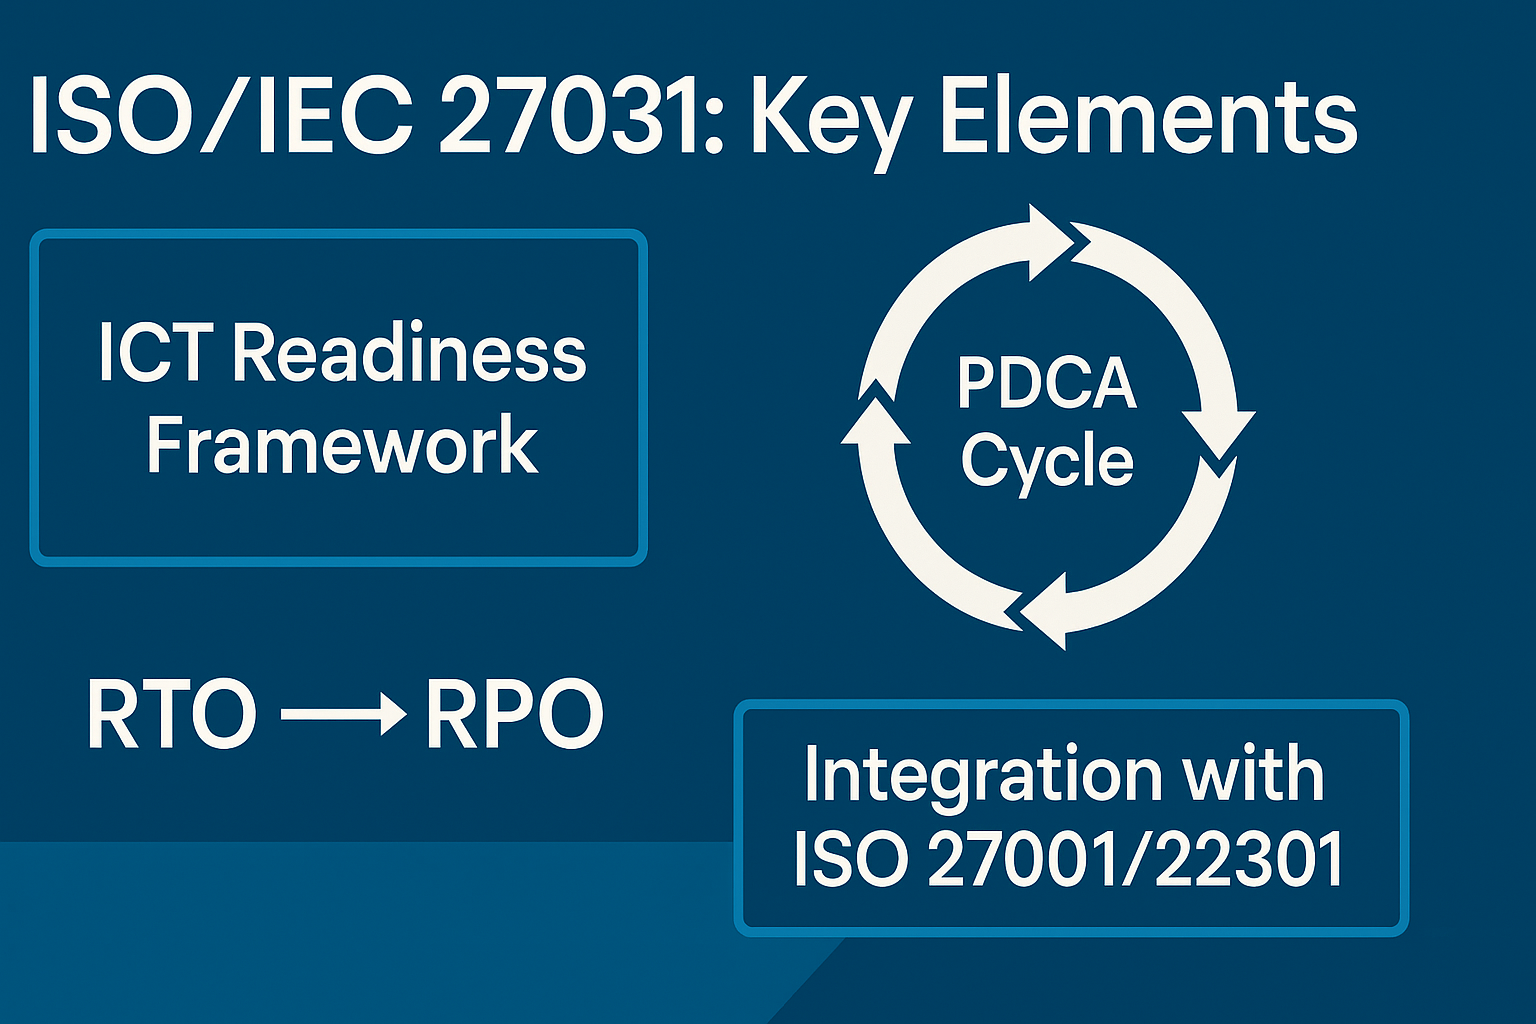
    • Based on the PDCA cycle (Plan-Do-Check-Act)
    • Strong integration with ISO/IEC 27001 (Information Security) and ISO 22301 (Business Continuity Management)
    • Focus on cloud services, cyber threats, and modern IT infrastructures

    What is ISO/IEC 27031?

    ISO/IEC 27031 is an international guideline that describes how organizations can prepare their information and communication technologies to ensure they reliably support business continuity in case of disruptions. The standard defines principles, processes, and measures to help ICT systems remain operational or recover quickly after an incident.

    It bridges the gap between classic business continuity management and modern IT security. While ISO 22301 defines the general framework for business continuity, ISO 27031 specifies how ICT systems should be prepared, monitored, and restored.

    Key Elements of the Standard

    ICT Readiness Framework

    The standard introduces a framework that helps organizations systematically prepare their ICT environments for outages and emergencies.

    PDCA Cycle

    ISO/IEC 27031 is based on the Plan-Do-Check-Act cycle. Organizations plan measures, implement them, monitor their effectiveness, and continuously improve.

    Recovery Objectives

    A central aspect is defining recovery objectives, such as Recovery Time Objective (RTO) and Recovery Point Objective (RPO). These determine how quickly systems must be restored and how much data loss is acceptable.

    Focus on Modern Technologies

    The 2025 version places special emphasis on cloud environments, virtualization, and external service providers, reflecting today’s IT infrastructure realities.

    Why ISO/IEC 27031 Matters for GRC

    The standard is closely tied to governance, risk, and compliance management.

    • Governance: Organizations must assign clear responsibilities for ICT readiness and establish leadership to actively manage cyber resilience.
    • Risk Management: ICT risks are better integrated into enterprise risk management. Threats such as cyberattacks, system downtime, or supplier failures can be assessed and mitigated more effectively.
    • Compliance: ISO/IEC 27031 complements standards like ISO/IEC 27001 and ISO 22301, enabling organizations to build consistent, auditable, and verifiable management systems.

    Practical Benefits for Organizations

    • Faster, more structured response to IT disruptions
    • Improved resilience against cyberattacks and system failures
    • Seamless integration with information security and business continuity programs
    • Greater transparency and audit-readiness
    • Stronger trust among customers, investors, and regulators

    Conclusion

    ISO/IEC 27031:2025 is an important step toward making organizations more resilient against IT risks. With its clear structure, links to existing management systems, and focus on modern technologies, it provides a practical framework for integrating ICT resilience into GRC strategies. Organizations that adopt the new standard early will not only improve their responsiveness but also strengthen long-term competitiveness.


    FAQ

    What is the difference between ISO 27031 and ISO 22301?
    ISO 22301 defines the general framework for business continuity management. ISO 27031 specifies how ICT systems should be prepared and managed within that framework.

    Is ISO/IEC 27031 certifiable?
    No, the standard serves as guidance. It complements certifiable standards like ISO 27001 and ISO 22301, which can be used for audits and external certification.

    Which organizations should apply ISO 27031?
    Any organization that relies heavily on IT and digital processes. It is especially relevant for finance, manufacturing, energy, healthcare, and public sector organizations.

    What does ICT readiness mean?
    ICT readiness refers to the ability of information and communication technologies to support business continuity and remain functional during crises.

    What are the main benefits of applying the standard?
    Improved resilience, clear response processes in crises, stronger compliance, and enhanced stakeholder trust.

  • ISO 27031 – Der neue Standard für ICT-Readiness und Business Continuity

    ISO 27031 – Der neue Standard für ICT-Readiness und Business Continuity

    Die wachsende Abhängigkeit von Informationstechnologien macht Unternehmen zunehmend anfällig für Störungen, Ausfälle und Cyberangriffe. Ein einziger IT-Ausfall kann heute ganze Geschäftsprozesse lahmlegen, Lieferketten unterbrechen oder Kundenbeziehungen nachhaltig schädigen. Um dem zu begegnen, hat die Internationale Organisation für Normung (ISO) im Mai 2025 die überarbeitete Fassung des Standards ISO/IEC 27031 veröffentlicht. Er bietet einen Leitfaden für die Sicherstellung der ICT-Readiness (Information and Communication Technology Readiness for Business Continuity, IRBC) und verbindet Informationssicherheit mit Business Continuity Management.

    • ISO/IEC 27031:2025 wurde im Mai 2025 veröffentlicht
    • Bietet ein Framework für ICT-Readiness zur Unterstützung der Business Continuity
    • Nutzt den PDCA-Zyklus (Plan-Do-Check-Act) als methodisches Fundament
    • Starke Anbindung an ISO/IEC 27001 (Informationssicherheit) und ISO 22301 (Business Continuity Management)
    • Fokus auf Cloud-Dienste, Cyberbedrohungen und moderne IT-Infrastrukturen

    Was ist ISO/IEC 27031?

    ISO/IEC 27031 ist ein internationaler Leitfaden, der beschreibt, wie Unternehmen ihre Informations- und Kommunikationstechnologien so vorbereiten können, dass diese im Ernstfall zuverlässig zur Aufrechterhaltung des Geschäftsbetriebs beitragen. Der Standard definiert Prinzipien, Prozesse und Maßnahmen, die sicherstellen sollen, dass ICT-Systeme auch im Falle von Störungen schnell wieder funktionsfähig sind.

    Er schließt damit die Lücke zwischen klassischem Business Continuity Management und moderner IT-Sicherheit. Während ISO 22301 den allgemeinen Rahmen für Business Continuity setzt, konkretisiert ISO 27031, wie ICT-Systeme vorbereitet, überwacht und wiederhergestellt werden müssen.

    Die Kernelemente des Standards

    Rahmenwerk für ICT-Readiness

    Der Standard beschreibt ein Framework, das Unternehmen hilft, ihre ICT-Umgebungen systematisch auf Ausfälle und Notfälle vorzubereiten.

    PDCA-Zyklus

    ISO/IEC 27031 basiert auf dem Plan-Do-Check-Act-Ansatz. Unternehmen planen Maßnahmen, setzen diese um, überwachen deren Wirksamkeit und verbessern sie kontinuierlich.

    Recovery Objectives

    Ein zentraler Bestandteil ist die Definition von Wiederherstellungszielen, wie Recovery Time Objective (RTO) und Recovery Point Objective (RPO). Diese geben an, wie schnell Systeme wiederhergestellt werden müssen und wie viel Datenverlust akzeptabel ist.

    Fokus auf aktuelle Technologien

    Die 2025er Version legt besonderen Wert auf Cloud-Umgebungen, Virtualisierung und externe Dienstleister. Damit trägt sie den veränderten Infrastrukturen moderner Organisationen Rechnung.

    Warum ISO/IEC 27031 für GRC so wichtig ist

    Der Standard ist eng mit Governance, Risiko- und Compliance-Management verbunden.

    • Governance: Unternehmen müssen klare Verantwortlichkeiten für ICT-Readiness festlegen und eine Führungsebene etablieren, die Cyber-Resilienz aktiv steuert.
    • Risikomanagement: Die Integration von ICT-Risiken in das Enterprise Risk Management wird gestärkt. Risiken wie Cyberangriffe, Systemausfälle oder Lieferantenausfälle lassen sich präziser bewerten und steuern.
    • Compliance: ISO/IEC 27031 ergänzt bestehende Standards wie ISO/IEC 27001 und ISO 22301, sodass Organisationen ein konsistentes, revisionssicheres und prüfbares Managementsystem aufbauen können.

    Praxisnutzen für Unternehmen

    • Schnelle und strukturierte Reaktion auf IT-Ausfälle
    • Bessere Resilienz gegenüber Cyberangriffen und Systemstörungen
    • Klare Schnittstellen zu Informationssicherheits- und Business-Continuity-Programmen
    • Höhere Transparenz und Nachweisbarkeit im Rahmen von Audits
    • Stärkung von Vertrauen bei Kunden, Investoren und Aufsichtsbehörden

    Fazit

    ISO/IEC 27031:2025 ist ein wichtiger Schritt, um Unternehmen widerstandsfähiger gegen IT-Risiken zu machen. Mit seiner klaren Struktur, der Verbindung zu bestehenden Managementsystemen und dem Fokus auf moderne Technologien bietet er Organisationen einen praxisnahen Rahmen, um ICT-Resilienz in ihre GRC-Strategien zu integrieren. Wer frühzeitig auf den neuen Standard setzt, verbessert nicht nur seine Reaktionsfähigkeit, sondern stärkt langfristig seine Wettbewerbsfähigkeit.


    FAQ

    Was ist der Unterschied zwischen ISO 27031 und ISO 22301?
    ISO 22301 definiert den allgemeinen Rahmen für Business Continuity Management. ISO 27031 konkretisiert, wie ICT-Systeme darin eingebunden werden.

    Ist ISO/IEC 27031 zertifizierbar?
    Nein, der Standard ist ein Leitfaden. Er ergänzt Zertifizierungen wie ISO 27001 und ISO 22301, die für Audits und externe Nachweise genutzt werden können.

    Welche Unternehmen sollten ISO 27031 umsetzen?
    Alle Organisationen, die stark von IT und digitalen Prozessen abhängig sind. Besonders relevant ist er für Finanzdienstleister, Industrie, Energie, Gesundheitswesen und öffentliche Verwaltung.

    Was ist ICT-Readiness?
    ICT-Readiness bezeichnet die Fähigkeit von Informations- und Kommunikationstechnologien, im Krisenfall die Kontinuität des Geschäftsbetriebs sicherzustellen.

    Welche Vorteile bringt die Anwendung?
    Bessere Resilienz, klare Prozesse im Krisenfall, höhere Compliance-Sicherheit und Stärkung des Vertrauens bei Stakeholdern.

  • MiCA: The New EU Crypto Regulation and Its Impact on GRC

    MiCA: The New EU Crypto Regulation and Its Impact on GRC

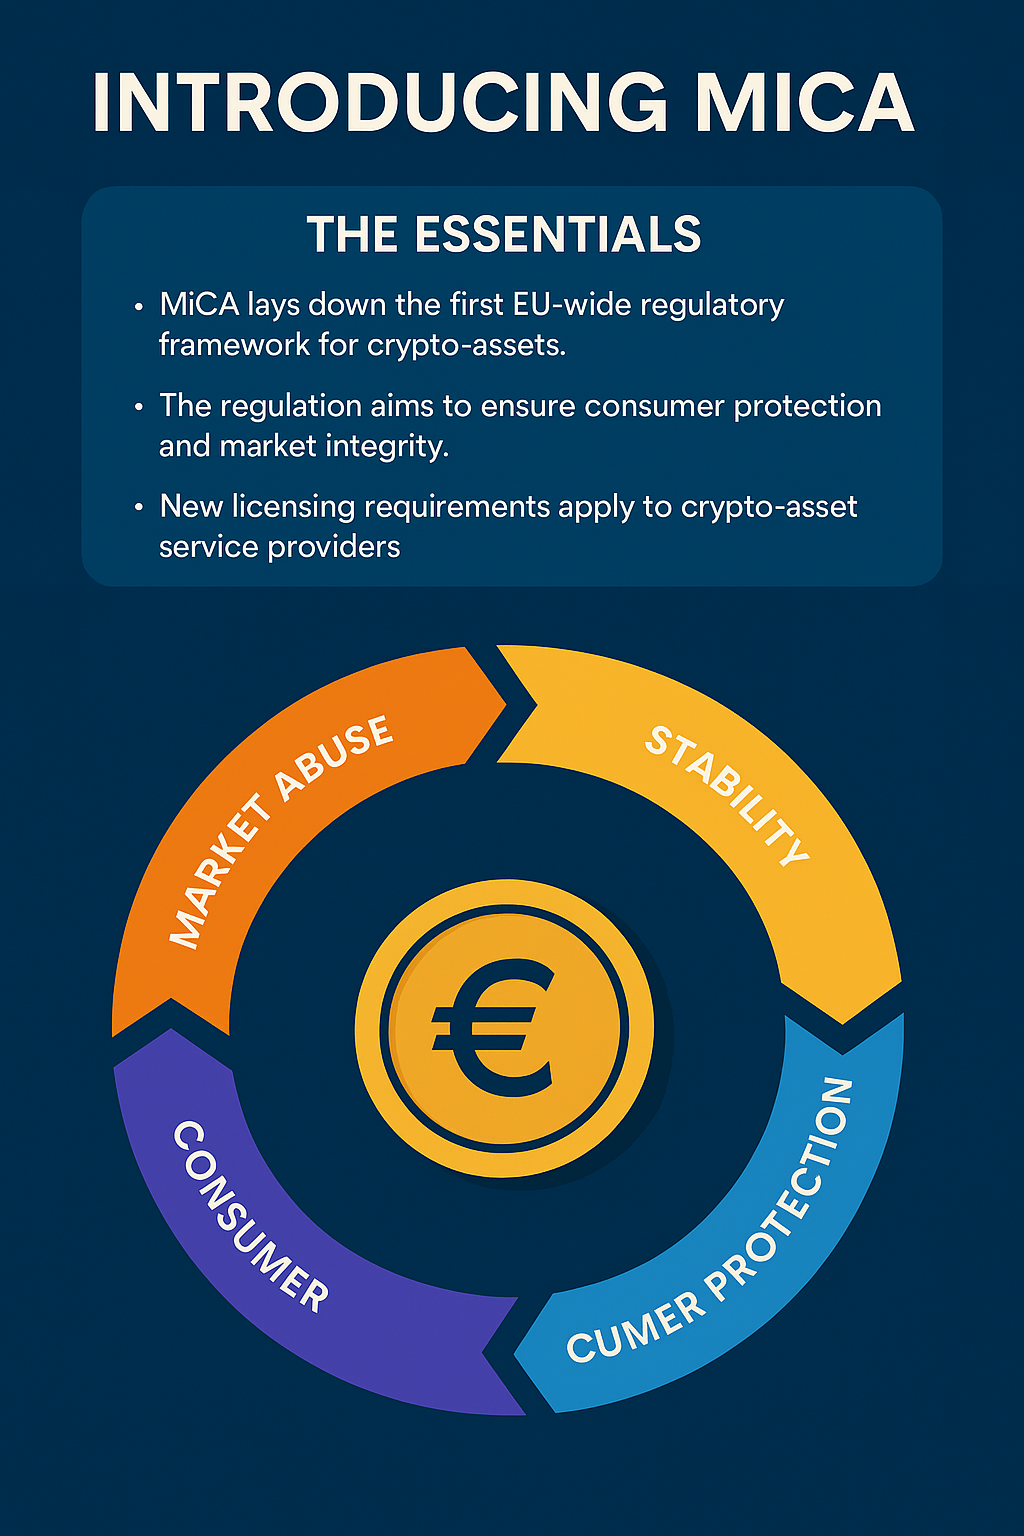
    The regulation of crypto-assets in the European Union has reached a historic milestone with the introduction of the Markets in Crypto-Assets Regulation (MiCA). Fully applicable since the end of 2024, MiCA establishes, for the first time, a unified legal framework for the crypto market across all EU member states. Its goal is to foster market stability, protect investors, and create a level playing field for all providers. For companies, this represents a fundamental shift in governance, risk, and compliance management.

    • MiCA has been fully applicable since December 30, 2024
    • First-ever unified EU-wide regulatory framework for crypto-assets and service providers
    • Mandatory licensing for crypto-asset service providers (CASPs)
    • Strict rules for stablecoins, market integrity, and consumer protection
    • Relevant for more than 10,000 businesses across Europe

    Why MiCA Was Introduced

    Before MiCA, Europe’s crypto market was shaped by fragmented national regulations. Each country had its own approach, leading to uncertainty for businesses and investors alike. Repeated market disruptions, fraud cases, and collapses of crypto exchanges further highlighted the need for a clear, harmonized legal framework.

    The EU introduced MiCA to strengthen trust in the market and to position Europe as a competitive hub for crypto-asset innovation and investment.

    Key Elements of MiCA

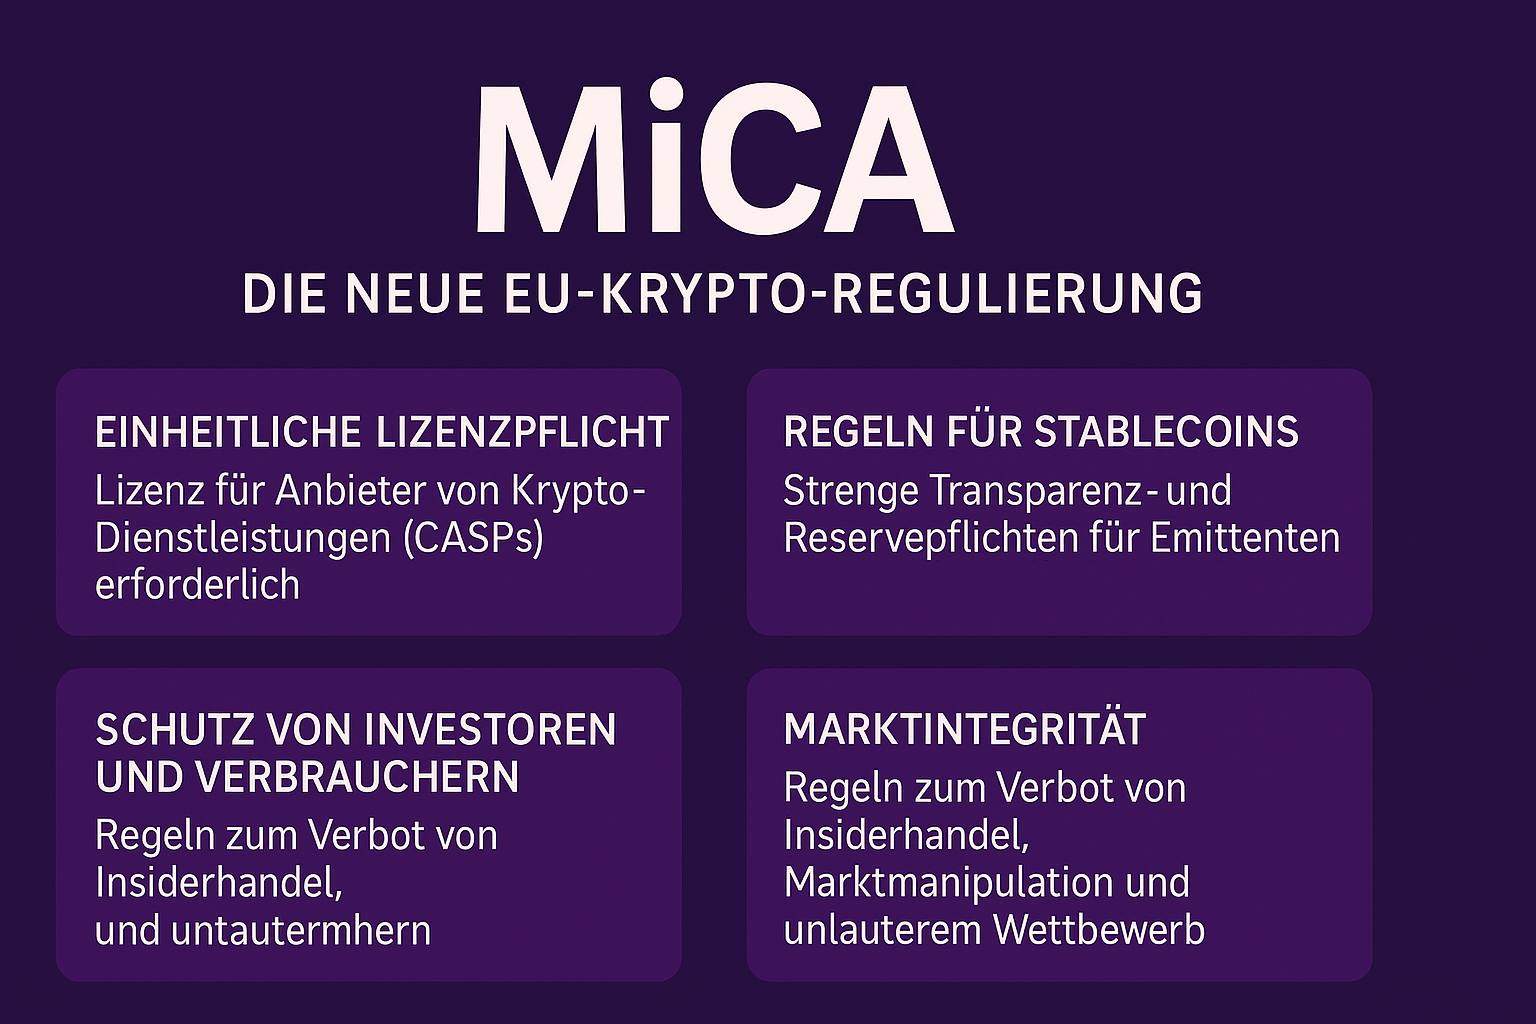
    Licensing Requirements

    All providers of crypto-asset services (CASPs) now require authorization. Licenses are granted by national supervisory authorities but are valid across the entire EU.

    Stablecoin Regulation

    Stablecoin issuers must hold sufficient reserves and comply with strict transparency obligations, minimizing the risks of instability and misuse.

    Investor and Consumer Protection

    Companies must publish detailed whitepapers outlining risks and functionalities of their products. Stronger requirements also apply to the safeguarding of client assets.

    Market Integrity

    MiCA introduces explicit rules against insider trading, market manipulation, and unfair practices to reinforce confidence in the market.

    Implications for Governance, Risk, and Compliance

    MiCA is more than a financial regulation—it reshapes companies’ governance and compliance frameworks.

    • Governance: Clear responsibilities and oversight structures are essential to ensure MiCA-compliant business processes.
    • Risk management: Companies must address new risks such as volatility, cyberattacks, and operational risks tied to crypto-assets.
    • Compliance: Extensive documentation, continuous monitoring, and close interaction with regulators are now mandatory.

    For GRC teams, MiCA expands responsibilities and requires tighter integration with IT security and financial supervision.

    Opportunities and Challenges

    While MiCA imposes significant implementation costs, it also creates opportunities. With a clear framework in place, legitimate providers can differentiate themselves from unregulated competitors, building stronger trust among investors and customers. International providers entering the EU must also comply with the same standards, giving regulated entities a competitive advantage.

    Conclusion

    With MiCA, the EU is setting a global benchmark for crypto-asset regulation. For companies, it is not just a legal obligation but an opportunity to modernize governance, risk, and compliance structures while strengthening trust in their services. Businesses that act early and embrace MiCA will gain regulatory certainty and long-term market opportunities.


    FAQ

    What is MiCA?
    MiCA stands for Markets in Crypto-Assets Regulation, the EU’s first comprehensive crypto regulatory framework.

    When did MiCA take effect?
    MiCA has been fully applicable since December 30, 2024.

    Who is affected?
    All providers of crypto-asset services within the EU, as well as international providers offering services in Europe.

    What does MiCA mean for stablecoins?
    Stablecoin issuers must meet strict requirements on transparency, reserves, and risk management.

    What are the penalties for non-compliance?
    Violations can result in license revocation, heavy fines, and bans from operating in the EU market.

    Why is MiCA a major GRC topic?
    Because it deeply affects governance structures, risk management processes, and compliance systems, forcing companies to professionalize their controls.

  • MiCA: Die neue EU-Krypto-Regulierung und ihre Bedeutung für GRC

    MiCA: Die neue EU-Krypto-Regulierung und ihre Bedeutung für GRC

    Die Regulierung von Krypto-Assets in der Europäischen Union hat mit der Einführung der Markets in Crypto-Assets Regulation (MiCA) einen historischen Meilenstein erreicht. Seit Ende 2024 vollständig anwendbar, schafft MiCA erstmals einen einheitlichen Rechtsrahmen für den Krypto-Markt in allen EU-Mitgliedstaaten. Ziel ist es, Marktstabilität zu fördern, Investoren zu schützen und gleiche Wettbewerbsbedingungen für alle Anbieter zu schaffen. Für Unternehmen bedeutet dies einen fundamentalen Wandel in Governance, Risiko- und Compliance-Management.

    • MiCA ist seit 30. Dezember 2024 vollständig anwendbar
    • Einheitlicher EU-weiter Rechtsrahmen für Krypto-Assets und Dienstleister
    • Verpflichtende Lizenzierung für Anbieter von Krypto-Dienstleistungen (CASPs)
    • Strenge Regeln für Stablecoins, Marktintegrität und Verbraucherschutz
    • Relevanz für über 10.000 Unternehmen in Europa

    Warum MiCA eingeführt wurde

    Vor MiCA war der Krypto-Markt in Europa von regulatorischen Fragmentierungen geprägt. Jedes Land verfolgte eigene Ansätze, was zu Unsicherheiten für Unternehmen und Investoren führte. Zudem kam es wiederholt zu Marktverwerfungen, Betrugsfällen und Insolvenzen von Krypto-Börsen, die die Notwendigkeit eines klaren, harmonisierten Rechtsrahmens verdeutlichten.

    Die EU hat mit MiCA darauf reagiert, um Vertrauen in den Markt zu stärken und die Wettbewerbsfähigkeit Europas gegenüber anderen großen Finanzplätzen zu sichern.

    Die zentralen Inhalte von MiCA

    Einheitliche Lizenzpflicht

    Alle Anbieter von Krypto-Dienstleistungen (Crypto Asset Service Providers, CASPs) benötigen künftig eine Zulassung. Diese wird durch nationale Aufsichtsbehörden erteilt, gilt jedoch in allen EU-Mitgliedstaaten.

    Regeln für Stablecoins

    Emittenten von Stablecoins müssen über ausreichende Reserven verfügen und strenge Transparenzpflichten erfüllen. Ziel ist es, das Risiko von Instabilität und Marktmissbrauch zu minimieren.

    Schutz von Investoren und Verbrauchern

    Unternehmen müssen ausführliche Whitepapers veröffentlichen, die Risiken und Funktionsweisen von Krypto-Produkten transparent darstellen. Zudem gelten strengere Anforderungen an die Aufbewahrung von Kundengeldern.

    Marktintegrität

    MiCA führt klare Regeln zur Vermeidung von Insiderhandel, Marktmanipulation und unlauterem Wettbewerb ein. Dadurch soll das Vertrauen in die Märkte gestärkt werden.

    Bedeutung für Governance, Risiko- und Compliance-Management

    MiCA ist weit mehr als ein Finanzmarktgesetz. Es greift direkt in die strategischen Steuerungs- und Kontrollsysteme von Unternehmen ein.

    • Governance: Klare Verantwortlichkeiten und Aufsichtsstrukturen sind Pflicht, um MiCA-konforme Geschäftsprozesse sicherzustellen.
    • Risikomanagement: Unternehmen müssen neue Risikoarten wie Volatilität, Cyberrisiken und operationelle Risiken im Krypto-Umfeld systematisch erfassen und steuern.
    • Compliance: Die regulatorischen Anforderungen erfordern umfangreiche Dokumentationen, kontinuierliche Überwachung und enge Zusammenarbeit mit den Aufsichtsbehörden.

    Für GRC-Teams bedeutet das eine Ausweitung ihrer Aufgaben und eine stärkere Verzahnung mit IT-Sicherheit und Finanzaufsicht.

    Chancen und Herausforderungen

    MiCA stellt Unternehmen zwar vor erhebliche Umsetzungsaufwände, bietet jedoch auch Chancen. Mit klaren Rahmenbedingungen können sich seriöse Anbieter von unseriösen Marktteilnehmern abgrenzen und Vertrauen bei Investoren und Kunden gewinnen. Gleichzeitig werden internationale Anbieter, die in der EU tätig werden wollen, zur Einhaltung derselben Standards verpflichtet – ein Wettbewerbsvorteil für regulierte Unternehmen.

    Fazit

    Mit MiCA setzt die EU weltweit Maßstäbe in der Regulierung von Krypto-Assets. Für Unternehmen ist dies nicht nur eine rechtliche Pflicht, sondern auch eine Gelegenheit, Governance-, Risiko- und Compliance-Strukturen zu modernisieren und das Vertrauen in ihre Dienstleistungen zu stärken. Wer MiCA proaktiv umsetzt, gewinnt nicht nur regulatorische Sicherheit, sondern auch Marktchancen.


    FAQ

    Was ist MiCA?
    MiCA steht für Markets in Crypto-Assets Regulation, die erste EU-weite Regulierung für den Kryptomarkt.

    Ab wann gilt MiCA?
    Die Verordnung ist seit 30. Dezember 2024 vollständig anwendbar.

    Welche Unternehmen sind betroffen?
    Alle Anbieter von Krypto-Dienstleistungen in der EU sowie internationale Anbieter, die in Europa tätig werden wollen.

    Was bedeutet MiCA für Stablecoins?
    Stablecoin-Emittenten müssen strenge Anforderungen an Transparenz, Reserven und Risikomanagement erfüllen.

    Welche Sanktionen drohen bei Verstößen?
    Verstöße gegen MiCA können zu Lizenzentzug, hohen Geldstrafen und Marktverboten führen.

    Warum ist MiCA ein wichtiges GRC-Thema?
    Weil es Governance-Strukturen, Risikomanagement und Compliance-Prozesse tiefgreifend beeinflusst und Unternehmen zwingt, ihre Kontrollsysteme zu professionalisieren.